octoja v1.1.1013 — QR de dispositivos, resumen de parches y nuevos monitores de backup
Destacados
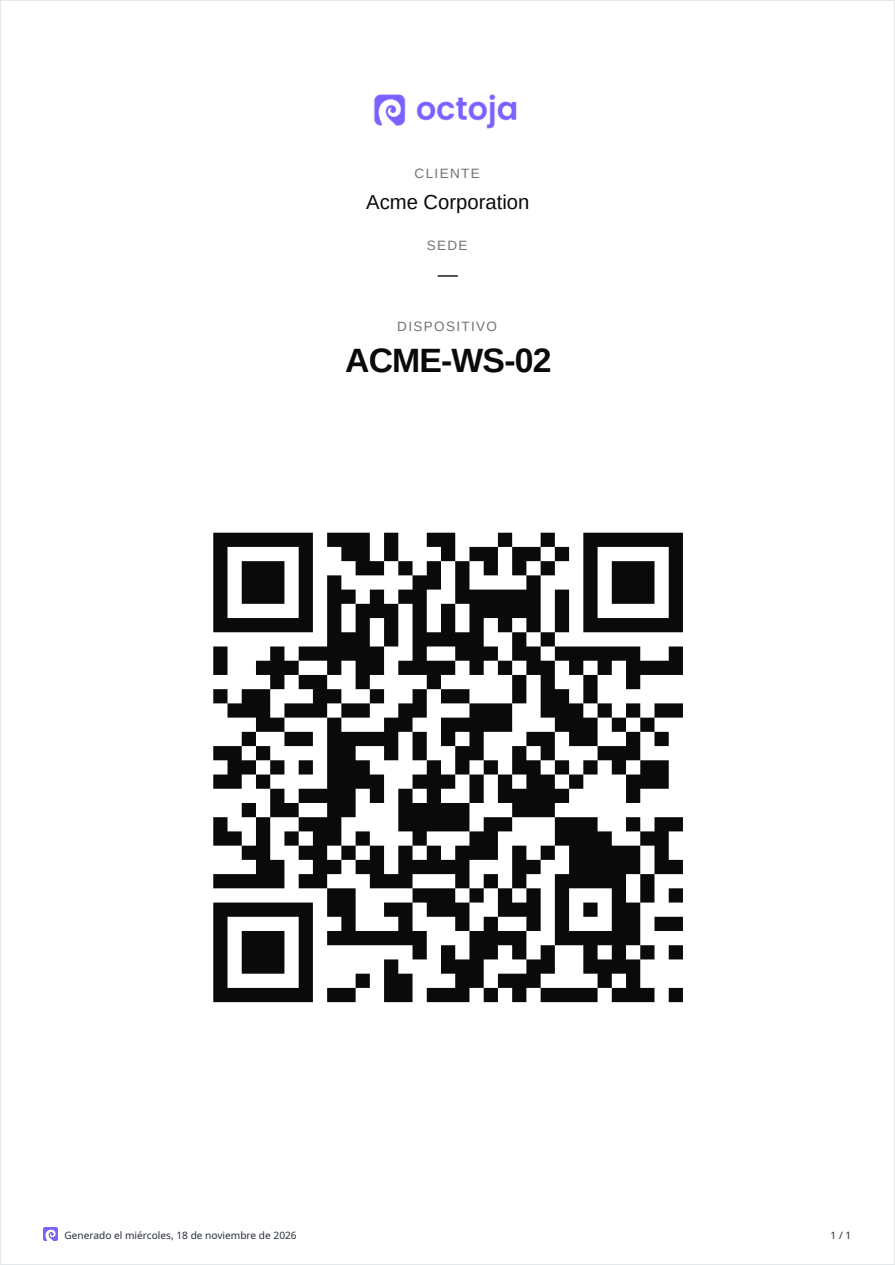
- Códigos QR de dispositivos — Un nuevo informe crea para cada dispositivo una etiqueta con un código QR que abre el dispositivo en octoja.
- Escalado en el mismo ticket — Cuando una alerta sube de Advertencia a Crítico, octoja actualiza el ticket que ya está abierto.
- Actualizaciones bloqueadas a la vista — Los ciclos de parches muestran qué dispositivos solo tienen actualizaciones bloqueadas, y la lista de actualizaciones de un dispositivo oculta las actualizaciones bloqueadas de forma predeterminada.
- Soporte remoto para servidores Windows más antiguos — El escritorio remoto y el terminal también funcionan en Windows Server 2012 R2.
- Seis monitores nuevos — Kopia Backup, Proxmox Backup Server, WithSecure Elements, Folder Comparison, Log Keyword y Web Content Change.
Novedades
- Escalado de alertas en el mismo ticket — Cuando una alerta en el mismo destino de ticket sube de Advertencia a Crítico, octoja actualiza el ticket que ya está abierto. Un caso abierto en octoja recibe la prioridad Crítica y una entrada en el historial; el título, el estado y la descripción se quedan como se editaron por última vez. Los tickets del PSA reciben una nota de escalado, y en casi todos los sistemas de tickets también sube su prioridad.
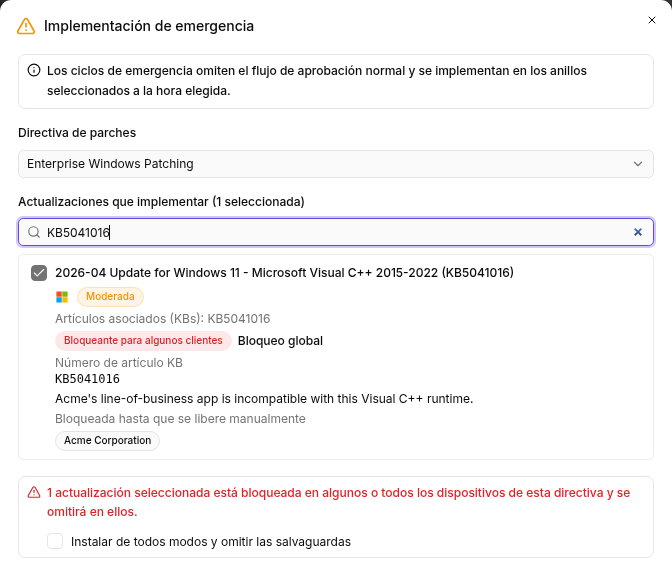
- Implementación de emergencia pese a las salvaguardas — Una «Implementación de emergencia» indica las actualizaciones seleccionadas que bloquea una salvaguarda y las instala con «Instalar de todos modos y omitir las salvaguardas». Un bloqueo que afecta solo a algunos clientes de una directiva aparece como «Bloqueado parcialmente», y sin omisión solo los dispositivos de esos clientes se saltan la actualización. La omisión en el ciclo de parches, así como las instalaciones individuales y masivas en dispositivos, pueden omitir esos bloqueos.
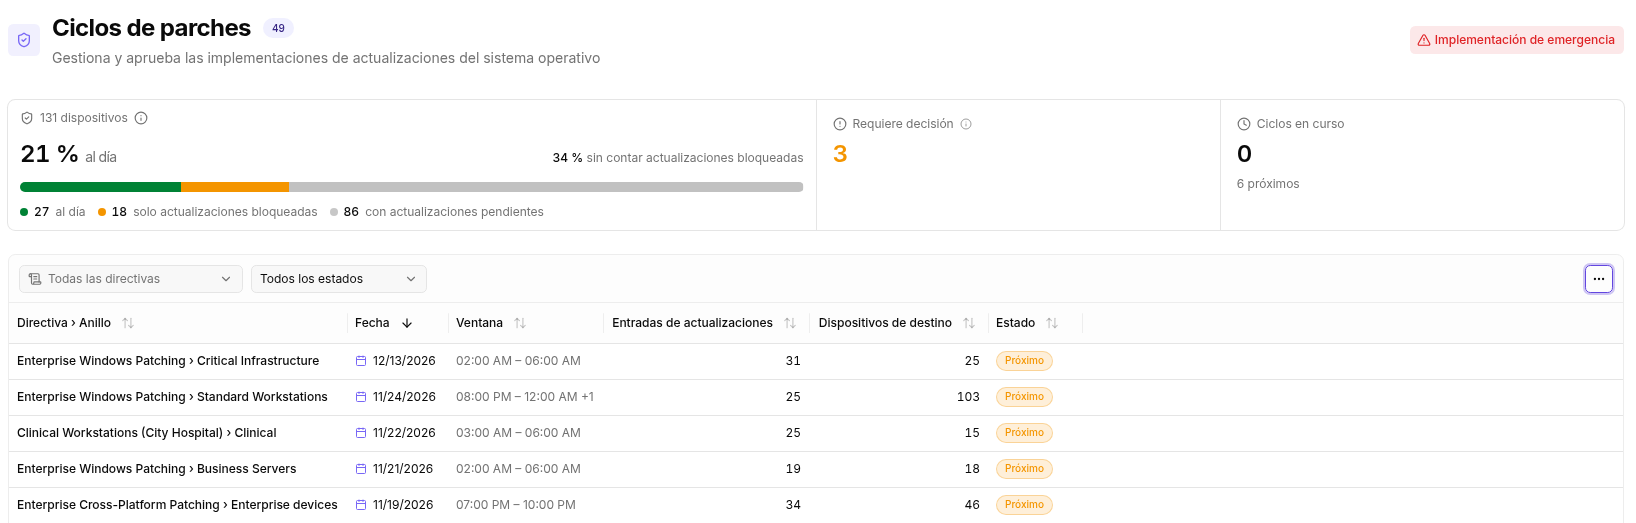
- Resumen de dispositivos en el ciclo de parches — El resumen de un ciclo de parches muestra en una barra cuántos dispositivos están al día, solo tienen actualizaciones bloqueadas o esperan otras actualizaciones. Junto al porcentaje de dispositivos al día aparece el porcentaje «sin contar actualizaciones bloqueadas». Las columnas de la tabla del ciclo se llaman «Entradas de actualizaciones» y «Dispositivos de destino».
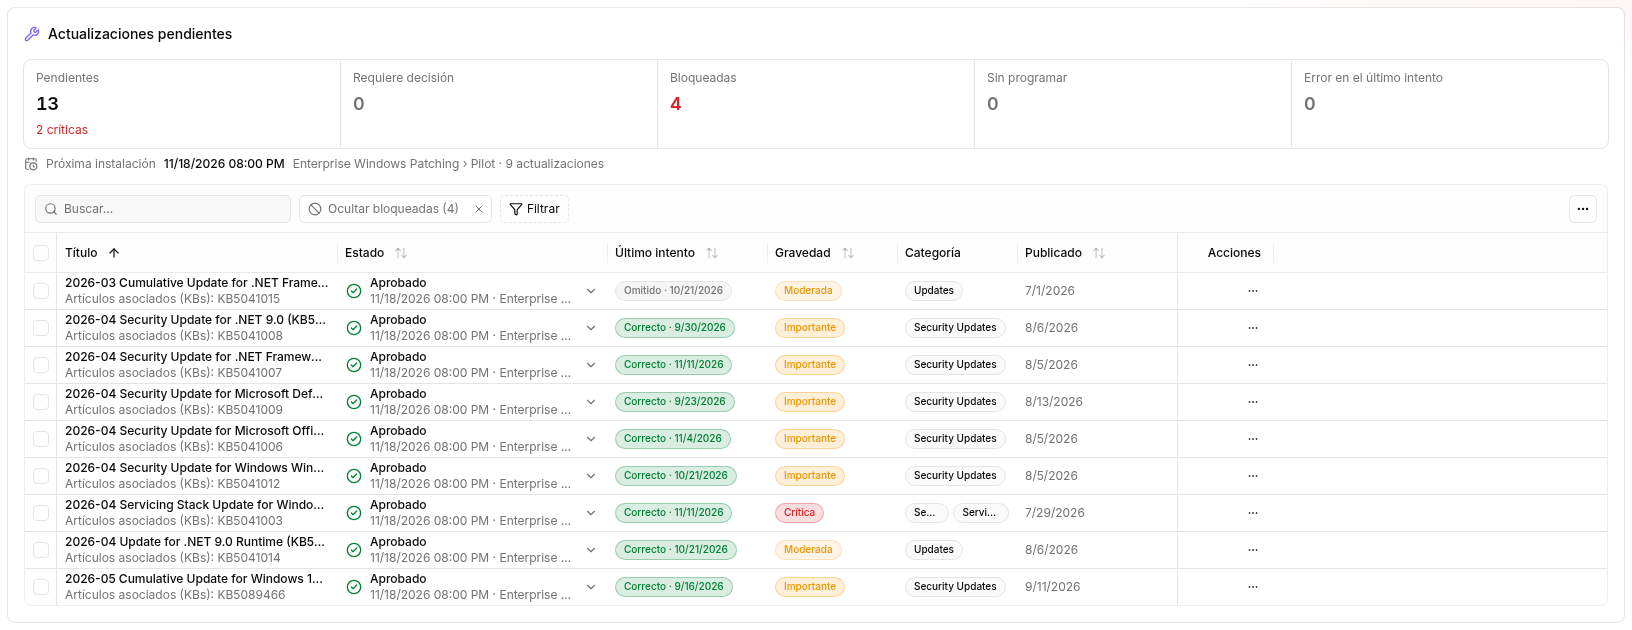
- Ocultar y filtrar actualizaciones bloqueadas — Las actualizaciones pendientes de un dispositivo ocultan de forma predeterminada las actualizaciones bloqueadas con el filtro «Ocultar bloqueadas»; quítalo para volver a verlas. Los nuevos filtros «Gravedad» y «Categoría» acotan más la lista.
- Cerrar sesión de usuarios de dominio — En la tabla «Usuarios conectados / sesiones» de un dispositivo Windows, con «Cerrar sesión del usuario» también cierras la sesión de usuarios de dominio, por ejemplo en servidores RDS y también en sesiones desconectadas.
- Cuentas de usuario, sesiones y permisos de administrador por separado — «Cuentas de usuario locales», «Usuarios conectados / sesiones» y «Permisos de administrador en este dispositivo» están en tablas propias, y los permisos muestran de dónde proceden. Las acciones de contraseña, activación y eliminación se aplican solo a cuentas locales. En los controladores de dominio, octoja no muestra cuentas locales y remite a Active Directory.
- Informe «Códigos QR de dispositivos» — El nuevo informe crea por dispositivo una página A4 con un código QR que abre el dispositivo en octoja y el logotipo de tu marca. Lo creas en la lista de dispositivos con «Descargar códigos QR», en el dispositivo con «Descargar código QR» o en «Informes» con filtros por cliente, sede y dispositivo. Un informe abarca hasta 500 dispositivos, y para los informes programados tiene que haber un dominio en «Ajustes → Dominio personalizado».
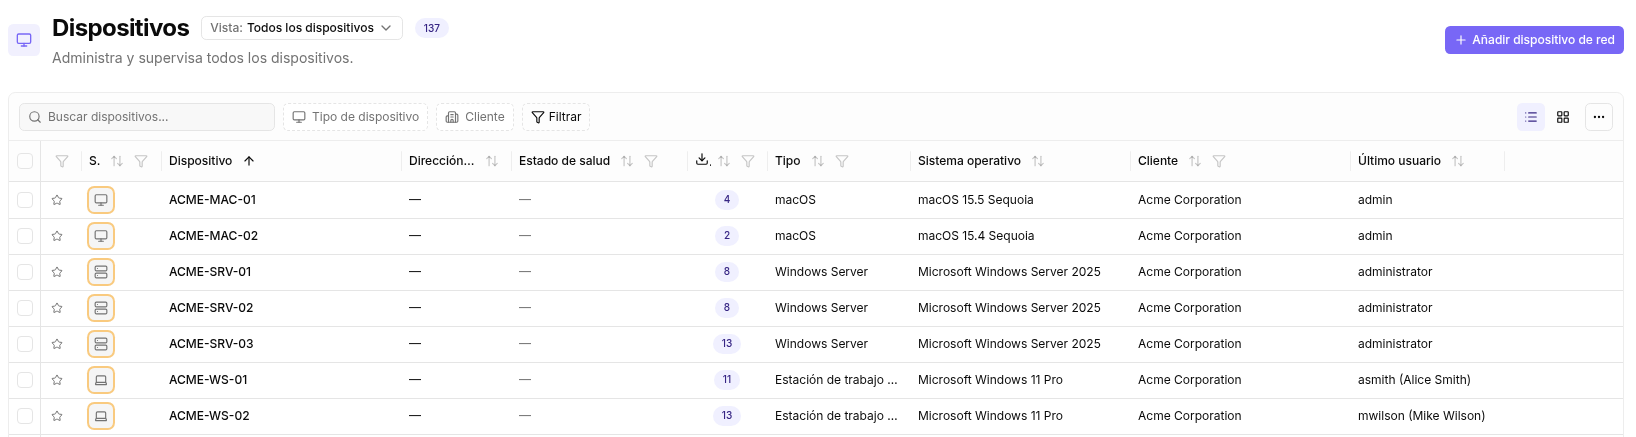
- Ajustar columnas al contenido — Un doble clic en el borde de una columna ajusta su ancho al contenido de la página actual, y «Ajustar columnas al contenido» en el menú de columnas lo hace para todas las columnas. Los anchos predeterminados de las tablas están adaptados a su contenido; los anchos guardados se mantienen hasta que eliges «Restablecer columnas».
Mejoras
- Gestión de parches: gestión de parches desactivada en el agente — Si la gestión de parches está desactivada en el agente, octoja finaliza de inmediato la ejecución para ese dispositivo y registra «La gestión de parches está desactivada en el agente.» en la ejecución y en el registro del dispositivo. Esto requiere el agente a partir de la versión 1.1.1013.
- Soporte remoto en versiones antiguas de Windows — El escritorio remoto también funciona en Windows Server 2012 R2 y Windows 8.1, y sin H.264 por hardware octoja elige automáticamente otro formato de vídeo. El terminal, también con «Shell como usuario» y en «Soporte rápido», funciona en versiones de Windows anteriores a Windows 10 1809, como Server 2012 R2 y Server 2016 (x64).
- Soporte remoto: portapapeles al terminar la sesión — Cuando termina una sesión de soporte remoto, octoja vacía el portapapeles del dispositivo si todavía contiene texto que pegaste tú; lo que el usuario haya copiado desde entonces se conserva.
- Escritorio de mantenimiento de Windows (beta) e indicadores de consentimiento — El escritorio de mantenimiento muestra menús, rótulos y fuentes de consola a tamaño normal también en pantallas escaladas. Los técnicos con los permisos «Escritorio remoto» y «Terminal» en el dispositivo lo abren sin solicitud de consentimiento, lo que queda anotado en el registro del dispositivo. En la selección de sesiones, «Pide consentimiento» marca cada sesión para la que el usuario tiene que dar su consentimiento, y «Bloqueado» solo las sesiones de usuario bloqueadas.
- Tablas: búsqueda mientras escribes — La búsqueda en dispositivos, casos, actualizaciones de parches, dispositivos afectados, registros, entradas de tiempo y otras tablas grandes filtra mientras escribes.
- Lista de dispositivos: filtros siempre visibles — Los filtros «Tipo de dispositivo» y «Cliente» están siempre en la barra de herramientas de la lista de dispositivos y abren su selección con un clic; «Sede» se añade en cuanto eliges un cliente. «Borrar todos los filtros» aparece en cuanto hay un filtro aplicado.
- Inventario: nombres de modelo de Lenovo legibles — Los dispositivos Lenovo muestran en el inventario su nombre de modelo, como «ThinkPad T14 Gen 5», a partir de la versión 1.1.1013 del agente en Windows y Linux. Las sincronizaciones como IT Glue y TANSS adoptan el nuevo nombre; adapta las reglas y filtros que comprueban el número de tipo anterior, como «21RV0017GE».
- Inventario: hardware y exportación de software más rápidos — En «Inventario», la pestaña «Hardware» carga más rápido y la exportación CSV de la pestaña «Software» termina antes.
- Instalación rápida en Linux y macOS — Una instalación en Linux descarga solo el paquete .deb o .rpm que instala el sistema, y la página de implementación ofrece ambos paquetes como descargas por separado. En los Mac con Apple Silicon, la instalación rápida instala el paquete nativo ARM64, aunque el terminal se ejecute con Rosetta.
- Instalación rápida en Windows con .NET Framework 4.6.2 — La instalación rápida acepta .NET Framework a partir de la versión 4.6.2, de modo que un Windows Server 2016 se instala sin actualización de .NET ni reinicio. En sistemas más antiguos, el script instala .NET Framework 4.6.2; si restringes los destinos de descarga, permite para ello download.visualstudio.microsoft.com.
Correcciones
- Las alertas, los resultados aceptados y los tickets se mantienen coherentes — Los resultados aceptados y las omisiones de dispositivos se conservan aunque llegue en el mismo momento un nuevo resultado de monitor, y una alerta recuperada sigue cerrada aunque su ticket se cree con retraso. «Resolver manualmente» para varias alertas las resuelve todas juntas o ninguna, y octoja crea un ticket del PSA una sola vez, también con sistemas de tickets que responden lentamente. Si dos personas guardan a la vez la misma configuración de alertas o el mismo paquete de configuración, octoja rechaza el cambio posterior con un mensaje.
- Soporte remoto: estadísticas en reposo — Cuando no cambia nada en la pantalla remota, las «Estadísticas» de una sesión de escritorio remoto muestran valores cero, de modo que se sigue reconociendo que la sesión está conectada.
- Automatizaciones: condiciones con campos de selección múltiple — Las condiciones sobre campos personalizados de selección múltiple comparan con «contiene» y «no contiene» opciones completas sin distinguir mayúsculas y minúsculas, y el editor ofrece las opciones para elegir. octoja muestra y evalúa las condiciones guardadas con «es igual a» o «no es igual a» en esos campos como «contiene» y «no contiene». Las ejecuciones que ya esperaban una condición antes de la actualización la siguen evaluando con la lógica anterior; cancélalas y vuelve a iniciarlas.
- Automatizaciones: estado de los pasos de script — Un paso de script que termina por un error de PowerShell que interrumpe la ejecución cuenta como fallido, por ejemplo tras una descarga fallida con ErrorActionPreference «Stop» o una excepción de .NET incluso sin «Stop», y sus salidas declaradas se recogen igualmente. Esto se aplica a tus propios scripts y a los pasos integrados que mediante script, por ejemplo, instalan agentes o crean usuarios. La página de una ejecución muestra su estado como una etiqueta bien legible.
- Automatizaciones: «Activar dispositivo» para muchos dispositivos — Aunque se activen muchos dispositivos a la vez con «Activar dispositivo», mediante una automatización o directamente en el dispositivo, la instancia sigue respondiendo y las ejecuciones de automatizaciones se completan. octoja salva las interrupciones breves de la base de datos con reintentos automáticos.
- Dispositivos: asignaciones de dispositivos que vuelven — Cuando vuelve un dispositivo eliminado, por ejemplo un dispositivo UniFi en el controlador o un agente recién registrado, recupera sus monitores, software, ajustes del agente y mantenimientos asignados directamente. Los dispositivos que ya han vuelto recuperan sus asignaciones automáticamente con la actualización.
- Inventario: almacenamiento de macOS y actualización del inventario — En macOS, el inventario, los datos de disco en vivo y los monitores de disco automáticos cuentan el almacenamiento una sola vez, aunque esté montado el volumen de recuperación de APFS. La actualización del inventario funciona también en dispositivos cuyo inventario guardado todavía contiene campos de una versión anterior del agente.
- Vulnerabilidades en todos los dispositivos afectados — El diálogo «Resolver vulnerabilidad» lista todos los dispositivos de tu ámbito de acceso que tienen la misma vulnerabilidad.
- Acronis, Bitdefender GravityZone y Woasi — La sincronización de Acronis actualiza el estado de protección, las alertas, los dispositivos nuevos y los invitados de Hyper-V sin agente cada 30 minutos. El paso de automatización «Implementar agente de Bitdefender» se ejecuta con independencia de la obtención de los incidentes de GravityZone, y «Empresas sin licencia de EDR» se basa en la licencia de cada empresa. Los tickets de Woasi contienen la descripción completa de la alerta con monitor, dispositivo, estado, periodo y enlace, además del resultado detallado del monitor.
- Informes: Markdown en el widget «Campos personalizados (tabla)» — El widget muestra los campos Markdown con formato, con títulos, énfasis, listas y enlaces.
- Paquetes personalizados: selección de versión — En la selección de versión de un paquete personalizado, el estado de una versión resaltada sigue siendo bien legible, en el tema claro y oscuro y con un color de marca propio.
Monitores
Las actualizaciones de los monitores se implementan con independencia de la versión de octoja.
- Kopia Backup — Nuevo monitor para todas las fuentes de snapshots de un servidor Kopia, también las de clientes remotos: antigüedad del último snapshot, archivos fallidos, snapshots en pausa o incompletos y la conexión con el repositorio. Requiere un servidor Kopia con credenciales fijas.
- Proxmox Backup Server — Nuevo monitor a través de la API de solo lectura de Proxmox Backup Server: ocupación de los datastores, antigüedad de la última copia por grupo y espacio de nombres, tareas de copia y trabajos de sincronización. Se ejecuta en cualquier agente con acceso de red al servidor y requiere un token de API con el rol Audit, y para los trabajos de sincronización además RemoteAudit en /remote.
- WithSecure Elements — Nuevo monitor de Windows para WithSecure Elements Agent (antes F-Secure): servicios, análisis en tiempo real y DeepGuard, antigüedad de las definiciones de virus, estado de protección y elementos en cuarentena. Con el proveedor WMI activado, comprueba además la conexión con Elements Security Center, la licencia y los reinicios pendientes.
- Folder Comparison — Nuevo monitor que compara archivo por archivo una carpeta de referencia con una copia y notifica los archivos que faltan, sobran o difieren, por ejemplo tras una replicación o una restauración. Funciona en Windows, Linux y macOS.
- Log Keyword — Nuevo monitor que busca palabras clave en archivos de registro en Windows, Linux y macOS y alerta cuando hay nuevas líneas coincidentes; las palabras clave ignoradas filtran los mensajes conocidos. La primera ejecución establece una línea base sin alertar, y se detectan los archivos de registro rotados.
- Web Content Change — Nuevo monitor que notifica cuando el contenido de una página web cambia respecto a la última referencia aceptada o, si lo prefieres, cuando no cambia. Aceptas un cambio intencionado con «Accept current content».
- Cove Backup — El monitor evalúa fuentes de datos individuales como FileSystem o SystemState según sus copias completadas, y en «Fuentes de datos» seleccionas varias fuentes a la vez. Si falta una fuente seleccionada, el monitor avisa.
- Disk Space — Con «Free space automatically», el monitor elimina, al superar un umbral, los archivos temporales del sistema de esa unidad más antiguos que la antigüedad mínima configurada y vuelve a medir. El resultado indica el espacio liberado y se queda, para esa ejecución, al menos en advertencia.
- Integridad del sistema de archivos — El monitor indica también en Windows Server 2019 para cada volumen si está limpio o marcado como defectuoso.
- SMART Disk Health — En Windows, cada disco aparece una sola vez, aunque SMART y la administración de discos de Windows lo identifiquen de forma distinta, por ejemplo con NVMe. Los valores SMART detallados y sus alertas tienen prioridad.
- Antivirus Status y Sophos Antivirus — Antivirus Status omite las entradas del Centro de seguridad de Windows de productos desinstalados y las lista en la salida. Si no se puede consultar la protección en tiempo real de Sophos en Windows, Sophos Antivirus la notifica como «no determinable», mientras que una protección confirmada como inactiva mantiene su gravedad configurada. El mensaje breve muestra los servicios y la protección en tiempo real por separado.
- Failed Logins — En Windows, el monitor lee del registro de seguridad solo los inicios de sesión fallidos del periodo configurado, evento por evento, también con registros muy grandes.
- Veeam Backup & Replication — Con «Monitor all job types», el monitor también supervisa los trabajos de copia de seguridad para inquilinos de Entra ID. También los trabajos que terminaron con una advertencia escalan a Advertencia o Crítico según los umbrales de antigüedad configurados. En el modo «Cadence-aware (from job schedule)», el monitor notifica como advertencia los trabajos de Entra ID programados periódicamente con programación desconocida; con «Manual (fixed hours)» se aplican los umbrales de antigüedad fijos.
- Windows Backup — El monitor calcula la antigüedad de una copia con independencia de la zona horaria del servidor y lee el destino de la copia y los elementos recuperables también en servidores en alemán y en otros idiomas. Si faltan datos sobre la recuperación, los muestra como desconocidos.
- RAID Adaptec (SNMP) — El monitor detecta controladoras con la estructura SNMP de maxView 3.x y 4.x y lee su estado real, así como el estado de la batería, del ZMM y de funcionamiento.
- Printer (SNMP) — El monitor considera presentes los niveles que una impresora notifica sin valor porcentual. Con «Supervisar consumibles» desactivas la comprobación para impresoras sin tabla de consumibles, por ejemplo impresoras de etiquetas.
- TERRA CLOUD Backup — El monitor también supervisa agentes de Linux (x64 y ARM64) y, si no se indica un «Directorio del agente», usa la ruta predeterminada de la plataforma. La protección contra ransomware se considera activada cuando el estado la notifica expresamente y, en caso contrario, sigue como desconocida.