octoja v1.1.1013 — Geräte-QR-Codes, Patch-Übersicht und neue Backup-Checks
Highlights
Geräte-QR-Codes — Ein neuer Bericht erstellt für jedes Gerät ein Etikett mit QR-Code, der das Gerät in octoja öffnet.
Eskalation im selben Ticket — Steigt ein Alarm von Warnung auf Kritisch, aktualisiert octoja das bereits offene Ticket.
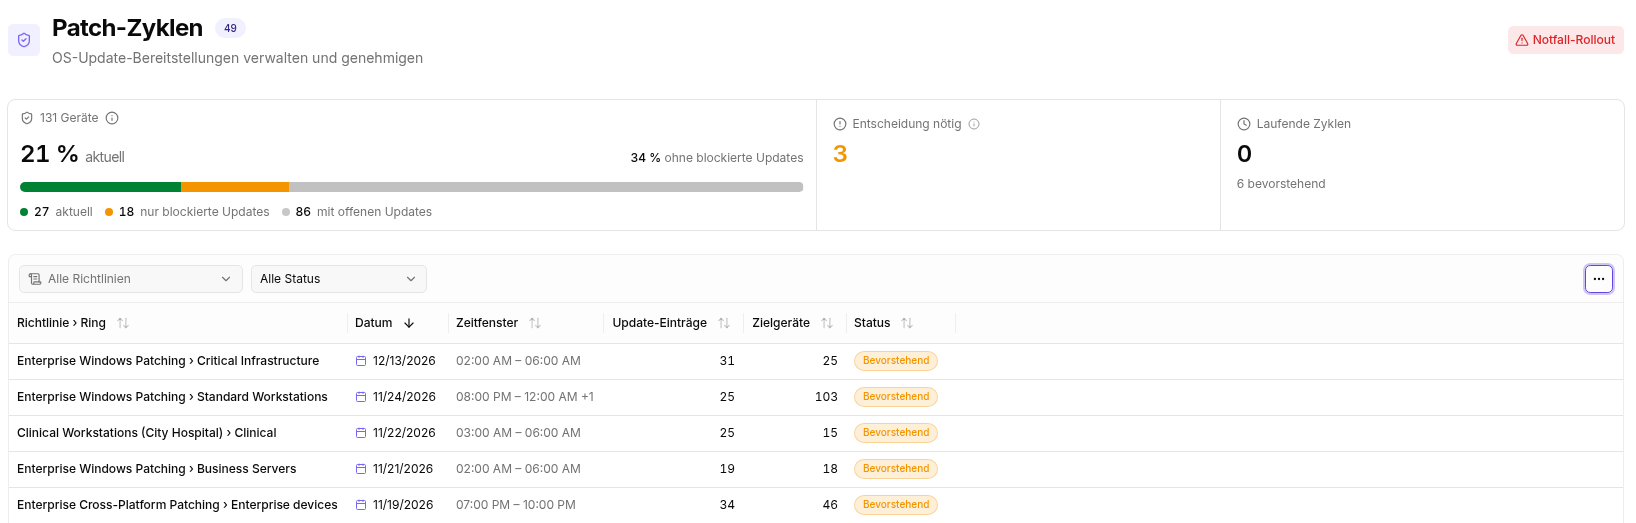
Blockierte Updates im Blick — Patch-Zyklen zeigen, welche Geräte nur blockierte Updates haben, und die Update-Liste eines Geräts blendet blockierte Updates standardmäßig aus.
Fernwartung für ältere Windows-Server — Remotedesktop und Terminal funktionieren nun auch unter Windows Server 2012 R2.
Sechs neue Checks — Kopia Backup, Proxmox Backup Server, WithSecure Elements, Verzeichnisvergleich, Protokoll-Schlüsselwort und Webinhalt-Änderung.
Neu
Alarm-Eskalation im selben Ticket — Steigt ein Alarm am selben Ticketziel von Warnung auf Kritisch, aktualisiert octoja das bereits offene Ticket. Eine offene Meldung in octoja erhält die Priorität Kritisch und einen Verlaufseintrag; Titel, Status und Beschreibung bleiben, wie sie zuletzt bearbeitet wurden. PSA-Tickets erhalten einen Eskalationshinweis, und bei fast allen Ticketsystemen steigt auch ihre Priorität.
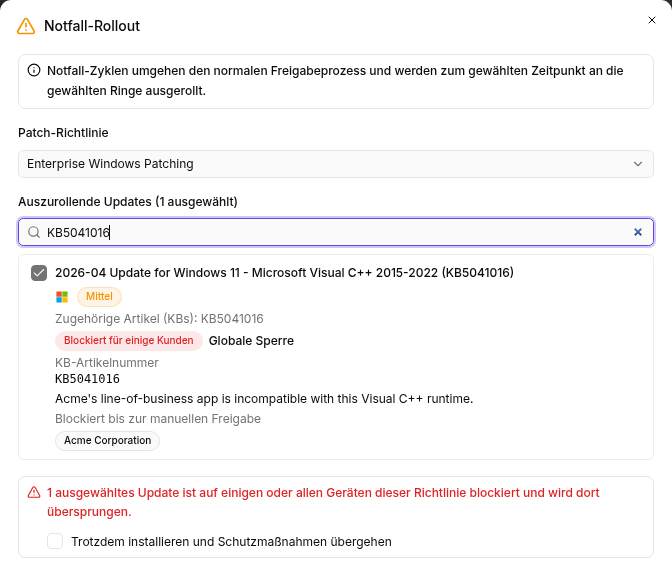
Notfall-Rollout trotz Schutzmaßnahmen — Ein „Notfall-Rollout“ nennt die ausgewählten Updates, die eine Schutzmaßnahme blockiert, und installiert sie mit „Trotzdem installieren und Schutzmaßnahmen übergehen“. Eine Blockierung, die nur einige Kunden einer Richtlinie betrifft, erscheint als „Teilweise blockiert“, und ohne Übersteuerung überspringen nur die Geräte dieser Kunden das Update. Die Übersteuerung im Patch-Zyklus sowie Einzel- und Sammelinstallationen an Geräten können solche Blockierungen übergehen.
Geräteübersicht im Patch-Zyklus — Die Übersicht eines Patch-Zyklus zeigt in einem Balken, wie viele Geräte aktuell sind, nur blockierte Updates haben oder auf weitere Updates warten. Neben dem Anteil aktueller Geräte steht der Anteil „ohne blockierte Updates“. Die Spalten der Zyklustabelle heißen „Update-Einträge“ und „Zielgeräte“.
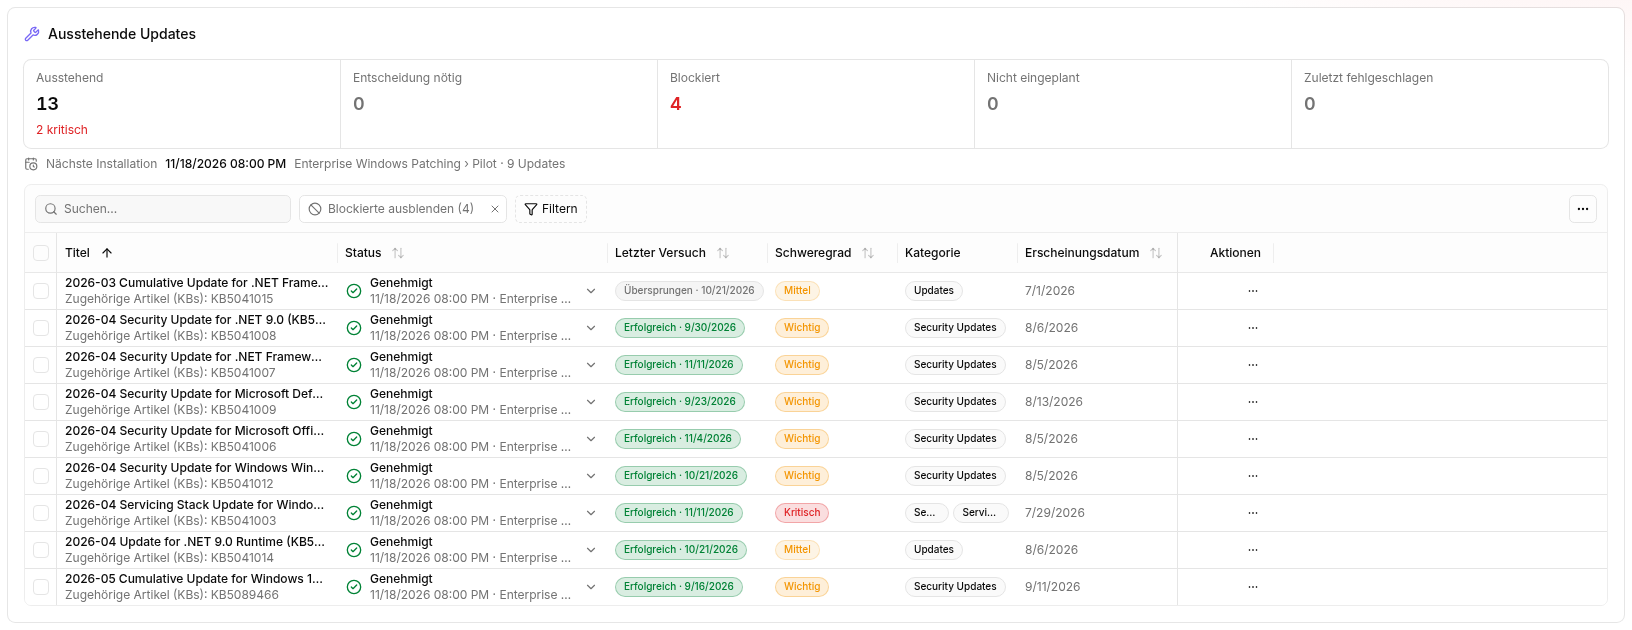
Blockierte Updates ausblenden und filtern — Die ausstehenden Updates eines Geräts blenden blockierte Updates standardmäßig mit dem Filter „Blockierte ausblenden“ aus; entferne ihn, um sie wieder zu sehen. Neue Filter für „Schweregrad“ und „Kategorie“ grenzen die Liste weiter ein.
Domänenbenutzer abmelden — In der Tabelle „Angemeldete Benutzer / Sitzungen“ eines Windows-Geräts meldest du mit „Benutzer abmelden“ auch Domänenbenutzer ab, etwa auf RDS-Servern und auch bei getrennten Sitzungen.
Benutzerkonten, Sitzungen und Administrationsrechte getrennt — „Lokale Benutzerkonten“, „Angemeldete Benutzer / Sitzungen“ und „Administrationsrechte auf diesem Gerät“ stehen in eigenen Tabellen, und die Rechte zeigen, woher sie stammen. Kennwort-, Aktivierungs- und Löschaktionen gelten nur für lokale Konten. Auf Domänencontrollern zeigt octoja keine lokalen Konten und verweist auf Active Directory.
Bericht „Geräte-QR-Codes“ — Der neue Bericht erstellt je Gerät eine A4-Seite mit einem QR-Code, der das Gerät in octoja öffnet, und dem Logo deines Brandings. Du erstellst ihn in der Geräteliste mit „QR-Codes herunterladen“, am Gerät mit „QR-Code herunterladen“ oder unter „Berichte“ mit Filtern für Kunde, Standort und Gerät. Ein Bericht umfasst bis zu 500 Geräte, und für geplante Berichte muss unter „Einstellungen → Eigene Domain“ eine Domain eingetragen sein.
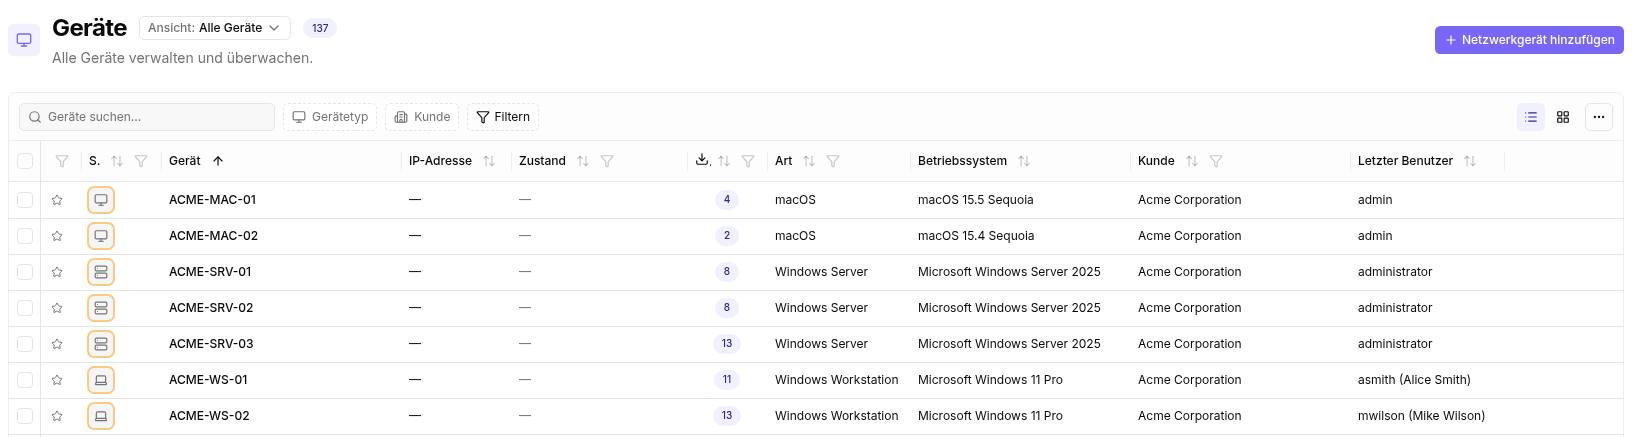
Spaltenbreite an Inhalt anpassen — Ein Doppelklick auf den Rand einer Spalte passt ihre Breite an den Inhalt der aktuellen Seite an, und „Spaltenbreite an Inhalt anpassen“ im Spaltenmenü tut das für alle Spalten. Die Standardbreiten der Tabellen sind auf ihren Inhalt abgestimmt; gespeicherte Breiten bleiben, bis du „Spalten zurücksetzen“ wählst.
Verbessert
Patch-Verwaltung: deaktiviertes Patch-Management am Agenten — Ist das Patch-Management auf dem Agenten deaktiviert, beendet octoja den Lauf für dieses Gerät sofort und vermerkt „Patch-Management ist auf dem Agenten deaktiviert.“ im Lauf und im Geräteprotokoll. Das braucht den Agenten ab Version 1.1.1013.
Fernwartung unter älteren Windows-Versionen — Remotedesktop funktioniert auch unter Windows Server 2012 R2 und Windows 8.1, und ohne Hardware-H.264 wählt octoja automatisch ein anderes Videoformat. Das Terminal, auch mit „Shell als Benutzer“ und im „Schnellsupport“, läuft unter Windows-Versionen vor Windows 10 1809 wie Server 2012 R2 und Server 2016 (x64).
Fernwartung: Zwischenablage nach Sitzungsende — Endet eine Fernwartungssitzung, leert octoja die Zwischenablage des Geräts, wenn sie noch Text enthält, den du eingefügt hast; was der Benutzer seitdem kopiert hat, bleibt erhalten.
Windows-Wartungsdesktop (Beta) und Zustimmungshinweise — Der Wartungsdesktop zeigt Menüs, Beschriftungen und Konsolenschriften auch auf hochskalierten Bildschirmen in normaler Größe. Techniker mit den Berechtigungen „Remotedesktop“ und „Terminal“ für das Gerät öffnen ihn ohne Zustimmungsabfrage, was im Geräteprotokoll vermerkt wird. In der Sitzungsauswahl kennzeichnet „Zustimmung nötig“ jede Sitzung, für die der Benutzer zustimmen muss, und „Gesperrt“ nur gesperrte Benutzersitzungen.
Tabellen: Suche beim Tippen — Die Suche in Geräten, Meldungen, Patch-Updates, betroffenen Geräten, Protokollen, Zeiteinträgen und weiteren großen Tabellen filtert, während du tippst.
Geräteliste: Filter immer sichtbar — Die Filter „Gerätetyp“ und „Kunde“ stehen dauerhaft in der Werkzeugleiste der Geräteliste und öffnen ihre Auswahl mit einem Klick; „Standort“ kommt hinzu, sobald ein Kunde gewählt ist. „Alle Filter zurücksetzen“ erscheint, sobald ein Filter gesetzt ist.
Inventar: lesbare Lenovo-Modellnamen — Lenovo-Geräte zeigen im Inventar ihren Modellnamen wie „ThinkPad T14 Gen 5“, ab Agent-Version 1.1.1013 unter Windows und Linux. Synchronisierungen wie IT Glue und TANSS übernehmen den neuen Namen; Regeln und Filter, die auf die bisherige Typnummer wie „21RV0017GE“ prüfen, passt du an.
Inventar: Hardware und Software-Export schneller — Unter „Inventar“ lädt die Registerkarte „Hardware“ schneller, und der CSV-Export der Registerkarte „Software“ ist schneller fertig.
Schnellinstallation unter Linux und macOS — Eine Linux-Installation lädt nur das .deb- oder .rpm-Paket, das das System installiert, und die Bereitstellungsseite bietet beide Pakete einzeln zum Download an. Auf Macs mit Apple Silicon installiert die Schnellinstallation das native ARM64-Paket, auch wenn das Terminal unter Rosetta läuft.
Windows-Schnellinstallation mit .NET Framework 4.6.2 — Die Schnellinstallation akzeptiert .NET Framework ab Version 4.6.2, sodass ein Windows Server 2016 ohne .NET-Update und Neustart installiert wird. Auf älteren Systemen installiert das Skript .NET Framework 4.6.2; schränkst du Download-Ziele ein, gib dafür download.visualstudio.microsoft.com frei.
Behoben
Alarme, akzeptierte Ergebnisse und Tickets bleiben stimmig — Akzeptierte Ergebnisse und Geräte-Übersteuerungen bleiben erhalten, auch wenn im selben Moment ein neues Check-Ergebnis eintrifft, und ein erholter Alarm bleibt geschlossen, auch wenn sein Ticket verspätet angelegt wird. „Manuell entwarnen“ für mehrere Alarme entwarnt alle gemeinsam oder keinen, und octoja legt ein PSA-Ticket auch bei langsam antwortenden Ticketsystemen einmal an. Speichern zwei Personen gleichzeitig dieselbe Alarmkonfiguration oder dasselbe Konfigurationspaket, lehnt octoja die spätere Änderung mit einem Hinweis ab.
Fernwartung: Statistiken im Leerlauf — Ändert sich nichts auf dem entfernten Bildschirm, zeigen die „Statistiken“ einer Remotedesktop-Sitzung Nullwerte, sodass die Sitzung als verbunden erkennbar bleibt.
Automatisierungen: Bedingungen mit Mehrfachauswahl-Feldern — Bedingungen auf eigenen Feldern mit Mehrfachauswahl vergleichen mit „enthält“ und „enthält nicht“ ganze Optionen ohne Rücksicht auf Groß- und Kleinschreibung, und der Editor bietet die Optionen zur Auswahl an. Gespeicherte Bedingungen mit „ist gleich“ oder „ist ungleich“ auf solchen Feldern zeigt und wertet octoja als „enthält“ und „enthält nicht“. Läufe, die schon vor dem Update auf eine Bedingung warteten, werten sie noch nach der alten Logik aus; brich sie ab und starte sie neu.
Automatisierungen: Status von Skriptschritten — Ein Skriptschritt, den ein abbrechender PowerShell-Fehler beendet, gilt als fehlgeschlagen, etwa bei einem fehlgeschlagenen Download mit ErrorActionPreference „Stop“ oder einer .NET-Ausnahme auch ohne „Stop“, und seine deklarierten Ausgaben werden trotzdem erfasst. Das für eigene Skripte und für eingebaute Schritte, die per Skript etwa Agenten installieren oder Benutzer anlegen. Die Seite eines Laufs zeigt seinen Status als gut lesbares Kennzeichen.
Automatisierungen: „Gerät aufwecken“ für viele Geräte — Auch wenn viele Geräte gleichzeitig mit „Gerät aufwecken“ geweckt werden, per Automatisierung oder direkt am Gerät, bleibt die Instanz ansprechbar, und Automatisierungsläufe werden abgeschlossen. Kurze Unterbrechungen der Datenbank überbrückt octoja mit automatischen Wiederholungen.
Geräte: Zuweisungen zurückkehrender Geräte — Kehrt ein gelöschtes Gerät zurück, etwa ein UniFi-Gerät im Controller oder ein neu registrierter Agent, erhält es seine direkt zugewiesenen Checks, Software, Agent-Einstellungen und Wartungen zurück. Bereits zurückgekehrte Geräte erhalten ihre Zuweisungen mit dem Update automatisch wieder.
Inventar: macOS-Speicher und Inventaraktualisierung — Unter macOS zählen Inventar, Live-Datenträgerdaten und automatische Datenträger-Checks den Speicher einmal, auch wenn das APFS-Wiederherstellungsvolume eingebunden ist. Die Inventaraktualisierung funktioniert auch auf Geräten, deren gespeichertes Inventar noch Felder einer älteren Agent-Version enthält.
Schwachstellen auf allen betroffenen Geräten — Der Dialog „Schwachstelle beheben“ listet alle Geräte in deinem Zugriffsbereich, die dieselbe Schwachstelle haben.
Acronis, Bitdefender GravityZone und Woasi — Die Acronis-Synchronisierung aktualisiert Schutzstatus, Warnungen, neue Geräte und agentenlose Hyper-V-Gäste alle 30 Minuten. Der Automatisierungsschritt „Bitdefender-Agent ausrollen“ läuft unabhängig vom Abruf der GravityZone-Vorfälle, und „Unternehmen ohne EDR-Lizenz“ richtet sich nach der Lizenz jedes Unternehmens. Woasi-Tickets enthalten die vollständige Alarmbeschreibung mit Check, Gerät, Status, Zeitraum und Link sowie dem ausführlichen Check-Ergebnis.
Berichte: Markdown im Widget „Eigene Felder (Tabelle)“ — Das Widget zeigt Markdown-Felder formatiert, mit Überschriften, Hervorhebungen, Listen und Links.
Eigene Pakete: Versionsauswahl — In der Versionsauswahl eines eigenen Pakets bleibt der Status einer markierten Version gut lesbar, im hellen und dunklen Design und mit eigener Markenfarbe.
Checks
Check-Updates werden unabhängig vom octoja-Release ausgerollt.
Kopia Backup — Neuer Check für alle Snapshot-Quellen eines Kopia-Servers, auch die entfernter Clients: Alter des letzten Snapshots, fehlgeschlagene Dateien, pausierte oder unvollständige Snapshots und die Verbindung zum Repository. Er braucht einen Kopia-Server mit festen Zugangsdaten.
Proxmox Backup Server — Neuer Check über die lesende API von Proxmox Backup Server: Belegung der Datastores, Alter des letzten Backups je Gruppe und Namespace, Backup-Aufgaben und Sync-Jobs. Er läuft auf jedem Agenten mit Netzwerkzugriff auf den Server und braucht ein API-Token mit der Rolle Audit, für Sync-Jobs zusätzlich mit RemoteAudit auf /remote.
WithSecure Elements — Neuer Windows-Check für den WithSecure Elements Agent (ehemals F-Secure): Dienste, Echtzeitprüfung und DeepGuard, Alter der Virendefinitionen, Schutzstatus und Objekte in Quarantäne. Mit eingeschaltetem WMI-Provider prüft er zusätzlich die Verbindung zum Elements Security Center, die Lizenz und ausstehende Neustarts.
Verzeichnisvergleich — Neuer Check, der einen Referenzordner Datei für Datei mit einer Kopie vergleicht und fehlende, zusätzliche oder abweichende Dateien meldet, etwa nach einer Replikation oder Wiederherstellung. Er läuft unter Windows, Linux und macOS.
Protokoll-Schlüsselwort — Neuer Check, der Logdateien unter Windows, Linux und macOS nach Schlüsselwörtern durchsucht und bei passenden neuen Zeilen alarmiert; ignorierte Schlüsselwörter filtern bekannte Meldungen heraus. Der erste Lauf legt eine Ausgangsbasis ohne Alarm an, und rotierte Logdateien werden erkannt.
Webinhalt-Änderung — Neuer Check, der meldet, wenn sich der Inhalt einer Webseite gegenüber der zuletzt übernommenen Referenz ändert, oder wahlweise, wenn er unverändert bleibt. Eine gewollte Änderung übernimmst du mit „Aktuellen Inhalt übernehmen“.
Cove Backup — Der Check bewertet einzelne Datenquellen wie FileSystem oder SystemState anhand ihrer abgeschlossenen Sicherungen, und unter „Datenquellen“ wählst du mehrere Quellen gemeinsam aus. Fehlt eine ausgewählte Quelle, warnt der Check.
Festplatte — Mit „Speicherplatz automatisch freigeben“ löscht der Check beim Überschreiten eines Schwellwerts temporäre Systemdateien auf diesem Laufwerk, die älter als das eingestellte Mindestalter sind, und misst erneut. Das Ergebnis nennt den freigegebenen Platz und bleibt für diesen Lauf mindestens eine Warnung.
Dateisystemintegrität — Der Check meldet auch unter Windows Server 2019 für jedes Volume, ob es sauber oder als fehlerhaft markiert ist.
SMART Festplattengesundheit — Unter Windows erscheint jede Festplatte einmal, auch wenn SMART und die Windows-Datenträgerverwaltung sie unterschiedlich kennzeichnen, etwa bei NVMe. Detaillierte SMART-Werte und ihre Alarme haben Vorrang.
Antivirus-Status und Sophos Antivirus — Antivirus-Status übergeht Einträge im Windows-Sicherheitscenter für deinstallierte Produkte und listet sie in der Ausgabe. Lässt sich der Sophos-Echtzeitschutz unter Windows nicht abfragen, meldet Sophos Antivirus ihn als „nicht ermittelbar“, während bestätigt inaktiver Schutz seinen eingestellten Schweregrad behält. Die Kurzmeldung zeigt Dienste und Echtzeitschutz getrennt.
Fehlgeschlagene Anmeldungen — Der Check liest unter Windows nur die fehlgeschlagenen Anmeldungen im eingestellten Zeitraum aus dem Sicherheitsprotokoll, Ereignis für Ereignis, auch bei sehr großen Protokollen.
Veeam Backup & Replication — Mit „Alle Auftragstypen überwachen“ überwacht der Check auch Sicherungsjobs für Entra-ID-Tenants. Auch Jobs, die mit einer Warnung abgeschlossen wurden, eskalieren nach den eingestellten Altersschwellen auf Warnung oder Kritisch. Periodisch geplante Entra-ID-Jobs meldet der Check im Modus „Zeitplanbasiert (aus Auftragszeitplan)“ mit unbekanntem Zeitplan als Warnung; mit „Manuell (feste Stunden)“ gelten die festen Altersschwellen.
Windows-Sicherung — Der Check berechnet das Alter einer Sicherung unabhängig von der Zeitzone des Servers und liest Sicherungsziel und wiederherstellbare Elemente auch auf deutschsprachigen und anderen lokalisierten Servern. Fehlen Angaben zur Wiederherstellung, zeigt er sie als unbekannt an.
Adaptec RAID (SNMP) — Der Check erkennt Controller mit dem SNMP-Layout von maxView 3.x und 4.x und liest deren tatsächlichen Zustand sowie Akku-, ZMM- und Betriebsstatus.
Drucker (SNMP) — Der Check wertet Füllstände, die ein Drucker ohne Prozentwert meldet, als vorhanden. Mit „Verbrauchsmaterial überwachen“ schaltest du die Prüfung für Drucker ohne Verbrauchsmaterial-Tabelle ab, etwa für Etikettendrucker.
TERRA CLOUD Backup — Der Check überwacht auch Linux-Agenten (x64 und ARM64) und nutzt ohne angegebenes „Agent-Verzeichnis“ den Standardpfad der Plattform. Der Ransomware-Schutz gilt als aktiviert, wenn der Status ihn ausdrücklich meldet, und bleibt sonst unbekannt.