octoja v1.0.3608 — Alarme, Berichte und Fernsupport
Highlights
Dieses Update bringt neue Funktionen für Zugriffssteuerung, Monitoring, Berichte und Automatisierungen – darunter Netzwerkbeschränkungen, Massenänderungen eigener Felder und die direkte Software-Deinstallation. Hinzu kommen visuelle Werkzeuge für eigene Checks, Verbesserungen im Fernsupport sowie neue Checks für Speicher- und USV-Systeme.
Neu
Verwaltung und Netzwerk
- Browser-Erweiterungen zentral verteilen — Erweiterungen für Chrome, Edge und Firefox lassen sich unter Windows, macOS und Linux per Automatisierung installieren und aus einer geprüften Tabellenkalkulationsdatei importieren.
- Zugriff auf freigegebene Netzwerke begrenzen — Die Annahme von Einladungen, interaktive Sitzungen, die Web-Konsole und MCP-Clients können auf freigegebene IPv4- oder IPv6-Adressen und Netzwerke beschränkt werden.
- Entdeckte Geräte automatisch überwachen — Unterstützte Netzwerkgeräte erhalten nach der Erkennung automatisch ein passendes Monitoring-Profil.
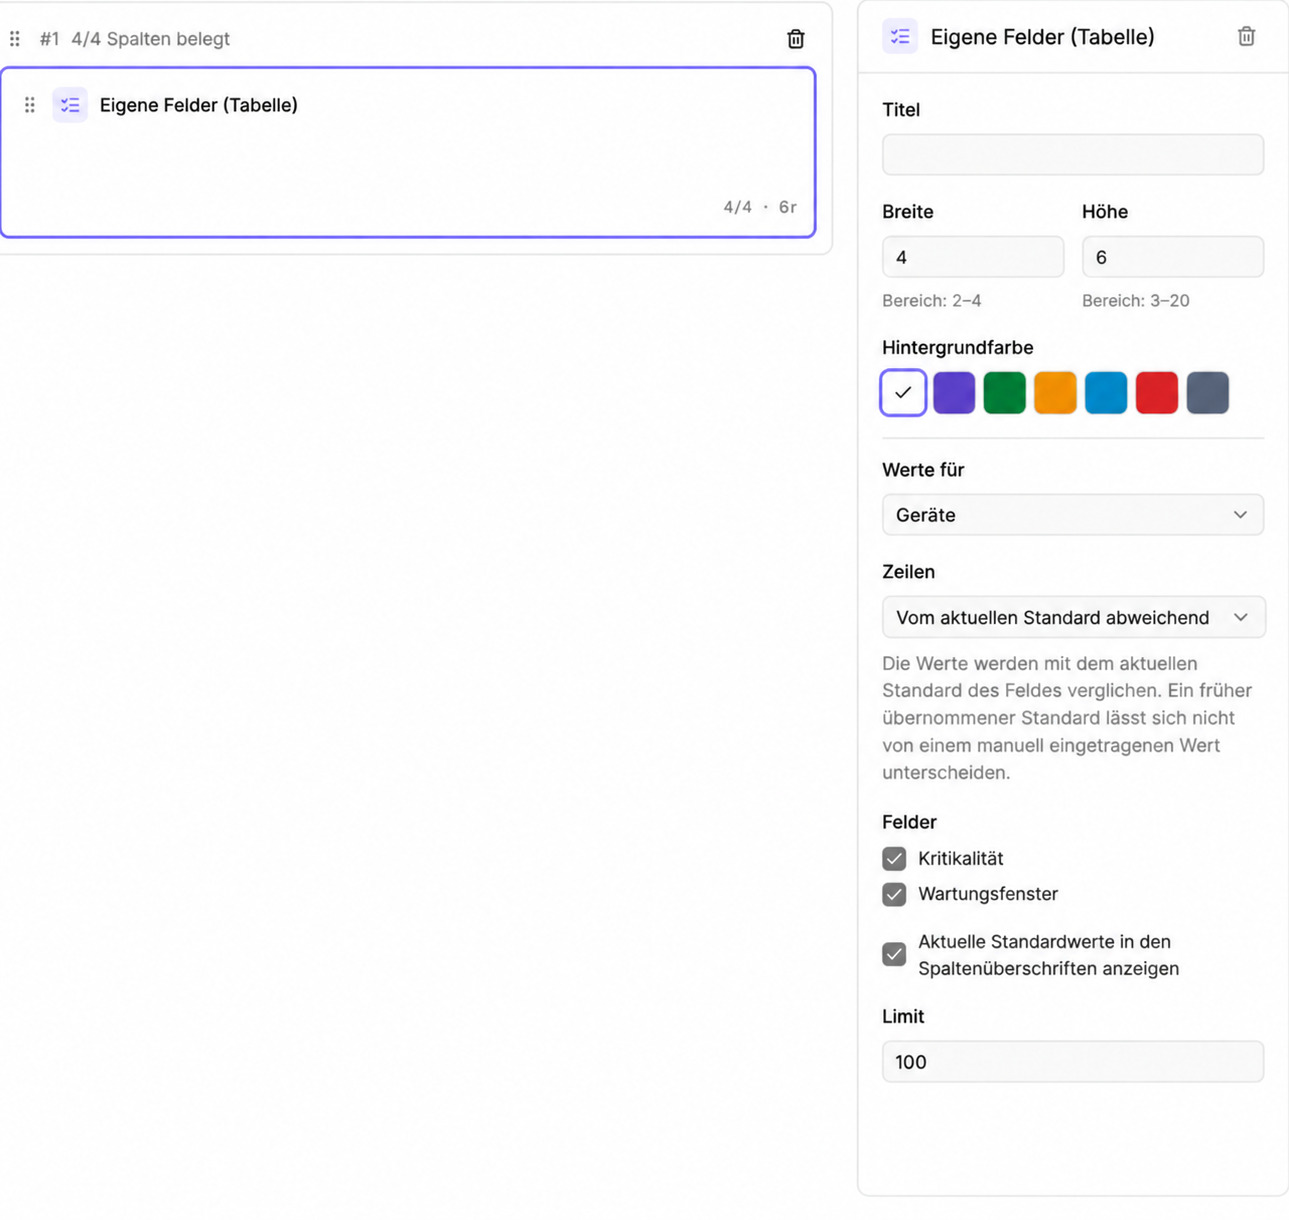
- Eigene Felder für mehrere Geräte ändern — Ein eigenes Feld lässt sich in einem Schritt für mehrere ausgewählte Geräte setzen.
- Software direkt aus dem Geräteinventar deinstallieren — Erfasste Windows-Software lässt sich direkt im Reiter „Software“ entfernen, ohne dafür ein Skript zu schreiben.
- Passende Patch-Richtlinien am Gerät öffnen — Die für ein Gerät geltenden Patch-Richtlinien und Ringe sind direkt aus dessen Geräteansicht erreichbar.
Fernsupport
- Vorlage für Technikernamen im Fernsupport — Eine zentrale Vorlage legt den Namen in Zustimmungsdialogen fest; für einzelne Benutzer bleiben abweichende Namen möglich.
Berichte und Automatisierungen
- Berichts-Widget für Netzwerkgeräte — Berichte können eine gefilterte Tabelle mit Netzwerkgeräten und ihren Statusdetails enthalten.
- Benutzerdefinierte Felder in Berichtstabellen — Kunden- und Gerätefelder lassen sich als Spalten anzeigen und zum Filtern der Ergebnisse verwenden.
- Geplante Berichte in einer einzigen PDF versenden — Alle ausgewählten Berichte eines Zeitplans werden in der festgelegten Reihenfolge in einer PDF-Datei gebündelt.
- Strukturierte Eingaben in Automatisierungen — Automatisierungen können Antworten in einem festgelegten Datenformat statt nur als Freitext abfragen.
- Benutzerdefinierte Markdown-Felder — Eigene Felder speichern längere formatierte Inhalte zur Verwendung in octoja und Berichten.
Anbindungen und Alarme
- c-entron Service Board-Vorgänge gezielt zuweisen — Beim Erstellen eines Vorgangs in octoja lassen sich eine Abteilung und ein Techniker auswählen.
- UniFi Fabrics pro Kunde — Optional kann für jeden Kunden ein eigener UniFi Site Manager API-Key hinterlegt und dessen Controller den Kundenstandorten zugeordnet werden.
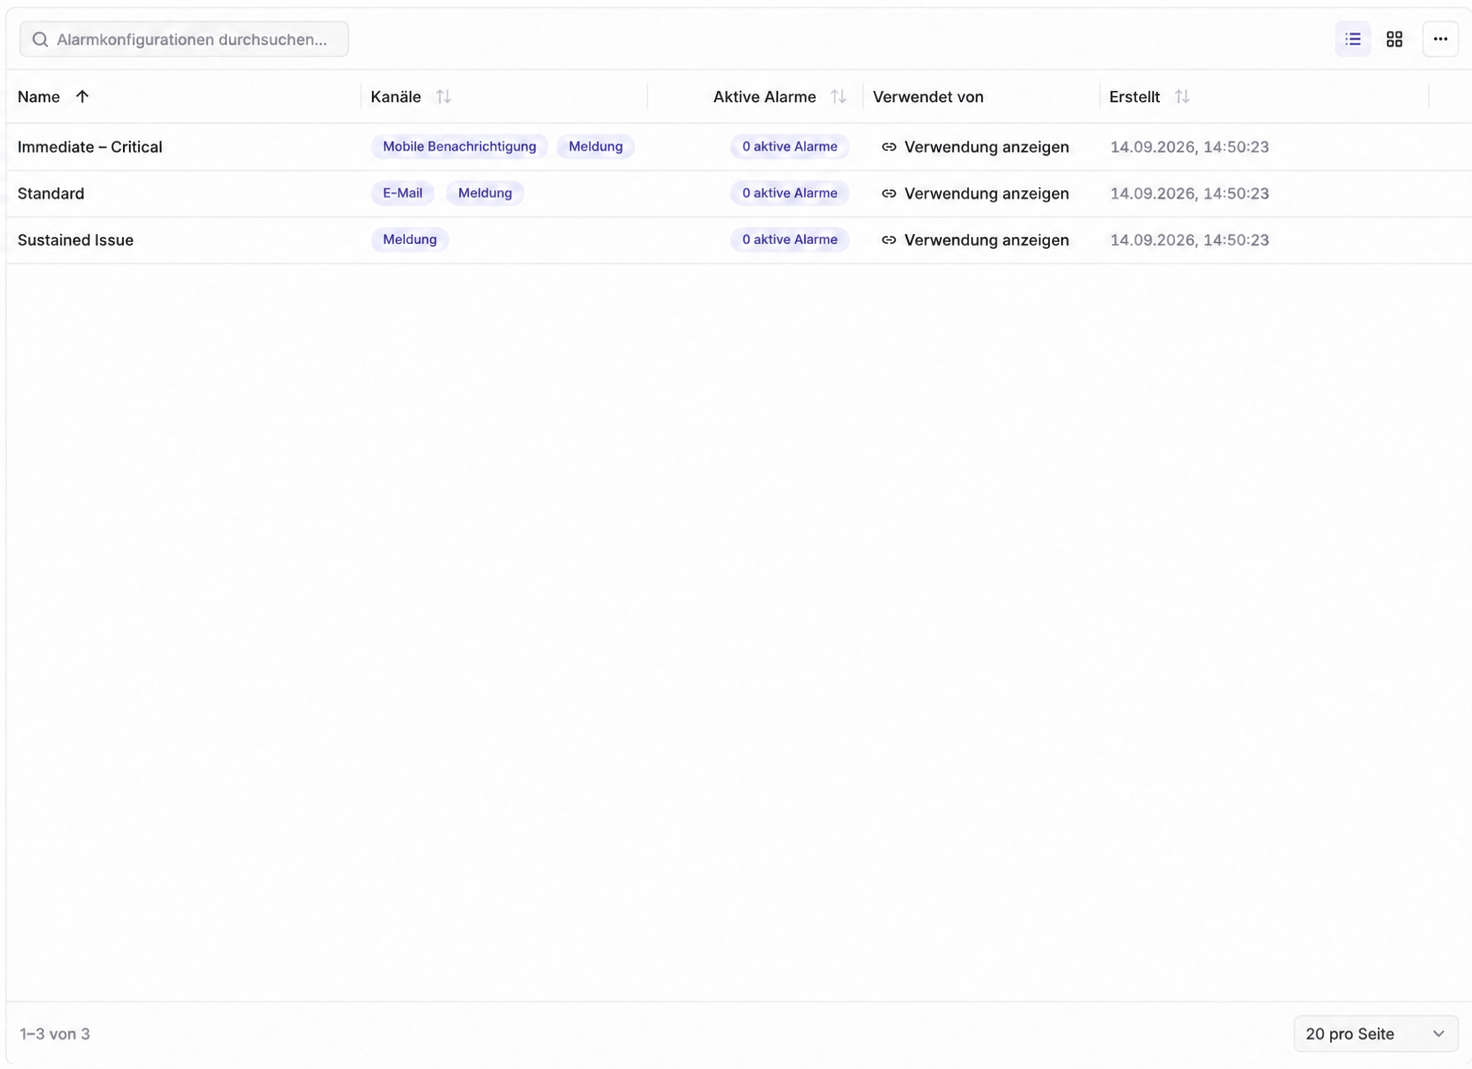
- Alarmkonfigurationen und Wiederherstellung im Überblick — Eine zentrale Übersicht zeigt Konfigurationen, ihre Verwendung und alle aktiven Alarme; für ausgewählte Alarme lässt sich manuell eine Entwarnung senden.
Eigene Checks gestalten
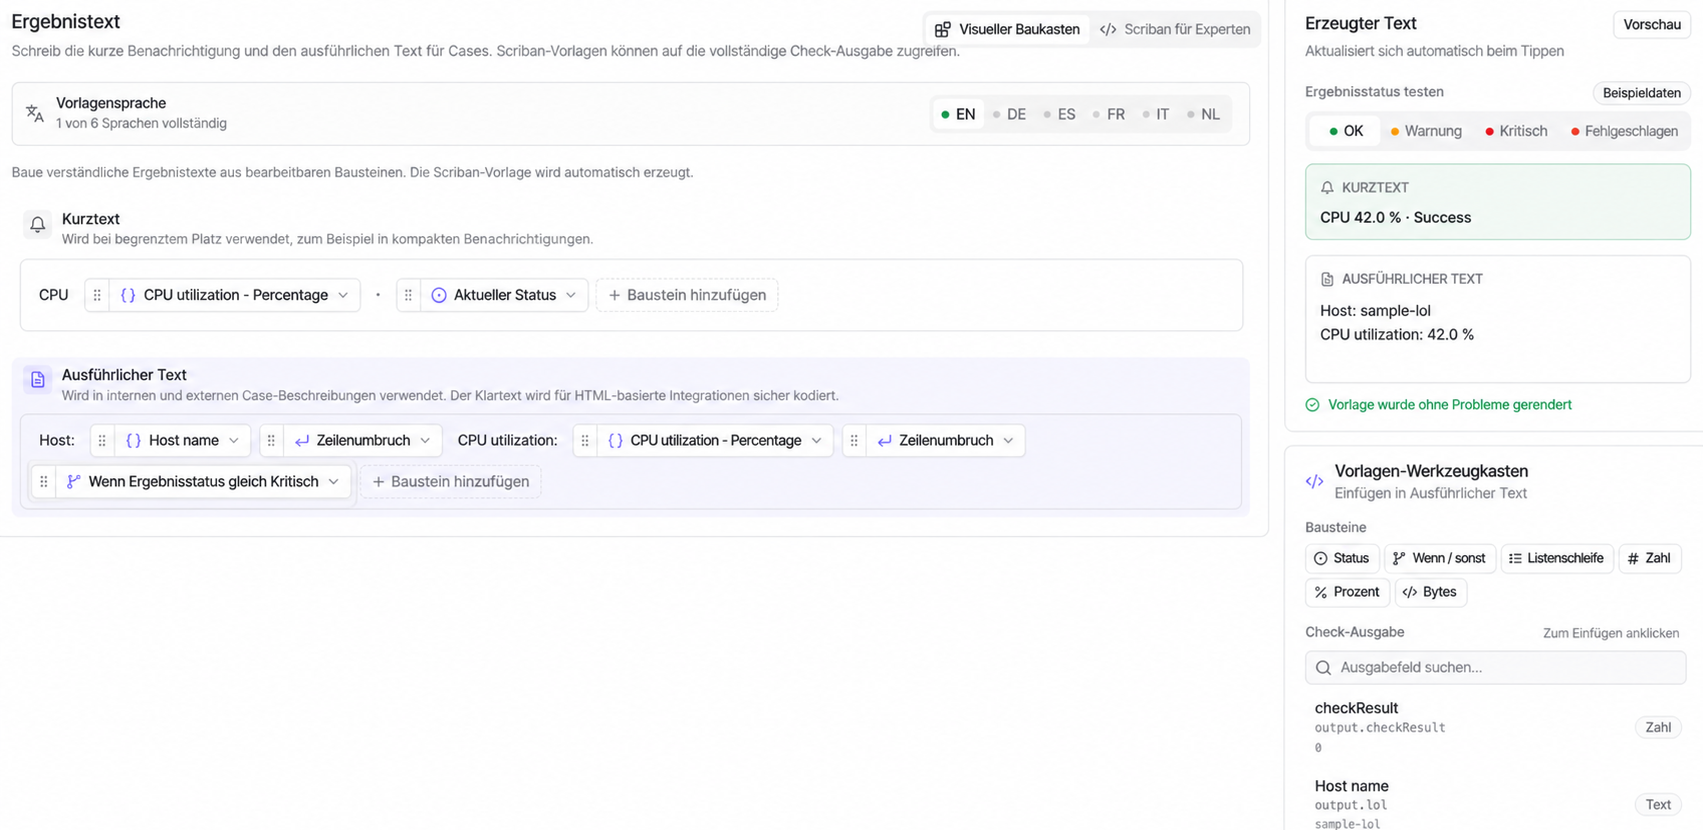
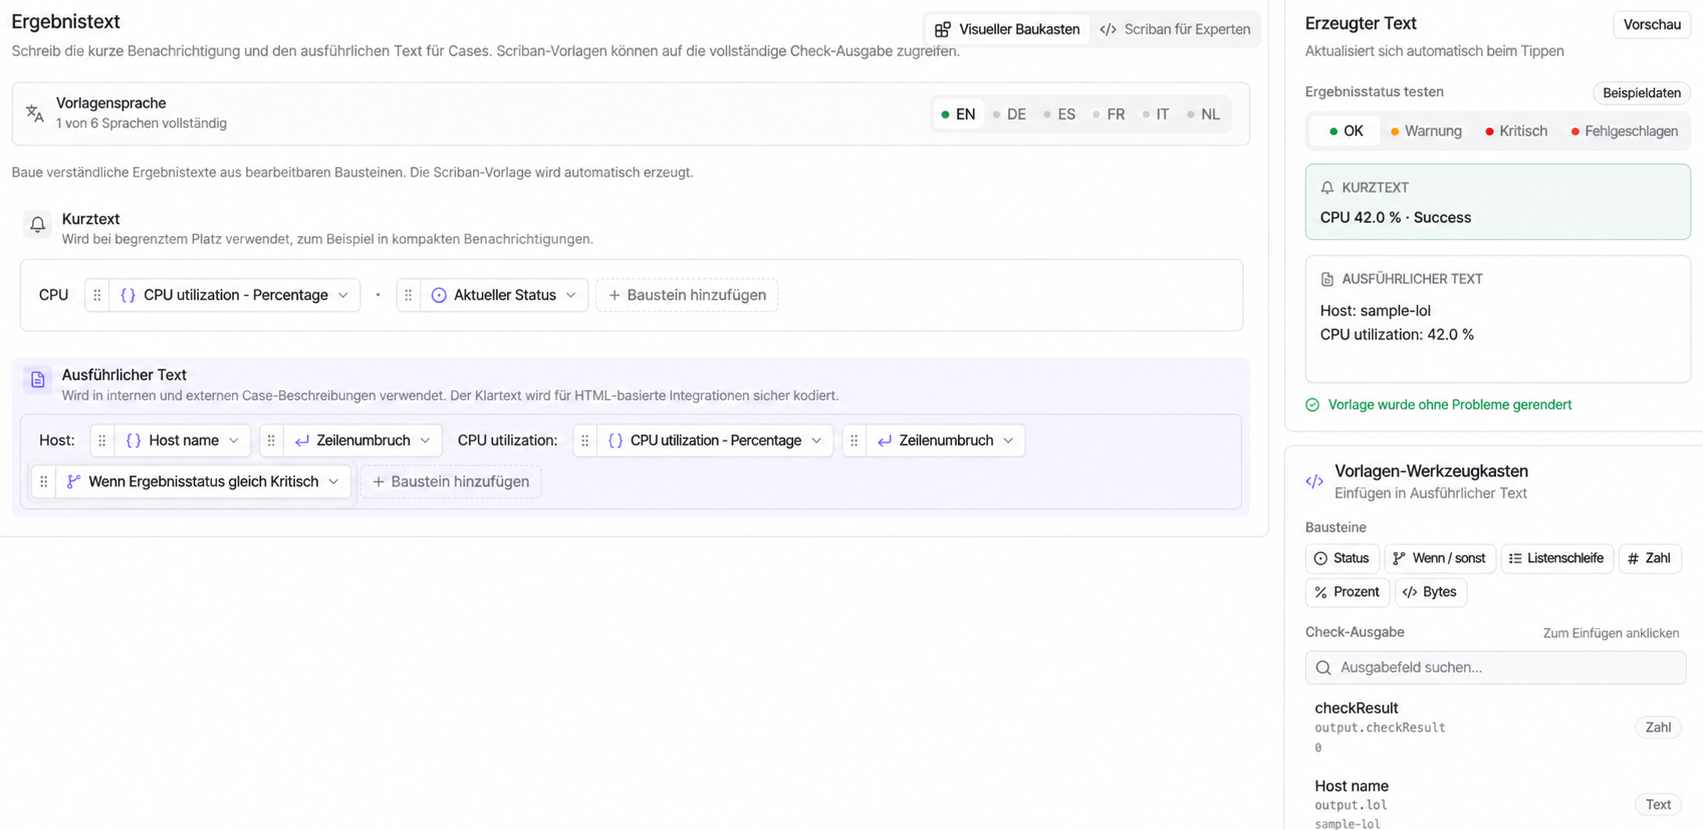
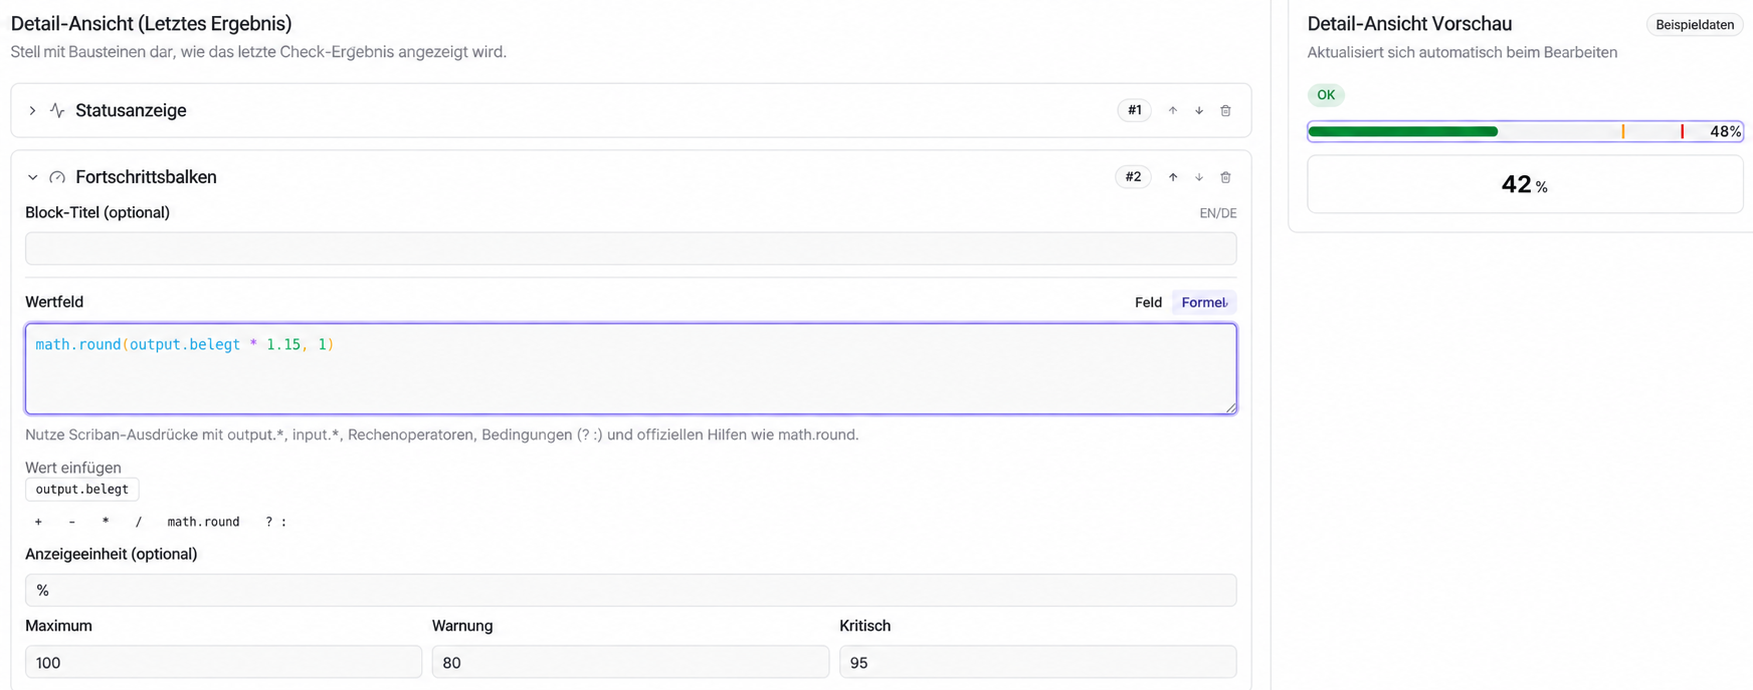
- Visueller Ergebnis-Editor für eigene Checks — Ergebnistexte entstehen aus visuellen Bausteinen, ohne die vollständige Vorlage von Hand zu bearbeiten.
- Formelstudio für eigene Checks — Formeln für die Darstellung von Check-Ergebnissen lassen sich beim Erstellen direkt in einer Vorschau prüfen.
Verbessert
Geräte und Konfiguration
- Zugewiesene Automatisierungen am Gerät ausführen — Eine bereits zugewiesene Automatisierung lässt sich direkt am betreffenden Gerät starten.
- Geräte aus Check-Überschreibungen öffnen — Von einer Check-Überschreibung führt ein direkter Link zum betroffenen Gerät.
- Inhalte und Zeitpläne von Konfigurationspaketen im Blick — Bei neuen Paketen lassen sich Module gezielt auswählen; Software-Zeitpläne sind sichtbar und Paketfilter bleiben in der URL erhalten.
- Kontostatus und Filter für Active Directory — Aktivierte, deaktivierte, gesperrte und abgelaufene Konten sind erkennbar und lassen sich entsprechend filtern.
Patches, Garantien und Agents
- Mehr Patch- und Automatisierungsfunktionen für MCP-Clients — Berechtigte Clients lesen Patch-Richtlinien und -Zyklen und können Automatisierungen ändern oder löschen.
- Garantiealarme für Dell und Wortmann konfigurieren — Für beide Hersteller lässt sich getrennt festlegen, wann ablaufende Garantien eine Warnung auslösen.
- Nicht registrierte 3CX-Nebenstellen ignorieren — Absichtlich nicht registrierte Nebenstellen können von Warnungen ausgenommen werden.
- Patch-Richtlinien sicher pflegen und kopieren — Automatische Wartungen werden ausdrücklich pro Richtlinie aktiviert; vorhandene Richtlinien dienen als Vorlage für neue.
- Agent-Dialoge aus dem Weg verschieben — Nachrichten-, QuickSupport- und macOS-Berechtigungsdialoge können verschoben werden, damit sie keine benötigten Inhalte verdecken.
Automatisierungen und Verläufe
- Benachrichtigungen für Endbenutzer formatieren — Automatisierungsnachrichten unterstützen jetzt Markdown; versendete Nachrichten erscheinen außerdem im Geräteprotokoll.
- Vollständiger Integrationsverlauf — Zustellungen aller unterstützten Anbindungen lassen sich vollständig durchsuchen, filtern und als CSV-Datei exportieren.
- Geteilte Automatisierungen für eingeschränkte Techniker — Techniker führen freigegebene gespeicherte Automatisierungen für die Kunden aus, auf die sie Zugriff haben.
- TV-Zähler berücksichtigen aktive Filter — Die Zähler entsprechen jetzt den Alarmen, die mit deinen gewählten Filtern sichtbar sind.
- Eigene Navigation für Netzwerk-Scans — Netzwerk-Scans sind direkt über die Kundennavigation erreichbar und durch eine eigene Berechtigung geschützt.
- Kundenreferenznummern in Automatisierungen — Die Referenznummer eines Kunden steht als Eingabewert für Automatisierungen zur Verfügung.
- Tags direkt per Automatisierung setzen oder entfernen — Die Aktionen „Tag hinzufügen“ und „Tag entfernen“ ersetzen den bisherigen Umweg über eine Bedingung.
- Auslösende Geräte im Zustellungsverlauf — Der Verlauf zeigt bei Alarmen und Benachrichtigungen das jeweils auslösende Gerät.
Berichte, Anmeldung und Inventar
- Kundendetails in Backup-Berichten — Ergebnisse lassen sich nach Kunden gruppieren; die Darstellung der Kundenzuordnung ist wählbar.
- Authenticator-Wiederherstellung bei verpflichtender 2FA — Ein Authenticator lässt sich neu einrichten, ohne die vorgeschriebene Zwei-Faktor-Authentifizierung vorübergehend abzuschalten.
- Windows-Voraussetzungen bei der Agent-Einrichtung — Die Agent-Einrichtung installiert ein fehlendes unterstütztes .NET Framework automatisch; die Bereitstellungsseite erklärt die mitgelieferten Voraussetzungen.
- Ereignisgesteuertes Speicherinventar — Änderungen am Gerät aktualisieren das Speicherinventar zeitnah, statt erst bei der nächsten regelmäßigen Erfassung.
Eigene Checks und Fernzugriff
- Layouts und Ergebnistexte eigener Checks klarer gestalten — Ergebniswerte lassen sich dynamisch in Layouts einbinden; Textvorlagen erhalten einen eigenen Editor.
- Strukturierter Editor für verschachtelte Regelbedingungen — Alternativen, UND-Bedingungen und Eingaben mit mehreren Werten sind visuell gruppiert, sodass sich komplexe Regeln schneller erfassen und ändern lassen.
- Fernsupport-Berechtigungen beim Mac-Onboarding — Neue Macs erhalten die benötigten Berechtigungen bereits während der Einrichtung; die Berechtigungseinrichtung bleibt später über das Agent-Menü erreichbar.
- Datei-Explorer nur in aktiven Fernsitzungen — Der Datei-Explorer steht nur Benutzern mit einer aktiven Remote-Desktop-Sitzung zur Verfügung.
- Remote-Desktop-Fenster an den entfernten Bildschirm anpassen — Das Fenster passt sich an die native Größe des entfernten Bildschirms an, ohne dessen Auflösung zu ändern.
Behoben
Software und Benachrichtigungen
- Versionen eigener Software werden zuverlässig gefunden — Bereitstellungen eigener Software finden die ausgewählte Paketversion jetzt zuverlässig.
- Benachrichtigungen überstehen Dienstneustarts — Ausstehende Benachrichtigungen werden nach einem Dienstneustart automatisch fortgesetzt.
- Monitoring läuft bei fehlgeschlagenen Aktualisierungen weiter — Agents behalten ihre laufenden Checks bei, wenn ein vorübergehendes Verbindungsproblem die Aktualisierung der Zuweisungen verhindert.
- Sicherere Zielauswahl für Automatisierungen — Ungültige Zielregeln erweitern eine Automatisierung nicht mehr unbemerkt von ausgewählten Geräten auf eine größere Geräteflotte.
- Sicherere Benutzerkonto-Automatisierungen — Namen und Passwörter mit typografischen Anführungszeichen werden jetzt korrekt verarbeitet.
- Zuverlässige Automatisierungen zum Starten von Diensten — Laufende macOS-Dienste werden nicht mehr neu gestartet und Fehler beim Starten unter Linux korrekt gemeldet.
Anbindungen und Anmeldung
- Sauberes TANSS-Inventar nach Neuinstallationen — Nach einer erneuten Agent-Installation bleiben veraltete Gerätekomponenten in TANSS nicht länger aktiv.
- Echtzeit-Rückmeldungen in der gewählten Sprache — Rückmeldungen zu Wake-on-LAN und anderen direkten Aktionen erscheinen in deiner ausgewählten Sprache.
- Entra-Anmeldung nach abgelaufener Sitzung — Nach Ablauf einer durch Conditional Access begrenzten Sitzung kannst du dich wieder anmelden.
Gerätestatus und Netzwerk
- Wake-on-LAN funktioniert mit mehreren Adressen — Geräte lassen sich auch dann aufwecken, wenn ein Netzwerkadapter mehrere IPv4-Adressen meldet.
- Defender-Status berücksichtigt den aktiven Schutz — Ein installierter, aber inaktiver Microsoft Defender erscheint nicht mehr als gesund.
- Gesunde Linux-Agents laufen ohne Unterbrechung weiter — Ein Zeitüberschreitungsfehler bei der Statusprüfung startet gesunde Agents nicht mehr neu und unterbricht keine länger laufende Inventarisierung.
- Internationale Tastatureingaben im Remote Desktop — Tottasten, Akzentzeichen und AltGr-Zeichen funktionieren jetzt zuverlässig über verschiedene Tastaturlayouts hinweg in Windows-Fernsitzungen.
- Kompatible Checks für Netzwerkgeräte — Die Auswahl bietet nur Checks an, die alle infrage kommenden Monitoring-Agents ausführen können.
- Korrekte Schutzabdeckung in Berichten — Antivirus- und Backup-Berichte berücksichtigen jetzt alle unterstützten Schutz-Checks, damit geschützte Geräte nicht mehr als ungeschützt erscheinen.
Checks
octoja veröffentlicht Checks unabhängig von diesem Release. Ein neuer oder geänderter Check erreicht deine Geräte, sobald er selbst veröffentlicht wurde – nicht mit diesem Update.
Ceph
- Drei neue Ceph-Checks — Sie überwachen Clusterzustand und Quorum, Speicherkapazität und Leistung sowie Monitor-, Manager-, OSD-, Metadaten- und Gateway-Dienste.
Weitere Infrastruktur
- Generex-USV überwachen — Der neue Check erfasst Zustand, Last, Batteriekapazität, Laufzeit, Temperatur und aktive Alarme.
- NetApp ONTAP überwachen — Der neue Check überwacht Speicherkapazität, Hardwarezustand, I/O-Leistung und Schutzaufträge per SNMP.