octoja v1.0.2603 — Patch-Kontrolle, Filter und Protokoll
Highlights
In diesem Release geht es um Kontrolle und Nachweis: Du bestimmst genauer, welche Updates deine Geräte erreichen und wann, filterst und adressierst Geräte über eine Regel oder eine Abfrage, und das „Protokoll“ hält jetzt jede Anmeldung samt IP-Adresse fest — durchsuchbar, filterbar und als CSV zum Download. Dazu kommen neue Anbindungen: Acronis Cyber Protect Cloud, Odoo 18 und älter, und FRITZ!OS-Updates startest du direkt aus octoja. Drei neue Checks — „HP-Garantie“, „DATEV“ und „WatchGuard EPDR“ — kommen hinzu. Der Rest ist Feinschliff und Stabilität — vor allem bei Patchläufen, Remote-Sitzungen und Checks.
Neu
Pakete überspringen und neue Versionen zurückhalten — Ein Konfigurationspaket mit „Alle aktualisieren“ lässt jetzt die Pakete aus, die du unter „Diese Pakete nie aktualisieren“ nennst, und hält über „Mindestalter für Updates (Tage)“ frische Versionen zurück. Das Mindestalter greift nur bei winget und Chocolatey. Bei jedem anderen Paketmanager wird weiter alles aktualisiert. Lässt sich das Alter einer Version nicht ermitteln, installiert octoja sie bewusst trotzdem. Pakete trägst du mit der ID des Paketmanagers ein, etwa Mozilla.Firefox, höchstens 200 Stück je Verteilung.
Die Geräteliste mit einer Regel oder Abfrage filtern — Über „Erweiterter Filter“ baust du in der Geräteliste eine Regel mit demselben Baukasten, den du von Konfigurationspaketen, Tag-Regeln und Patch-Richtlinien kennst — etwa alle Windows-Server mit einem bestimmten Programm, die in der Domäne hängen. Sie kombiniert sich mit den Schnellfiltern darüber und engt deine Sicht nur ein; erweitern kann sie deine Sicht nie. Sie steckt in gespeicherten Ansichten und geteilten Links mit drin. Lässt sie sich einmal nicht lesen, warnt octoja und zeigt die Liste ohne deine Einschränkung — mehr Geräte, als deine Berechtigungen zulassen, siehst du dadurch nie.

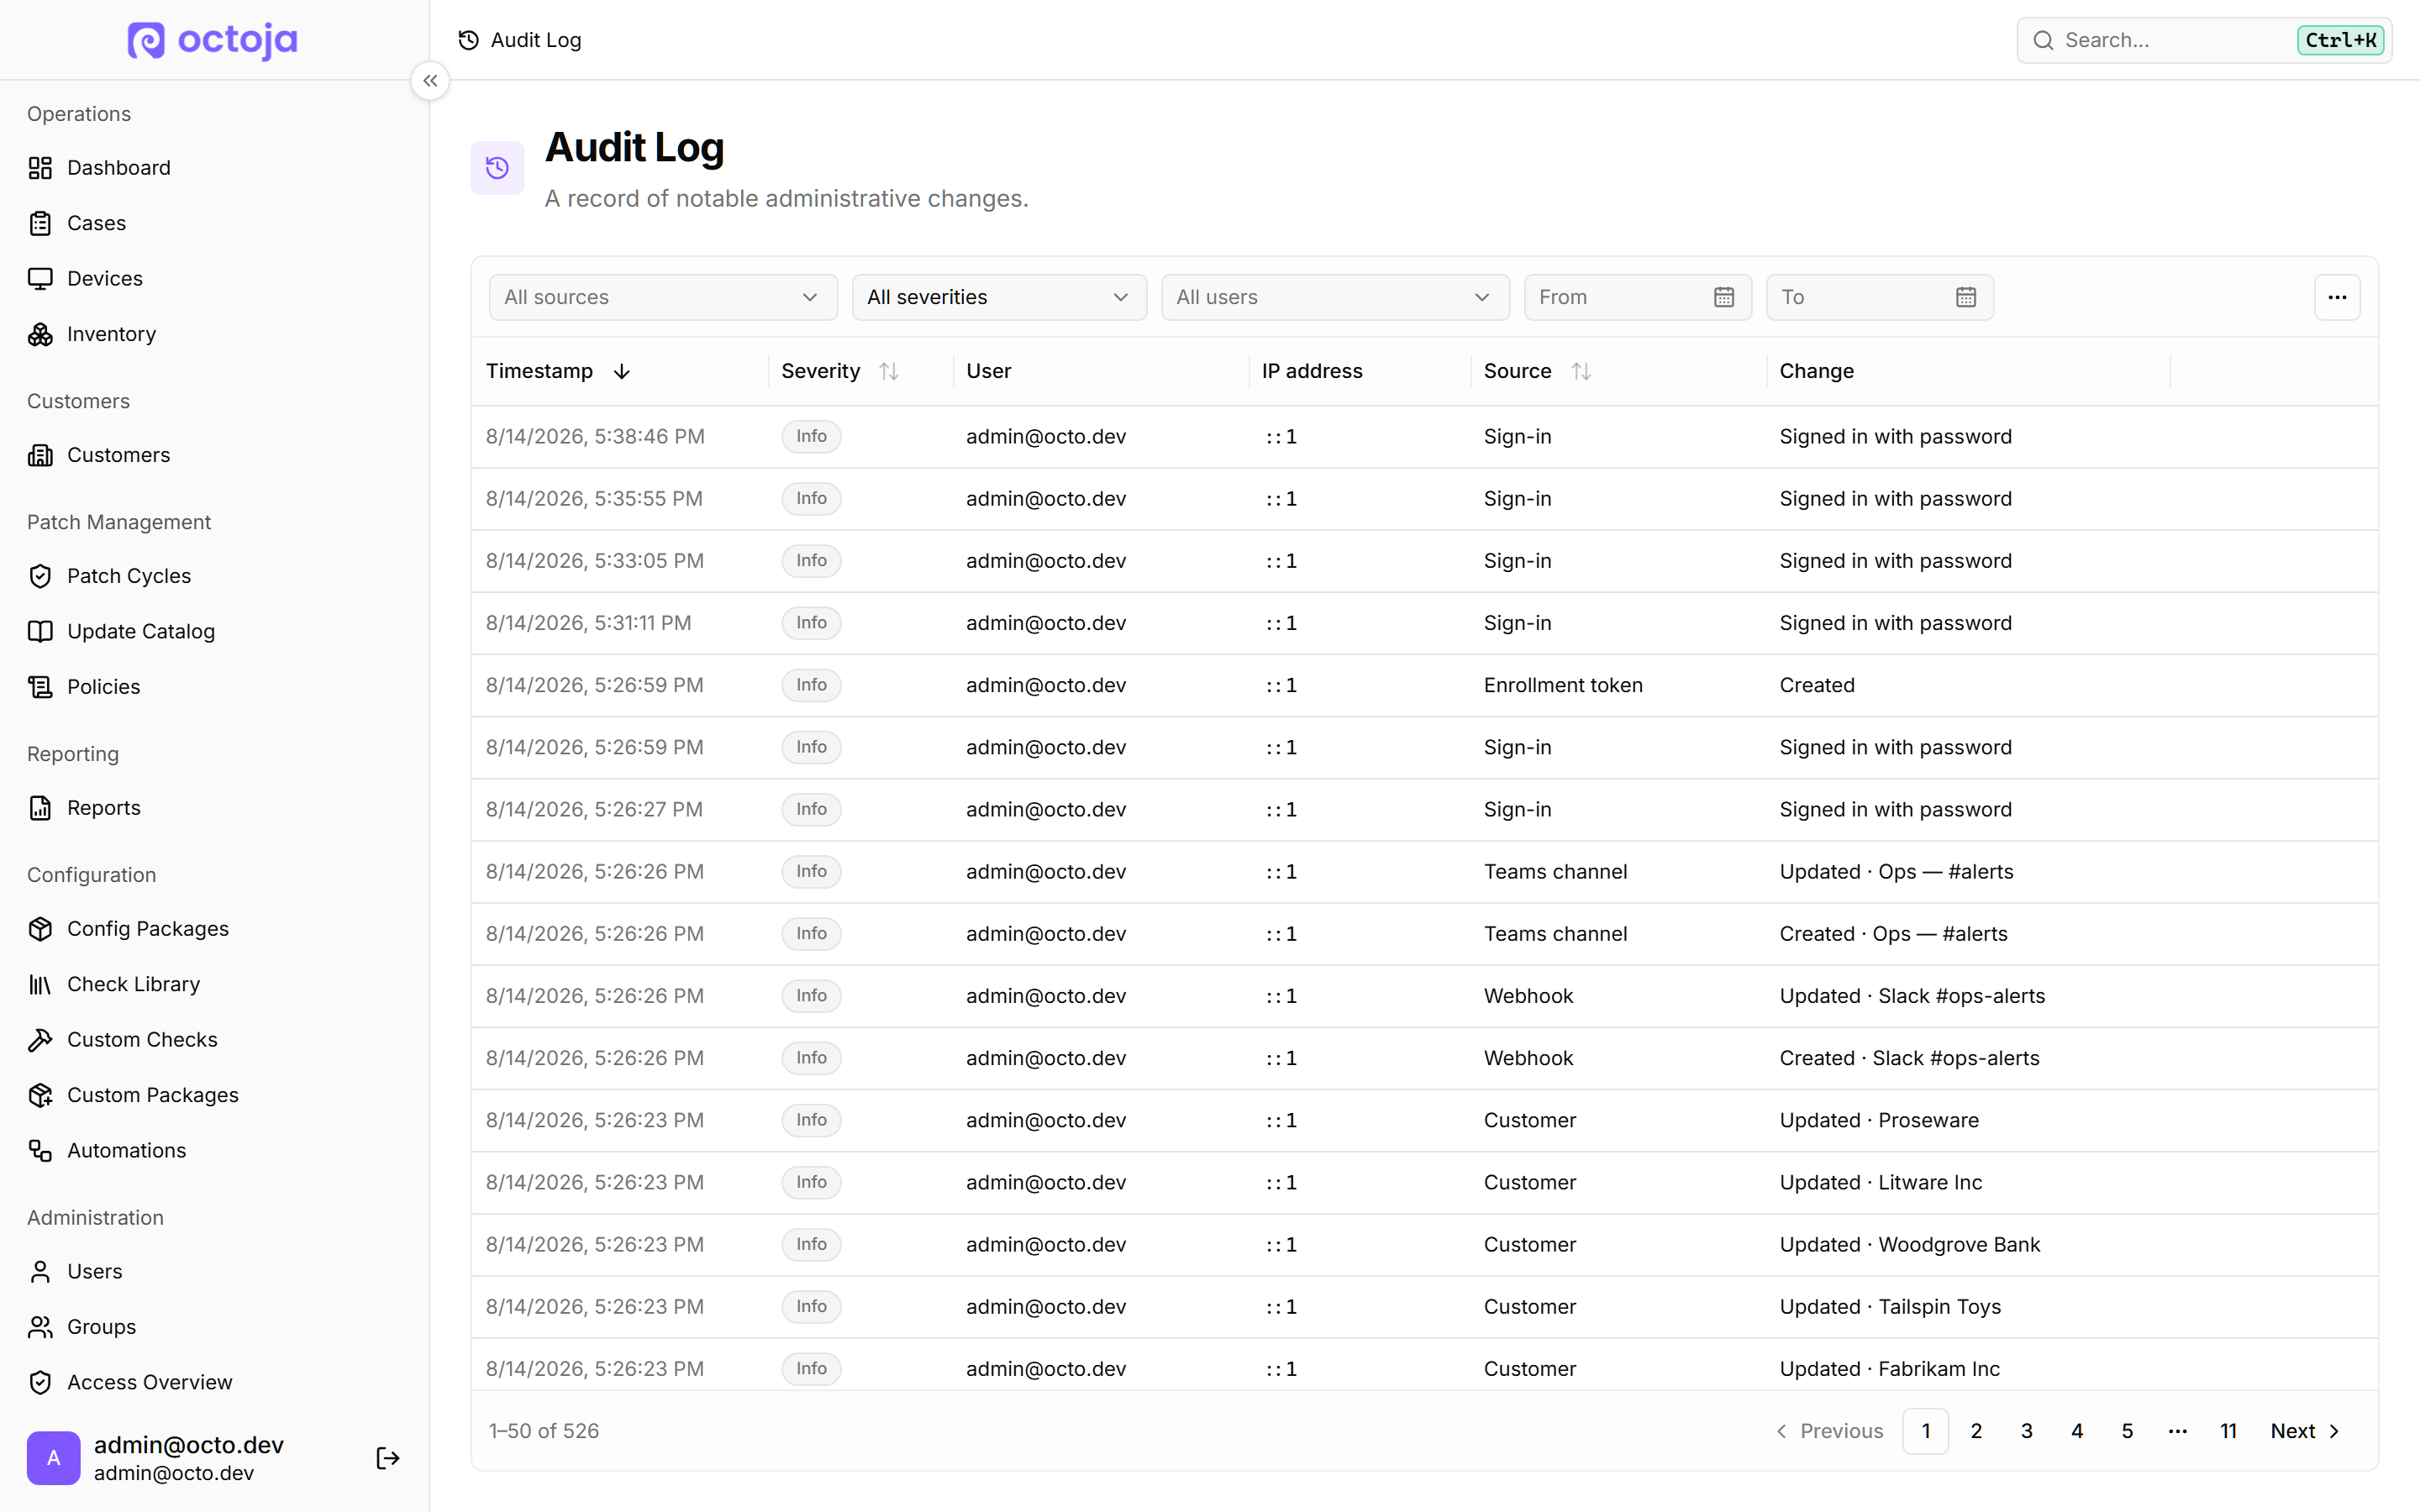
Anmeldungen, IP-Adressen und CSV-Export im Protokoll — Das „Protokoll“ hält jetzt jede Anmeldung fest — Kennwort- und SSO-Anmeldung getrennt — und führt zu jedem Eintrag die „IP-Adresse“. Du grenzt die Liste nach Quelle, Schweregrad, Benutzer und Zeitraum ein und lädst das Ergebnis über „CSV exportieren“ herunter. Ältere Einträge bleiben in der IP-Spalte leer, und bei sehr großen Exporten meldet octoja, dass nur die ersten Einträge enthalten sind — dann filtere enger.

Integration für Acronis Cyber Protect Cloud — Unter „Integrationen“ verbindest du octoja mit Acronis Cyber Protect Cloud, ordnest deine Kunden ihrem Acronis-Mandanten zu und siehst Backup-Schutzstatus und Acronis-Alarme auf den passenden Geräten. Die Einrichtung braucht einen API-Client aus der Acronis-Verwaltungskonsole. Ein Check bewertet Alter und Ergebnis der letzten Sicherung sowie offene Acronis-Alarme serverseitig — Zugriff auf den Acronis-Agenten ist auf dem Gerät nicht nötig. Zuweisen musst du ihn wie jeden anderen Check; von allein läuft er auf keinem Gerät.

Sammelaktionen: Geräteaktionen planen, Meldungen gemeinsam schließen — In der Geräteliste markierst du beliebig viele Geräte und startest über „Aktion ausführen oder planen“ Neustart, Herunterfahren oder eine gespeicherte Automatisierung — sofort oder unter „Für später planen“ zu Datum und Uhrzeit; Geplantes brichst du vorher ab. In den „Meldungen“ hakst du mehrere an und schließt sie gemeinsam oder erfasst für alle denselben Zeiteintrag. Ein Sammelvorgang umfasst höchstens 100 Meldungen; für mehr teilst du ihn auf. Der Schalter „Mehrfachauswahl“ ist verschwunden; die Kästchen stehen jetzt immer in der Zeile, und der Ausführungsverlauf listet nun auch Neustarts und Abschaltungen.

Eine gespeicherte Ansicht mit Kollegen teilen — Eine gespeicherte Ansicht der Geräteliste oder des Dashboards gibst du über „Mit anderen Benutzern teilen“ weiter; im Ansichtsmenü stehen sie getrennt unter „Meine geteilten Ansichten“ und „Andere geteilte Ansichten“. Für Empfänger ist eine „Geteilte Ansicht“ nur lesbar; sie passen Spalten, Sortierung und Filter für sich an oder duplizieren eine eigene Kopie, ohne dass sich an deiner etwas ändert. Alles, was vor diesem Update gespeichert wurde, bleibt privat, bis es sein Urheber ausdrücklich teilt.
Drei Ergänzungen für Automatisierungen — Unter „Zielgeräte“ schaltest du den „Erweiterten Editor“ ein und schreibst die Zielauswahl als Abfrage; Automatisierungen mit verschachtelten Regelgruppen öffnen sich dort automatisch — vorher waren sie nicht bearbeitbar. Der Schritt „Bitdefender-Agent ausrollen“ installiert den Agenten auf Windows-Geräten ohne ihn; nötig sind eine verbundene Bitdefender-Integration und ein einer GravityZone-Firma zugeordneter Kunde; er darf bis zu 25 Minuten laufen. Das Recht „Automatisierungen anzeigen“ gibt einer Gruppe Lesezugriff samt Ausführen gespeicherter Automatisierungen; niemand verliert Rechte. Automatisierungen, Zuweisungen und Läufe folgen jetzt aber dem Kunden- und Gerätebereich des Benutzers: Wer nur bestimmte Kunden sehen darf, sieht nach dem Update weniger Einträge.
TV-Ansicht mit einer Karte pro Gerät — Die „TV-Ansicht“ zeigt über die Schaltflächen „Checks“ und „Geräte“ in der Kopfzeile jetzt wahlweise eine Karte pro Gerät mit dessen schlechtestem Ergebnis — ein Server mit zehn fehlschlagenden Checks überschwemmt die Tafel damit nicht mehr. Die einzelne Auswahlliste für den Schweregrad ist drei Schaltern gewichen: „Kritisch“, „Warnung“ und „Offline“ lassen sich frei kombinieren, keiner ausgewählt bedeutet alle. Die Check-Tafel bleibt die Voreinstellung.

FRITZ!OS aus octoja aktualisieren — Eine überwachte FRITZ!Box zeigt unter „Neueste verfügbare Firmware“ und „Update-Status“, ob ein Update ansteht; mit „Update installieren“ startest du es direkt aus octoja. Die FRITZ!Box startet dabei neu und die Internetverbindung ist einige Minuten unterbrochen — octoja fragt deshalb nach und verlangt das Geräterecht „Wartung ausführen“. Außerdem korrigiert: „Max. Upstream“ und „Max. Downstream“ standen tausendfach zu niedrig, und die Verkehrszähler heißen jetzt so, dass klar ist: Sie zählen erst seit dem aktuellen Verbindungsaufbau.
Synology-NAS-Hardware auf der Geräteseite — Die Geräteseite eines überwachten Synology-NAS nennt jetzt Modell, Seriennummer und DSM-Version und bekommt eine „NAS“-Karte mit System-, Netzteil- und Lüfterstatus, „DSM-Update“ und Temperatur, dazu Tabellen der „Laufwerke“ und „Volumes“. Bisher standen dort nur CPU, Arbeitsspeicher und Schnittstellen. Vorausgesetzt sind erreichbares SNMP und ein Gerät, das du in octoja als NAS eingetragen hast; Modelle ohne Sensor zeigen gar keine Temperatur statt einer Null.
Odoo 18 und älter lassen sich verbinden — octoja verbindet sich jetzt auch mit lokal betriebenen Odoo-Instanzen der Version 18 und älter, erkennt selbst, welche Schnittstelle eine Instanz nutzt, und fragt bei den älteren nach dem „Benutzername (Odoo 18 und älter)“ — Kundenlisten und Meldungen funktionieren dort damit. Speichern kannst du erst nach einer erfolgreichen „Verbindung testen“. Bestehende Odoo-19-Verbindungen bleiben unangetastet.
Agent-Logs an den octoja-Support senden — Der Eintrag „Agentenlogs“ auf der Geräteseite öffnet jetzt einen Dialog: „Jetzt herunterladen“ ist der bisherige Download, „An Support senden“ schickt die Logs an den octoja-Support und gibt dir eine Referenznummer für den Support-Chat. Mitgeschickt werden dein Name, deine E-Mail-Adresse, der Gerätename und deine „Notiz (optional)“; das Archiv ist auf 50 MB begrenzt, jeder Upload landet im Protokoll des Geräts. Du brauchst dasselbe Recht, mit dem du die Dateien eines Geräts öffnest.
Zwei Ergänzungen für Remote-Sitzungen — Die Option „Auf Terminalservern nur die Konsolensitzung sperren“ ist ab Werk aus und lässt sich je Gerät oder per Konfigurationspaket setzen. Sie bleibt ausgegraut, solange „Automatisch sperren nach Remotedesktop“ aus ist. Ziehst du eine Datei in eine Remote-Sitzung, öffnet „Im Explorer anzeigen“ danach den Downloads-Ordner der Gegenstelle mit markierter Datei — nur unter Windows und nur bei ausreichend neuem Agenten. Tasten, die du in die Sitzung tippst, lösen außerdem keine Tastenkürzel der octoja-Toolbox mehr aus.
Ein RPM-Paket für Red-Hat-Linux — Den octoja-Agenten installierst du auf Linux-Systemen der Red-Hat-Familie jetzt aus einem veröffentlichten RPM-Paket, neben dem Debian-Paket, das es schon gab. Die Linux-Pakete werden außerdem so gebaut, dass sie auf Systemen ab der RHEL-8-Generation laufen — ein späteres Agent-Update kann eine funktionierende RHEL-8-Installation also nicht mehr durch Dateien ersetzen, die diese Maschine nicht starten kann.
Links in eigenen Feldern sind anklickbar — Steht in einem eigenen Text- oder mehrzeiligen Feld ein Link, öffnest du ihn von der Geräte- oder Kundenseite direkt über „Link öffnen“; bei mehreren bietet octoja sie dir in einer Liste an. Erkannt werden vollständige Adressen — auch rdp:// oder ssh:// — sowie bloße www.-Adressen, die über https geöffnet werden; doppelte Links im selben Feld fasst octoja zu einem Eintrag zusammen.
Verbessert
Update-Katalog und Patch-Zyklen zeigen klare Zahlen — Ein Update im „Update-Katalog“ zeigt seinen Stand über „Alle Geräte“ deiner Umgebung; unter „Verwaltet von“ wechselst du zwischen den Richtlinien, die es abdecken. Diese Abdeckung folgt jetzt der heutigen Zielauswahl. Auch bei Updates, die du nie angefasst hast, kann sie wechseln. Offene Patch-Zyklen aktualisieren sich beim Dienststart und stündlich selbst; „Jetzt aktualisieren“ bleibt. Die Zahl betroffener Geräte zählt jetzt die gelisteten Geräte — manche Zyklen zeigen daher andere Werte. Update-Nummern lesen sich überall als KB5034123; ein Gerät ohne das Update steht jetzt auf „Ausstehend“ statt „Eingeplant“.

Inventarverlauf durchsuchen, filtern und exportieren — Im „Inventarverlauf“ eines Geräts durchsuchst du die Einträge, grenzt sie über „Alle Änderungstypen“ auf eine Art von Änderung ein und lädst das Ergebnis über „CSV exportieren“ herunter. Der Export umfasst alle Seiten des aktuellen Filters, nicht nur die Zeilen auf dem Bildschirm; die Suche findet auch zusammengefasste Software-Updates mit alter und neuer Version in einem Eintrag. Die Zeitraumauswahl steckt jetzt in der neuen Werkzeugleiste statt in der Kartenüberschrift.

octoja bleibt bei vielen Geräten reaktionsschnell — Geräteliste, Dashboard, die Gerätelisten in „Patch-Zyklen“ und „Update-Katalog“ sowie „Alarmverlauf (Letzte 14 Tage)“ laden in großen Umgebungen schneller, Check-Zuweisungen werden sparsamer abgeholt, ein Neustart löst keine Anfragewelle der Agenten mehr aus; angezeigt wird weiterhin dasselbe. Änderst du ein Check-Repository, sehen manche Agenten die Änderung erst nach bis zu fünf Minuten. Führst du einen Check von Hand aus, greift sie sofort — auch bei der serverseitigen Auswertung. Nach einem Kundenwechsel zeigt ein Gerät „Lywand-Score“ und letztes Scan-Datum erst nach der nächsten Synchronisierung, dafür nicht mehr das Ergebnis des alten Kunden.
Drei Verbesserungen beim Schreiben und Konfigurieren von Checks — Der Skripteditor und der Automatisierungsschritt „Skript ausführen“ zeigen jetzt die Skriptregeln — „Exit-Code beachten“ und die dauerhaft sichtbaren „SNMP-Hilfsfunktionen“. Ein neuer eigener Check verlangt nur noch einen Namen; die Kennung vergibt octoja. Für Repository-Zugangsdaten erzeugt, zeigt und kopiert octoja auf Wunsch ein Passwort. Ganzzahlige Check-Einstellungen weisen Nachkommastellen schon beim Konfigurieren zurück; einsetzbar sind dort nur noch ganzzahlige eigene Felder. Sieh deine bestehenden Konfigurationen durch: Ein gespeicherter Wert wie 92,5 wird auf 93 gerundet, ein Schwellwert kann sich also verschieben.
Agentenlose SNMP-Checks nutzen die Zugangsdaten des Geräts — Ein Check auf einem Netzwerkgerät übernimmt jetzt automatisch dessen Adresse und dessen hinterlegte SNMP-Einstellungen; ein Konfigurationspaket deckt damit Geräte mit unterschiedlichen SNMP-Zugangsdaten ab. Der Live-Test eines eigenen SNMP-Checks löst die Eingaben genauso auf wie der echte Lauf. Prüfe vor dem Update, ob an deinen Netzwerkgeräten die richtigen SNMP-Zugangsdaten stehen: Eine ins Paket getippte Community oder Version zählt nicht mehr. Geräte mit abweichenden Zugangsdaten fangen dadurch an zu funktionieren; ein veralteter Handeintrag greift nicht mehr.
Der Dashboard-Baum folgt deinen Filtern — Der Kunden- und Standortbaum im Dashboard listet nur noch Kunden und Standorte, die zu deinen aktiven Filtern überhaupt noch Geräte haben, und seine Zahlen stimmen exakt mit der Geräteliste überein. Nebenwirkung: Der voreingestellte Schweregradfilter aus Kritisch und Warnung gilt jetzt auch für den Baum, sodass Kunden ohne aktuelle Probleme beim ersten Laden daraus verschwinden. Eine gespeicherte Startansicht ohne Schweregradauswahl holt den vollständigen Baum zurück.
Alarmkonfigurationen zeigen das fehlerhafte Feld — In den „Alarmierungskonfigurationen“ bleibt „Speichern“ jetzt anklickbar: Fehlt etwas, umrandet octoja das schuldige Feld rot — und schreibt bei Schwellwerten, Zeitfenstern, Zeitplänen und Namen dazu, was zu tun ist. Bisher war die Schaltfläche einfach ausgegraut, ohne zu verraten, woran es lag. Was sich bisher speichern ließ, lässt sich weiterhin speichern.
woasi-Tickets kommen lesbar an — Alarme, die octoja an woasi übergibt, führen jetzt einen lesbaren Betreff und ein Fehlerbild in Klartext mit: Check, Gerät, Status, Häufigkeit, Prüfergebnis und ein direkter Link zum Gerät statt roher Maschinendaten. Die „Ticketsprache“ wählst du in octoja bei der woasi-Integration, nicht bei woasi selbst. Sie ist auf Deutsch voreingestellt — stell sie um, wenn dein Team in einer anderen Sprache arbeitet. Eine Entwarnung bekommt eigenen Betreff und eigene Formulierung und liest sich nicht mehr wie ein neues Problem.
Voraussetzungen und Berechtigungen beim Agent-Rollout — Die einzeilige Schnellinstallation prüft jetzt auch das Alter eines vorhandenen Microsoft Visual C++ Redistributable und ersetzt ein veraltetes vor der Agent-Installation. Ohne Administratorrechte bricht sie ab und verlangt, dass du das neuere Redistributable zuerst installierst; vorher lief sie mit dem veralteten weiter. Die Anleitung „Gruppenrichtlinie (GPO)“ unter „Automatischer Rollout“ nennt jetzt zwei Schritte, deren Fehlen bisher still Maschinen übersprang: Leserechte für „Domänencomputer“ auf der Installationsfreigabe und dieselbe Gruppe in der Sicherheitsfilterung der Richtlinie.
Ein deutsches Wort pro Begriff — In der deutschen Oberfläche wird aus „Prüfung“ „Check“, aus „Fall“ „Meldung“, aus „Registrierung“ im Windows-Sinn „Registry“ und aus „Anmeldedaten“ meist „Zugangsdaten“; „Registrierung“ meint künftig nur noch das Anmelden eines Agenten. Im Wartungsfenster eines Geräts heißen zwei der Optionen jetzt „Checks“ und „Softwareverteilungen“. Betroffen ist nur die deutsche Oberfläche.
Aktion ausführen oder planen sitzt jetzt im Tab Automatisierungen — Auf der Geräteseite steckt „Aktion ausführen oder planen“ jetzt als Schaltfläche im Tab „Automatisierungen“, direkt neben den zugewiesenen Automatisierungen und dem „Ausführungsverlauf“. Aus dem Dreipunkte-Menü oben ist der Eintrag verschwunden — wer ihn dort gewohnt war, wechselt jetzt in den Tab. Wer was ausführen darf, bleibt unverändert.
Die TV-Ansicht öffnet Geräte in einem neuen Tab — Klickst du in der „TV-Ansicht“ auf einen Alarm, öffnet octoja das Gerät in einem neuen Browser-Tab, sofern in deinem Profil „Geräte in neuem Tab öffnen“ gesetzt ist. Alarmzeilen sind jetzt echte Links, sodass Strg- beziehungsweise Cmd-Klick und Mittelklick ein Gerät im Hintergrund öffnen. Die Spalte „Alias“ kommt dazu; sie ist ab Werk ausgeblendet und wird über „Spalten“ oberhalb der Tabelle eingeschaltet.
Loser Stecker und Spinnweben bei stillen Geräten — Ein Gerät, das sich seit über sieben Tagen nicht gemeldet hat, trägt jetzt eine gut sichtbare Spinnwebe — so siehst du sofort, was wirklich lange weg ist; unter sieben Tagen bleibt alles wie bisher. Der Rest ist Zierde: Am Symbol eines offlinen Geräts baumelt ein Stromstecker, den ein Oktopus bei „Gerät aufwecken“ hinüberträgt und einsteckt. Klappt das nicht oder ist das Gerät nach rund 90 Sekunden noch nicht zurück, hängt er wieder lose — am Aufwecken selbst ändert sich nichts.
Zwei-Faktor-Einträge stehen unter octoja — Richtest du die Zwei-Faktor-Anmeldung neu ein, legt deine Authenticator-App den Eintrag jetzt unter „octoja“ ab statt unter dem vollständigen Firmennamen. Wer bereits eingerichtet ist, behält seinen alten Eintrag und muss nichts tun — der Name wird bei der Einrichtung festgeschrieben und spielt beim Prüfen der Codes keine Rolle.
Behoben
Windows-Patchläufe laufen durch und zählen richtig — Ein einzelnes Update kippt den Lauf nicht mehr; eine an allen Quellen gescheiterte Suche meldet keinen Erfolg; Installationen kurz nach Fensterende zählen als „Unvollständig“ statt „Verpasst“ mit. „Unvollständig“ blockiert die automatische Ring-Beförderung. Fertige Zyklen benennen jedes Update, zeigen unter „Nach Update“ auch genehmigte ohne Geräterückmeldung, verbergen nicht zutreffende hinter „Nicht zutreffende anzeigen“. Ein Gerät unter einer Patch-Richtlinie hält Windows Update jetzt durchgehend zurück, nicht nur im Fenster — zwischen deinen Fenstern patcht Windows sich nicht mehr selbst. Beim „Erscheinungsdatum“ ausstehender Updates zählt das aktuellste bekannte Datum, Fälligkeiten verschieben sich.
Geräte fallen nach einem octoja-Update nicht mehr offline — Nach einem octoja-Update fallen Geräte nicht mehr wellenweise offline; betroffene Agenten fangen sich von selbst wieder, es gibt nichts neu einzutragen, neu zu installieren oder neu zu bestätigen. Auch ein Neustart des octoja-Dienstes meldet gesunde Geräte nicht mehr kurz als offline, bevor sich die Verbindungen gesetzt haben. Läufst du im Browser in die Begrenzung der Anmeldeversuche, sagt octoja das jetzt in klaren Worten, statt einen allgemeinen Fehler zu zeigen.
Fünf Korrekturen für Remote-Desktop-Sitzungen — Auf Windows-Geräten mit mehreren Bildschirmen landen Bild, Maus und Auflösungsänderung auf der gewählten Anzeige; bisher schwarze Bildschirme übertragen wieder; eine gedrückte Maustaste hängt nicht mehr fest, wenn der Zeiger die Sitzung verlässt oder das Browserfenster den Fokus verliert. Vom Mac tippst du Akzente und Wahltasten-Zeichen wie den Backslash direkt in Windows-Sitzungen; sehr große Bildschirme fallen nicht mehr auf die langsamere Softwarekodierung zurück: schnellerer Start, weniger Last. Hat ein Admin an einem Terminalserver die physische Konsole ohne Zustimmung freigegeben, entfällt dort die Rückfrage an den Techniker; RDP-Sitzungen fragen weiterhin.
Softwareverteilung und Kiosk installieren wie vorgesehen — Wo octoja Chocolatey nicht einrichten konnte, schlug bisher jede Chocolatey-Verteilung auf dem Gerät fehl; der Agent nimmt jetzt einen zweiten Weg und repariert sich beim nächsten Versuch selbst — du musst nichts tun. Eigene Pakete mit „Im Software-Kiosk anzeigen“ installieren wieder. Der Kiosk beachtet jetzt „Installieren für“: „Nur aktueller Benutzer“ landet nur im Profil des angemeldeten Benutzers. Der letzte Changelog behauptete das Gegenteil; das war falsch. Eine Netzstörung beim einmaligen Nachladen einer Voraussetzung kippt eine Windows-Verteilung nicht sofort; octoja wiederholt, ein echter Fehlschlag kommt rund eine halbe Minute später.
Zwei Integrationskorrekturen: TANSS-Zuordnung und woasi-Umzüge — „Kunden zuordnen“ öffnet sich bei TANSS sofort, auch bei vielen tausend Firmen; im Auswahlfeld steht eine Firma als „Name (12345)“ — nach TANSS-Kundennummer suchbar. Die Firmenliste ist rund 15 Minuten zwischengespeichert: eine eben angelegte Firma fehlt womöglich noch, bei Störungen siehst du die letzte bekannte Liste statt einer leeren. Bei Kunden- oder Standortwechsel landen Geräte in der woasi-Anbindung beim neuen Kunden statt beim alten; Inventardaten kommen nicht mehr doppelt. Eine frisch verbundene woasi-Anbindung überträgt jetzt nicht mehr den ganzen Gerätepark vorab, sondern ab dem Verbinden nur noch Änderungen — das spart dir die Datenflut zum Start.
Lokale Benutzerkonten erscheinen wieder auf der Geräteseite — Geräte, auf denen unter „Lokale Benutzer“ gar kein Konto mehr stand, listen sie wieder auf — ein einziger unbrauchbarer Wert bei einem einzigen Konto hatte die ganze Liste des Geräts geleert, typischerweise bei einem nie benutzten Konto. Du musst nichts neu anmelden; die Liste füllt sich beim nächsten Inventarlauf des Geräts. Dieselbe Korrektur verhindert, dass bei Netzwerkfreigaben, Serverfunktionen und Lizenzschlüsseln ein leeres „{}“ als Wert auftaucht.
Die Browser-Übersetzung legt die Oberfläche nicht mehr lahm — Die octoja-Weboberfläche friert nicht mehr ein und bleibt nicht mehr weiß, wenn die eingebaute Seitenübersetzung des Browsers eingeschaltet ist. Dafür bieten Chromium-Browser die Übersetzung der octoja-Oberfläche gar nicht mehr an — stell deine Sprache stattdessen in octoja selbst ein; zur Wahl stehen Englisch, Deutsch, Französisch und Niederländisch.
Zwei Korrekturen für den macOS-Agenten — Der octoja-Agent auf dem Mac startet sich nicht mehr endlos neu, wenn er seine eigenen Dateiinformationen nicht neu schreiben kann; betroffene Macs fielen kurz nach einem Agent-Update offline. Steht ein Mac schon so offline, holt ihn wie bisher eine Neuinstallation des Agenten zurück. Auf Macs mit kleinem Bildschirm passt außerdem das Fenster „Remote-Support erlauben“ jetzt auf die Anzeige: Der Text scrollt, die abschließende Schaltfläche bleibt erreichbar. Ist eine Berechtigung erteilt, verschwindet ihre Schaltfläche „Einrichten“, statt ausgegraut stehen zu bleiben.
Ein fehlschlagender Check läuft nicht mehr alle 30 Sekunden — Ein Check, der Alarm schlägt, wiederholt sich nicht mehr im 30-Sekunden-Takt, sondern kehrt nach der gemeldeten Störung zu dem Intervall zurück, das du für ihn eingestellt hast. Der kurze Takt bleibt nur für die Spanne zwischen dem ersten und dem bestätigten Fehlschlag. Sichtbare Folge: Der Ergebnisverlauf lange rot stehender Checks füllt sich nicht mehr im Halbminutentakt und ist endlich lesbar.
Wake-on-LAN funktioniert über ein WLAN-Gerät — Ein offlines Gerät weckst du jetzt auch dann über das lokale Netz auf, wenn das einzige erreichbare Gerät, das das Signal weitergeben kann, per WLAN statt per Kabel hängt. An solchen Standorten meldete octoja bisher, es sei kein geeignetes Gerät verfügbar, und der Weckversuch kam gar nicht erst zustande.
Automatisierungsbedingungen und Details geplanter Aktionen — Schrittbedingungen auf die „Geräteklasse“ greifen wieder; den Gerätetyp wählst du jetzt aus einer durchsuchbaren Liste. Alte Bedingungen passen weiter, sofern der Wert englisch oder als Rohwert gespeichert war — Werte wie „Drucker“, „USV“ oder „Unbekannt“ musst du neu wählen; beim Umstellen der Variable einer bestehenden Bedingung auf „Geräteklasse“ springt der Wert auf „Unbekannt“ zurück und muss neu gewählt werden. Neustarts und Herunterfahren, geplant wie sofort, heißen im Lauf jetzt richtig, und der Abbruchtext einer anstehenden Aktion spricht von einer geplanten Aktion.
Ergebnisse der Strg+K-Suche springen nicht mehr — In der Strg+K-Suche ordnen sich die Treffer nicht mehr um, sobald die langsameren nachkommen, und der Eintrag, den du mit den Pfeiltasten markiert hast, bleibt markiert — die Eingabetaste öffnet also das, was du gerade ansiehst. Sofortige Treffer stehen fest in einer ersten Gruppe, alles Nachgeladene erscheint gemeinsam darunter in fester Reihenfolge.
Ein reiner Linux-Check wird auf dem Mac so getestet, wie er läuft — Der „Live-Test“ im Editor eigener Checks führt ein Skript auf einem Mac jetzt genauso aus, wie der Agent es später ausführt — das Testergebnis zeigt damit, was der Agent auf diesem Mac tatsächlich tut, statt einen Wrapper zu prüfen, den dort nie ein Gerät ausführt. Das betrifft nur den Test eines eigenen Bash-Checks gegen einen Mac, für den kein eigenes macOS-Skript hinterlegt ist.
Zwei Korrekturen, die deine Nutzer sehen — Alarmanrufe, in denen ein Windows-Dateipfad vorkommt, nehmen die Rückstriche nicht mehr mit in den gesprochenen Text: In Kunden-, Standort- und Checknamen sowie im Fehlertext werden sie vor dem Anruf durch ein Leerzeichen ersetzt, C:\Users wird also als „C: Users“ gesprochen. Und die Neustart-Aufforderung, die nach installierten Updates auf dem Gerät erscheint, überlappt und beschneidet ihre Schaltflächen im Deutschen und in den anderen Sprachen nicht mehr; der Countdown steht jetzt mittig darüber.
Drei Politur-Korrekturen an der Oberfläche — Scrollst du auf einer Geräteseite nach unten, färbt sich die angeheftete Kopfleiste nicht mehr ein und flackert nicht mehr — Geräte in Wartung behalten dort weiterhin ihren farbigen Rahmen und die Warnschraffur. In der „Check-Bibliothek“ zeigt der Mauszeiger über einer Check-Beschreibung kein Hilfe-Symbol mehr, das die Beschreibung anklickbar wirken ließ. Und der Detail-Dialog eines Checks lässt sich nicht mehr seitwärts schieben.
Checks
Checks veröffentlicht octoja getrennt von diesem Release: Ein neuer oder geänderter Check erreicht deine Geräte, sobald dieser Check selbst veröffentlicht ist — nicht mit dem Update darüber.
Drei neue Checks — HP Warranty, DATEV und WatchGuard EPDR — Alle drei nur unter Windows; „HP-Garantie“ warnt vor Garantieablauf und braucht HPs „API-Schlüssel“ und „API-Secret“; HPE-Server sind ausgenommen (Verweis auf HPE). „DATEV“ prüft selbst erkannte Dienste, DATEV-SQL-Instanz, Programmpfad samt freiem Speicher, „Lizenz-Manager (LiMa)“ und Lizenzserver; da jeder Autostart-Dienst laufen muss, färbt eine breite Zuweisung Maschinen sofort rot; „Auszuschließende Dienste“ versteht Platzhalter. „WatchGuard EPDR“ meldet Installation, Dienste, Schutz und Signaturstand auch auf Windows Server. Getrennt davon behoben: Der bestehende Check „Antivirus-Status“ übersah das Produkt auf Windows Server und führte geschützte Server als ungeschützt — er erkennt es jetzt, solche Server werden beim nächsten Lauf grün.
Windows Update Agent Health meldet das echte Installationsdatum — „Windows-Update-Agent-Zustand“ liest jetzt richtig aus, wann zuletzt Windows-Updates installiert wurden: fälschlich überfällige Geräte klären sich auf — Geräte mit tatsächlich altem Stand fangen dafür zum ersten Mal an zu warnen. Ist „Warnen, wenn automatische Updates deaktiviert sind“ ausgeschaltet, steht „Automatische Updates deaktiviert“ auch nicht mehr im Ergebnistext. Beim Check „Systemupdates“ verschiebt sich der Mindestalter-Filter nicht mehr mit der Zeitzone des Geräts.
Virtuelle Maschinen von der Überwachung ausnehmen — Der Check „Hyper-V VM-Status“ lässt jetzt die unter „Auszuschließende VMs“ genannten Maschinen aus — absichtlich ausgeschaltete Testmaschinen alarmieren also nicht mehr. Das Feld erscheint nur bei eingeschaltetem „Alle VMs überwachen“; nur dann überwacht der Check alle VMs eines Hosts. Beide VM-Listen verstehen Platzhalter. Im Check „Microsoft Hyper-V Host“ pickst du die „Zu ignorierende VMs“ direkt aus den zuletzt gemeldeten Maschinen des Hosts. Über „Integrationsdienst-Ausnahmen pro VM“ stellst du einen Integrationsdienst auf benannten Maschinen still; Warnungen entstehen jetzt je betroffenem Dienst statt je VM — eine Maschine mit mehreren beeinträchtigten Diensten zeigt also mehrere Warnungen.
Drei Synology-Korrekturen — Kann „Synology NAS“ ein Gerät nicht auslesen, nennt der Check jetzt den Grund — keine Antwort, verweigerter Zugriff, fehlgeschlagene Anmeldung oder ungültige Konfiguration — und benennt unter „Technisches Detail“ eine falsch gesetzte Community als wahrscheinliche Ursache. Zeigt ein bisher still leeres NAS dadurch erstmals einen Fehler, prüf dort SNMP-Community und Zugangsdaten. „Synology Backup“ meldet vorhandene Aufträge von Active Backup for Microsoft 365 nicht mehr als fehlend — dauerhaft falsch gewarnte NAS werden beim nächsten Lauf gesund; die Aufträge stehen jetzt unter ihrem konfigurierten Namen statt unter Platzhaltern wie „Task 1“.
Backup-Checks schlagen bei erfolgreichen Sicherungen keinen Alarm mehr — „Comet Backup“ wertet Läufe je Zeitplan aus und nimmt das Ergebnis aus Schweregrad statt Wortlaut des Protokolleintrags; zeitplanlose Läufe werden gelistet, aber nicht bewertet. Ein Lauf, der nur gewarnt hat, zählt jetzt als Erfolg — ein Auftrag, der jede Nacht mit Warnungen durchläuft, sieht ab sofort gesund aus. „Bei unbestätigtem Ergebnis warnen“ entfällt, je Zeitplan steht ein geschätzter nächster Termin mit vorangestelltem „≈“, Geräte mit nur zeitplanlosen Läufen warnen neu — dauerhaft rote werden grün. „Veeam Backup & Replication“ hält Aufträge mit festen Wochentagen an den übrigen Tagen nicht mehr für überfällig; „Veeam Backup Agent“ meldet eine gescheiterte Abfrage statt leerer Ausgabe.
Fehlgeschlagene Anmeldungen ignoriert Selbstanmeldungen des Servers — „Fehlgeschlagene Anmeldungen“ hängt Domänenserver nicht mehr dauerhaft auf Kritisch, nur weil sie sich erfolglos bei sich selbst anmelden; solche Server werden grün, und die Karte nennt die Zahl der unterdrückten Ereignisse. Jedes Ereignis nennt unter „Grund“ die Ursache; nur Zugangsdatenfehler sind noch kritisch, Geräte mit Zeitabweichung, Windows-Fehler, nicht erreichbarem Anmeldeserver oder unbestimmtem Anmeldefehler stufen sich herunter; Konto-, Zeit- und Arbeitsstationsbeschränkungen alarmieren weiter. Eines geht in die andere Richtung: Auf Geräten mit nicht-englischem Regionalformat verwarf der Check bisher jedes Ereignis stillschweigend. Dort meldet er zum ersten Mal echte Ergebnisse — rechne also mit neuen Alarmen, wo bisher nie einer kam.
UniFi-RAM-Werte stimmen mit dem Dashboard des Geräts überein — „UniFi (SNMP)“ zählt Zwischenspeicher, den das Gerät jederzeit freigeben kann, nicht mehr als belegt; RAM-Warnungen, die nur darauf beruhten, verschwinden beim nächsten Lauf. Geräte ohne veröffentlichten belegten Speicher zeigen die Auslastung jetzt als nicht verfügbar statt als 0 % — wo ein Wert lesbar ist, steht die echte Zahl, die Schwellwerte reißen und Alarme auslösen kann, die es vorher nie gab. Der Check wartet außerdem länger auf langsame SNMP-Antworten, sodass träge Gateways überhaupt antworten.
Kein Offline-Ergebnis, während octoja noch startet — Solange octoja selbst noch hochfährt, meldet der Check kein Gerät mehr als offline — auch dann nicht, wenn du die Auswertung von Hand anstößt —, und ein Gerät mit lebender Verbindung gilt als online, selbst wenn sein zuletzt vermerkter Kontakt veraltet aussieht. Der Preis dafür: Direkt nach einem Neustart von octoja werden Online-Ergebnisse etwas länger zurückgehalten, ein echter Ausfall in diesem Fenster wird also später gemeldet.
Zwei Datenträger-Checks melden, was sie wirklich wissen — „Festplattenpräsenz“ lässt eine verschwundene Platte kritisch stehen, bis du ihr Fehlen unter „Bestätigte fehlende Festplatten“ bestätigst, statt den Alarm nach drei Tagen verfallen zu lassen. Rechne direkt nach dem Update mit mehr dauerhaft kritischen Geräten: Was sich bisher von selbst erledigte, bleibt jetzt stehen, bis du es bestätigst. Die Liste ist mit den aktuell vermissten Platten vorbelegt. „SMART Festplattengesundheit“ warnt nicht mehr über Volumes hinter einem RAID-Controller — dafür ist „RAID-Status“ zuständig; Server, die nur deswegen gelb standen, werden grün. Nicht lesbare Plattenzustände stehen neutral statt auf Warnung; echte Plattenfehler und überschrittene Temperaturschwellen melden sich wie bisher.
NSLookup ergänzt kurze Hostnamen — „NSLookup“ geht bei einem kurzen Namen wie SRV-DC nicht mehr auf Kritisch, sondern ergänzt das DNS-Suffix des Geräts; unter „Abgefragt“ steht, welcher Name tatsächlich gefragt wurde. Das ändert bestehende Ergebnisse: Zuweisungen, die nur wegen eines kurzen Namens rot waren, laufen mit der nächsten Check-Version durch und werden auf einen Schlag grün. Genutzt werden nur das primäre und das verbindungsbezogene DNS-Suffix des Geräts — wer mit mehreren Suchsuffixen arbeitet, braucht weiterhin den vollständigen Namen.
Zwei Checks benennen das Hindernis, statt nichts zu zeigen — „Docker-Container“ meldet eine Docker-Version älter als 23.0 jetzt als solche und verlangt ein Update, statt keine Container zu melden — Hosts mit bisher still leerer Liste wechseln in einen Fehlerzustand und können rot werden. Blockiert ESET den Zugriff auf seine Schnittstelle, nennt „ESET Security“ jetzt die nötigen Schritte: eine Echtzeit-Ausnahme für den vollständigen octoja-Programmordner samt aller Unterordner anlegen und in Quarantäne verschobene octoja-Dateien wiederherstellen. Eine Ausnahme nur für die aktuelle Programmdatei reicht nicht — deren Pfad ändert sich mit jedem Agent-Update.
Die Druckerfreigabe zählt als administrative Freigabe — Ist „Admin-Freigaben einbeziehen“ ausgeschaltet, lässt „Netzwerkfreigaben“ jetzt auch die Druckerfreigabe außen vor, die Windows von selbst anlegt; eigene versteckte Freigaben wie Data$ werden weiter überwacht. Druckserver, die allein wegen der offenen Berechtigungen dieser Freigabe auffielen, werden dadurch still. Wo Admin-Freigaben einbezogen sind, trägt sie jetzt die Kennzeichnung „Admin-Freigabe“, statt wie eine gewöhnliche Freigabe auszusehen.