octoja v1.1.890 — Patchbeheer, ondersteuning op afstand en automatiseringstriggers
Hoogtepunten
Patchbeheer, opnieuw opgebouwd — Beslissingen blijven van cyclus tot cyclus gelden, updates kun je globaal goedkeuren of direct installeren, de bekende problemen van een update bevestig je één keer voor elk beleid, en herstarts houden meer rekening met de mensen achter het apparaat. Meer lezen
Ondersteuning op afstand op meerdere monitoren en met de toolbox — Open elk beeldscherm van een apparaat in een eigen venster of bekijk alle beeldschermen tegelijk. De toolbox bevat taakbeheer en services, en de tools ervan zet je naast elkaar, onder elkaar of als tabbladen.
Automatiseringen die op wijzigingen reageren — Nieuwe triggers starten een automatisering zodra een apparaat doelapparaat wordt of dat niet meer is, een nieuwe actie verwijdert software, en uitvoeringen kunnen op offline apparaten wachten.
PowerShell-versie naar keuze — Aangepaste checks en scripts draaien met Windows PowerShell 5.1 of PowerShell 7, precies zoals jij het instelt.
11 nieuwe checks — TP-Link, Fujitsu iRMC, Huawei OceanStor en meer.
Meer inzicht in je apparaten — Accuconditie, grafische kaarten en AppX- en npm-software verschijnen nu bij je apparaten en in de inventaris
Nieuw
Patchbeheer
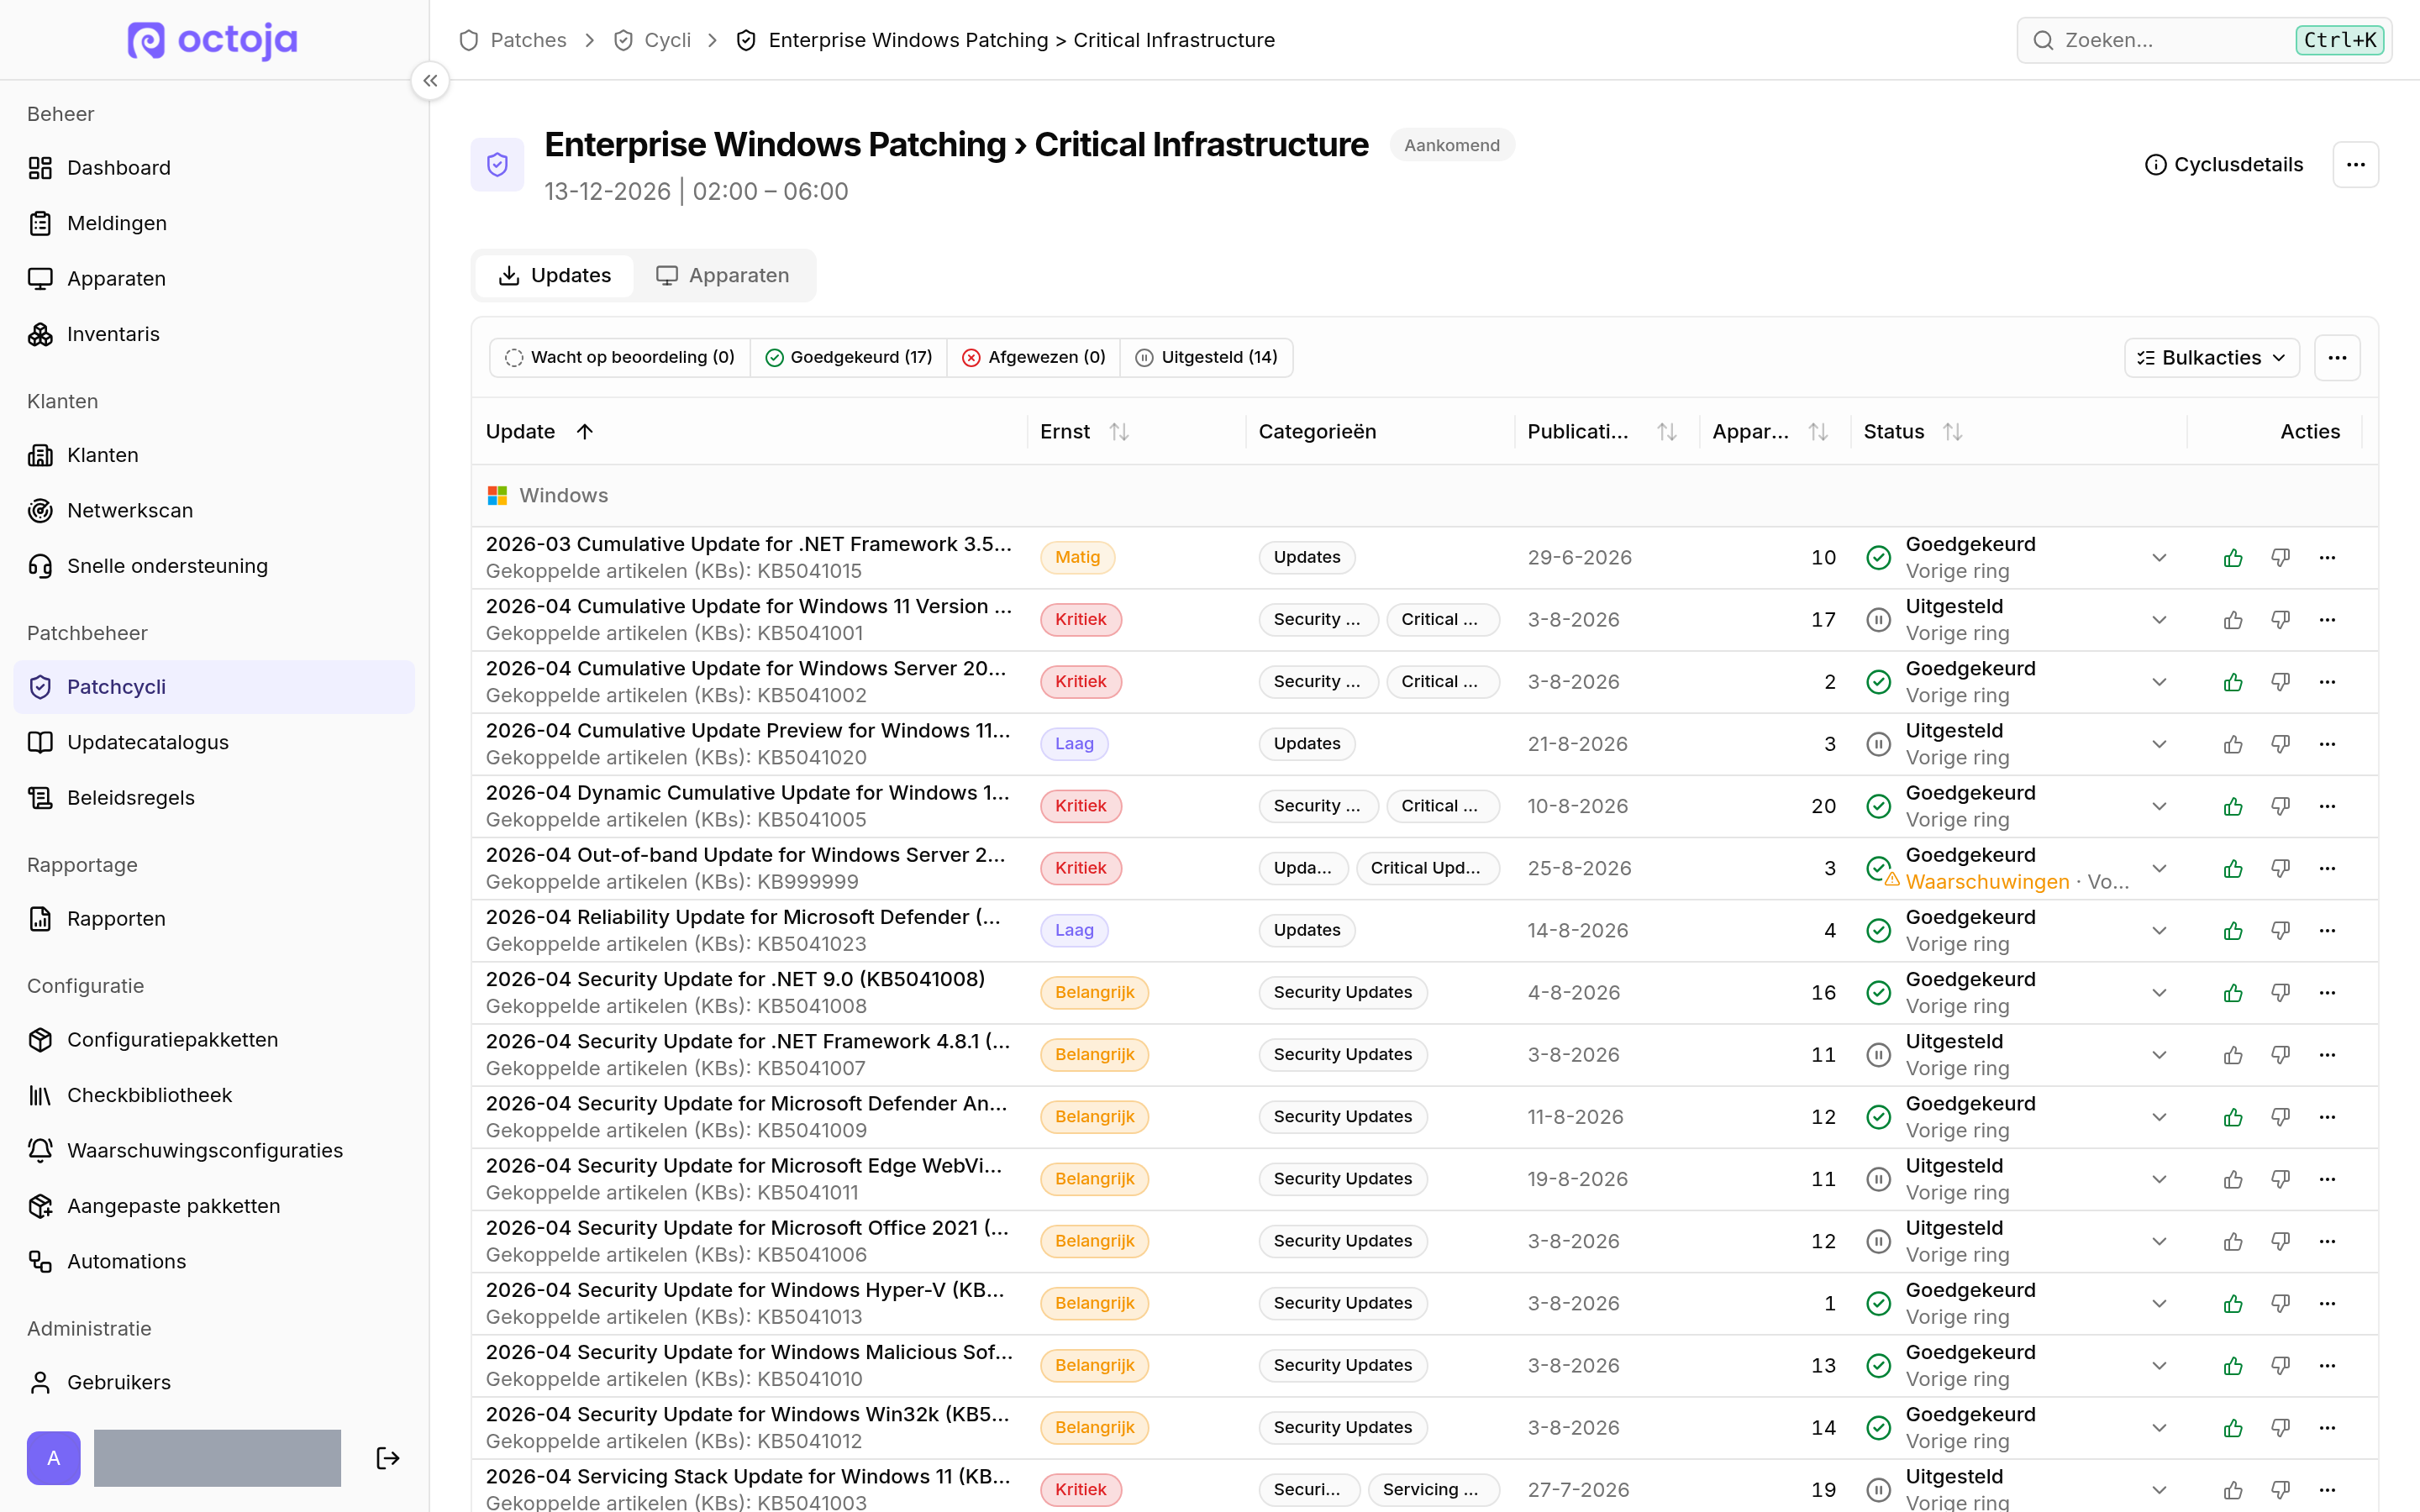
Patchbeslissingen die blijven gelden — Keur elke update in een aankomende cyclus goed of wijs die af, en je beslissing geldt ook voor latere cycli; met „Voor deze cyclus uitstellen” sla je een update alleen voor die cyclus over. De cyclus legt uit wat over elke update heeft beslist, en cycli worden bij het onderhoudsvenster vanzelf vergrendeld en gestart, zodat de afzonderlijke stappen voor afronden, heropenen en geforceerd promoveren vervallen. Meer lezen
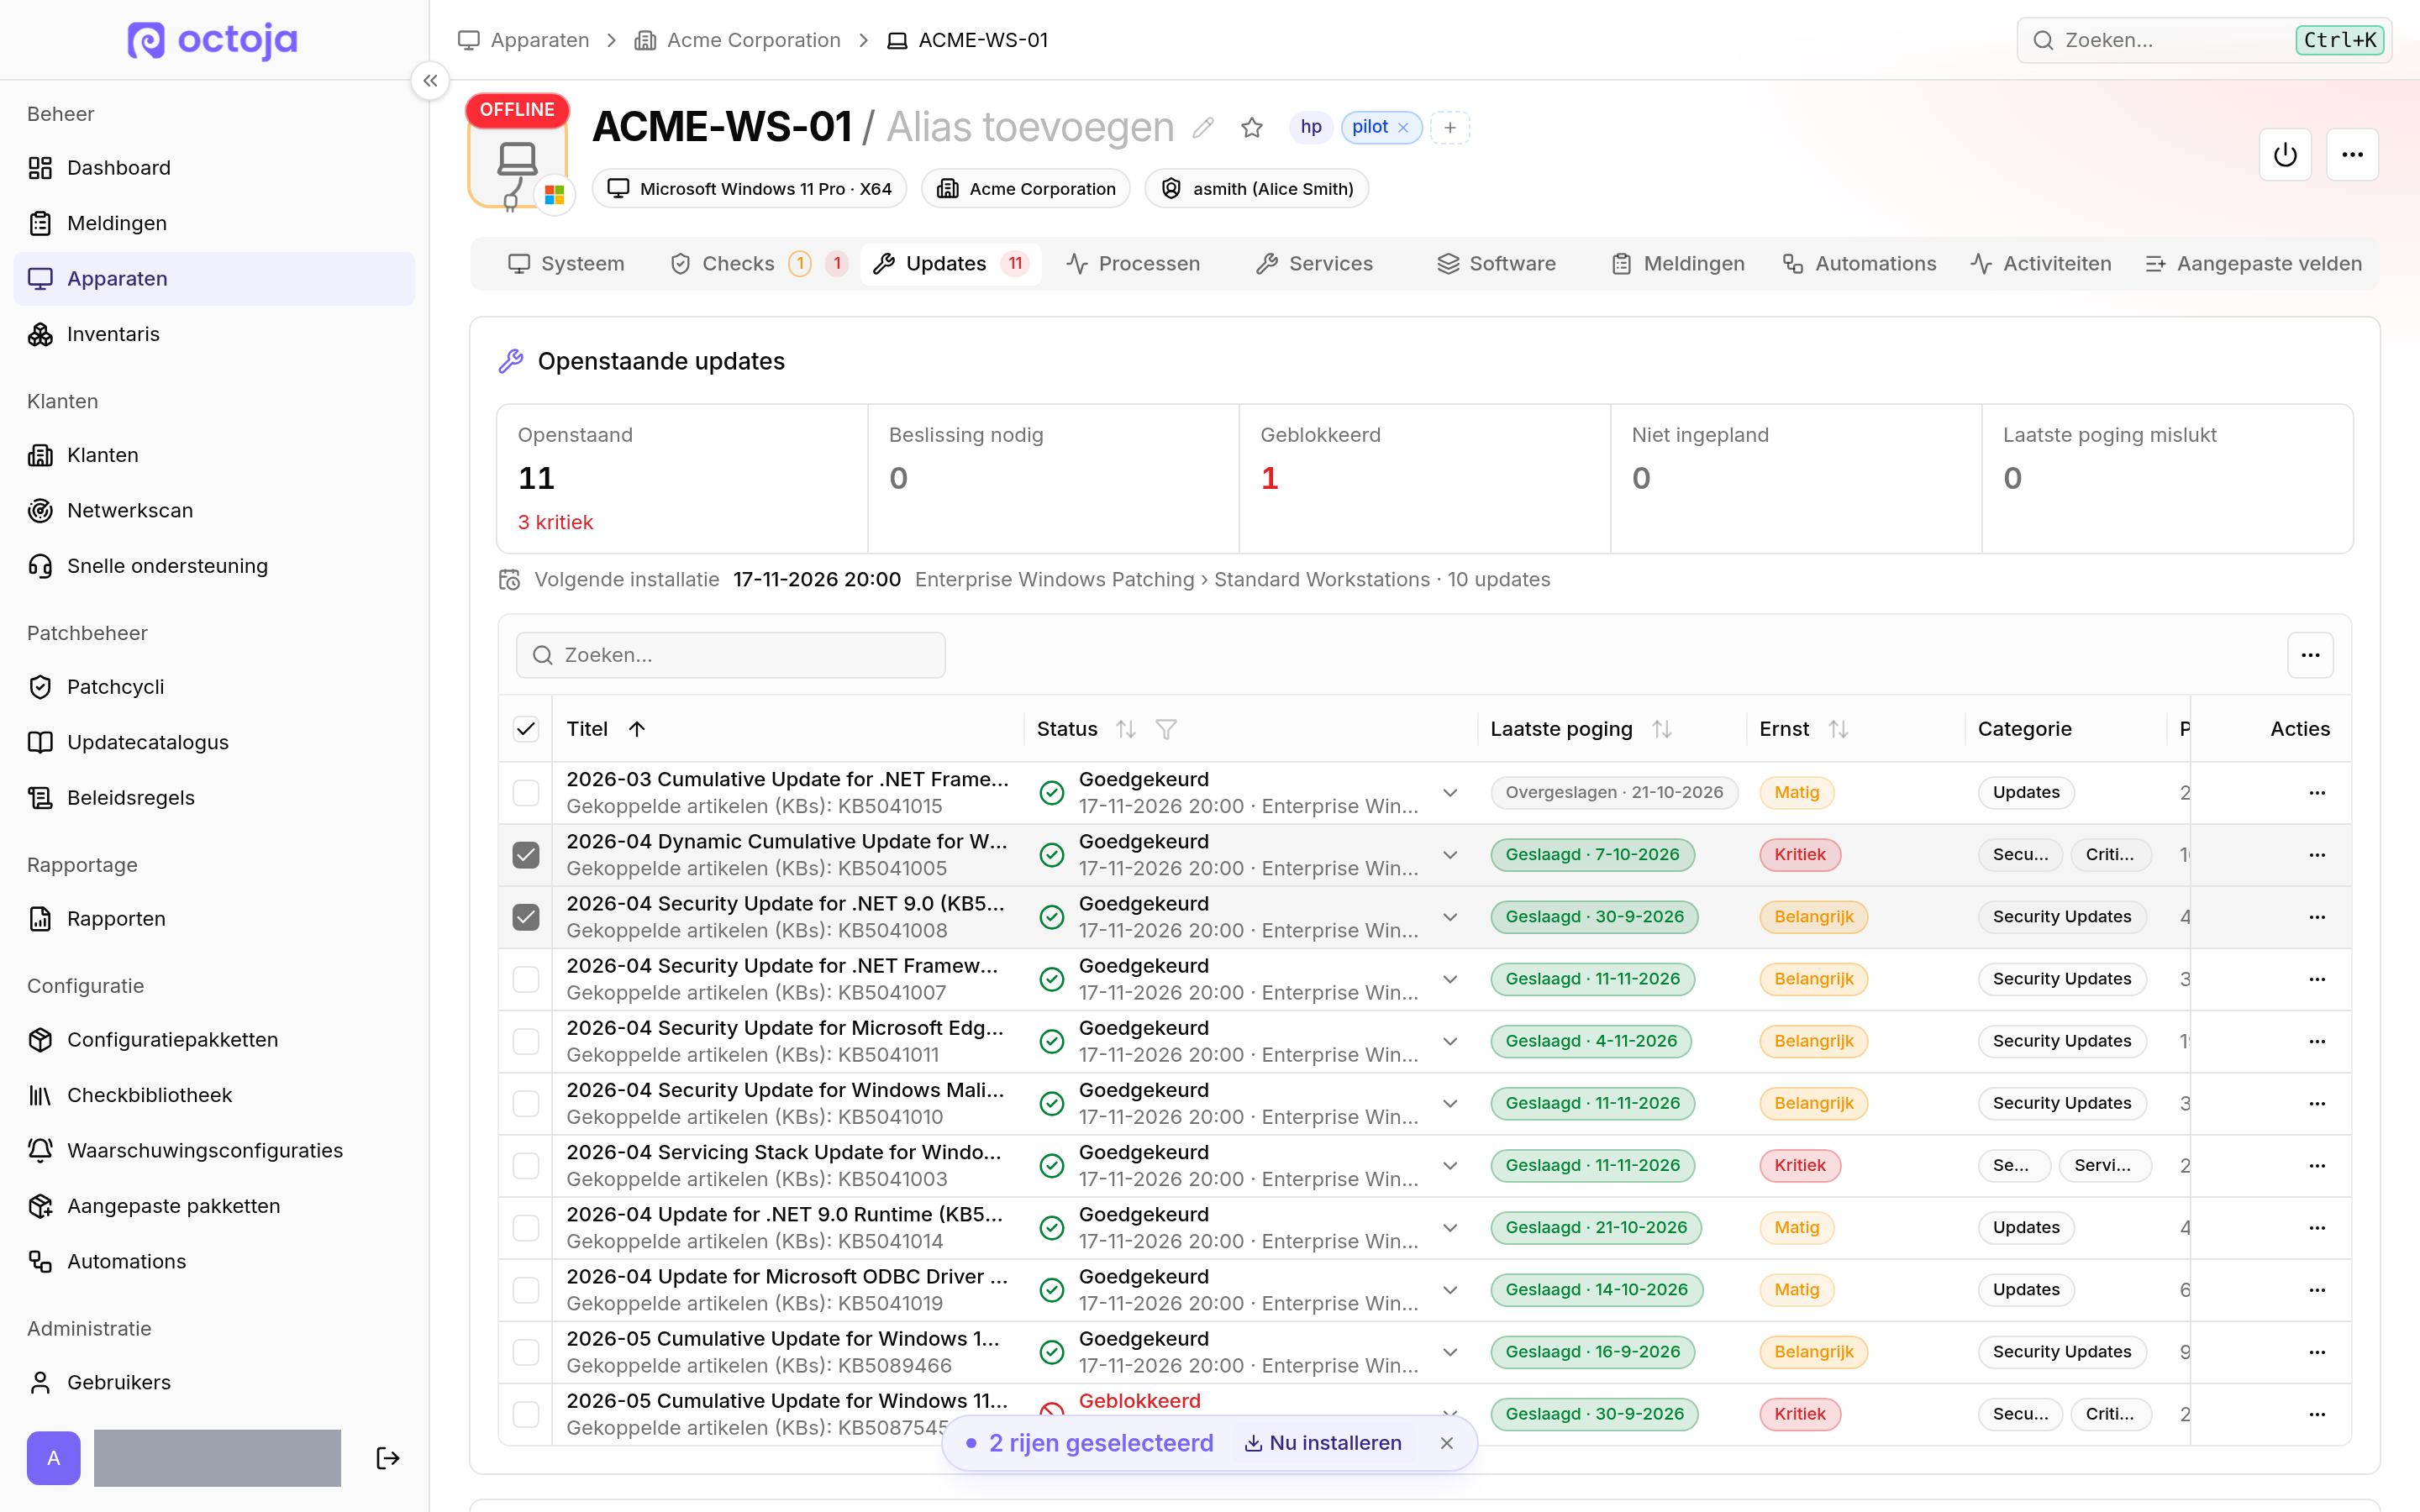
Updates direct installeren — Selecteer openstaande updates op een Windows- of macOS-apparaat en start ze met „Nu installeren”, los van het schema van een patchbeleid. „Alle updates nu installeren” neemt alles mee wat op het apparaat openstaat, en de bulkactie „Updates installeren” installeert de door jou gekozen openstaande updates op alle geselecteerde apparaten zodra het betreffende apparaat online is.
Globale goedkeuringen — „Globaal goedkeuren” keurt een update eenmalig goed voor alle komende patchcycli, zolang een cyclus of ring niet anders beslist. Alle globale goedkeuringen staan onder „Globale goedkeuringen”. „Globale goedkeuring intrekken (alle beleidsregels)” en „Update globaal blokkeren” gelden voor elk beleid en elke ring; cycli die al zijn gestart, behouden hun beslissing.
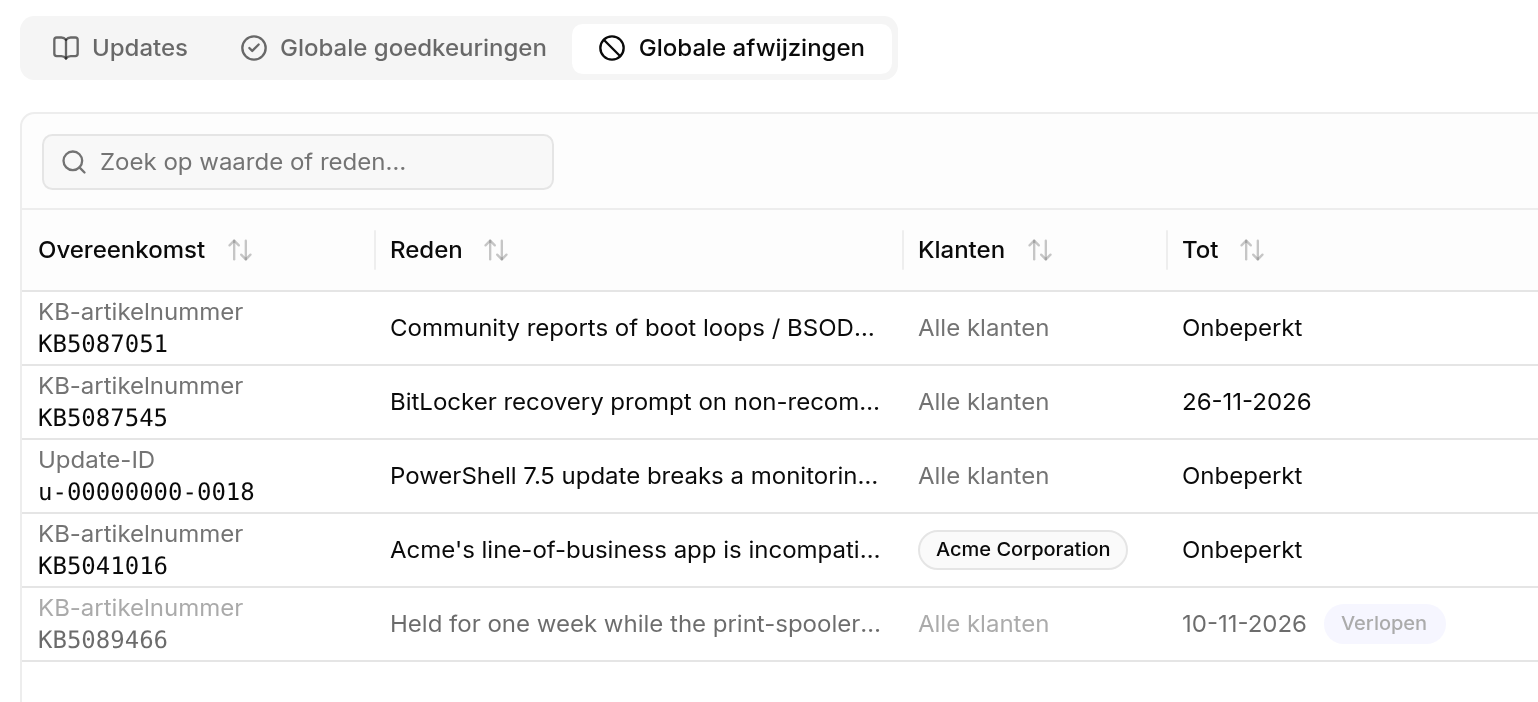
Globale afwijzingen — Globale blokkeringen kunnen gelden voor een KB-artikel, een update-ID of een categorie, zijn te beperken tot geselecteerde klanten en staan onder „Globale afwijzingen”. Uitsluitingen in een beleid kunnen een reden en een einddatum krijgen.
Automatische goedkeuring met ringpromotie — Patchbeleid kan beide combineren: goedkeuringsregels beslissen voor de eerste ring, en latere ringen krijgen een update pas wanneer de vorige ring aan je promotiecriteria voldoet. De nieuwe regel „Alle updates” keurt alles goed, desgewenst pas na een minimumleeftijd, terwijl uitsluitingen en blokkeringen blijven gelden.
Beveiligingsmaatregelen en omzeilen — Geblokkeerde updates blijven zichtbaar met alle blokkeringen en waarschuwingen. Gebruikers met het nieuwe recht „Patchbeveiligingsmaatregelen omzeilen” kunnen voor één update in één cyclus „Beveiligingsmaatregelen omzeilen” kiezen, waarmee de update meteen voor die cyclus wordt goedgekeurd, en dat met „Beveiligingsmaatregelen opnieuw inschakelen” ongedaan maken. De status toont wie wanneer welke blokkeringen heeft omzeild.
Uitsluitingen op titel en flexibele schema's — Uitsluitingen kunnen werken met „Titel bevat”, zodat preview-updates ook worden overgeslagen wanneer ze waren goedgekeurd. Ringschema's kun je een aantal dagen laten verschuiven ten opzichte van een willekeurige eerste tot vierde weekdag van de maand.
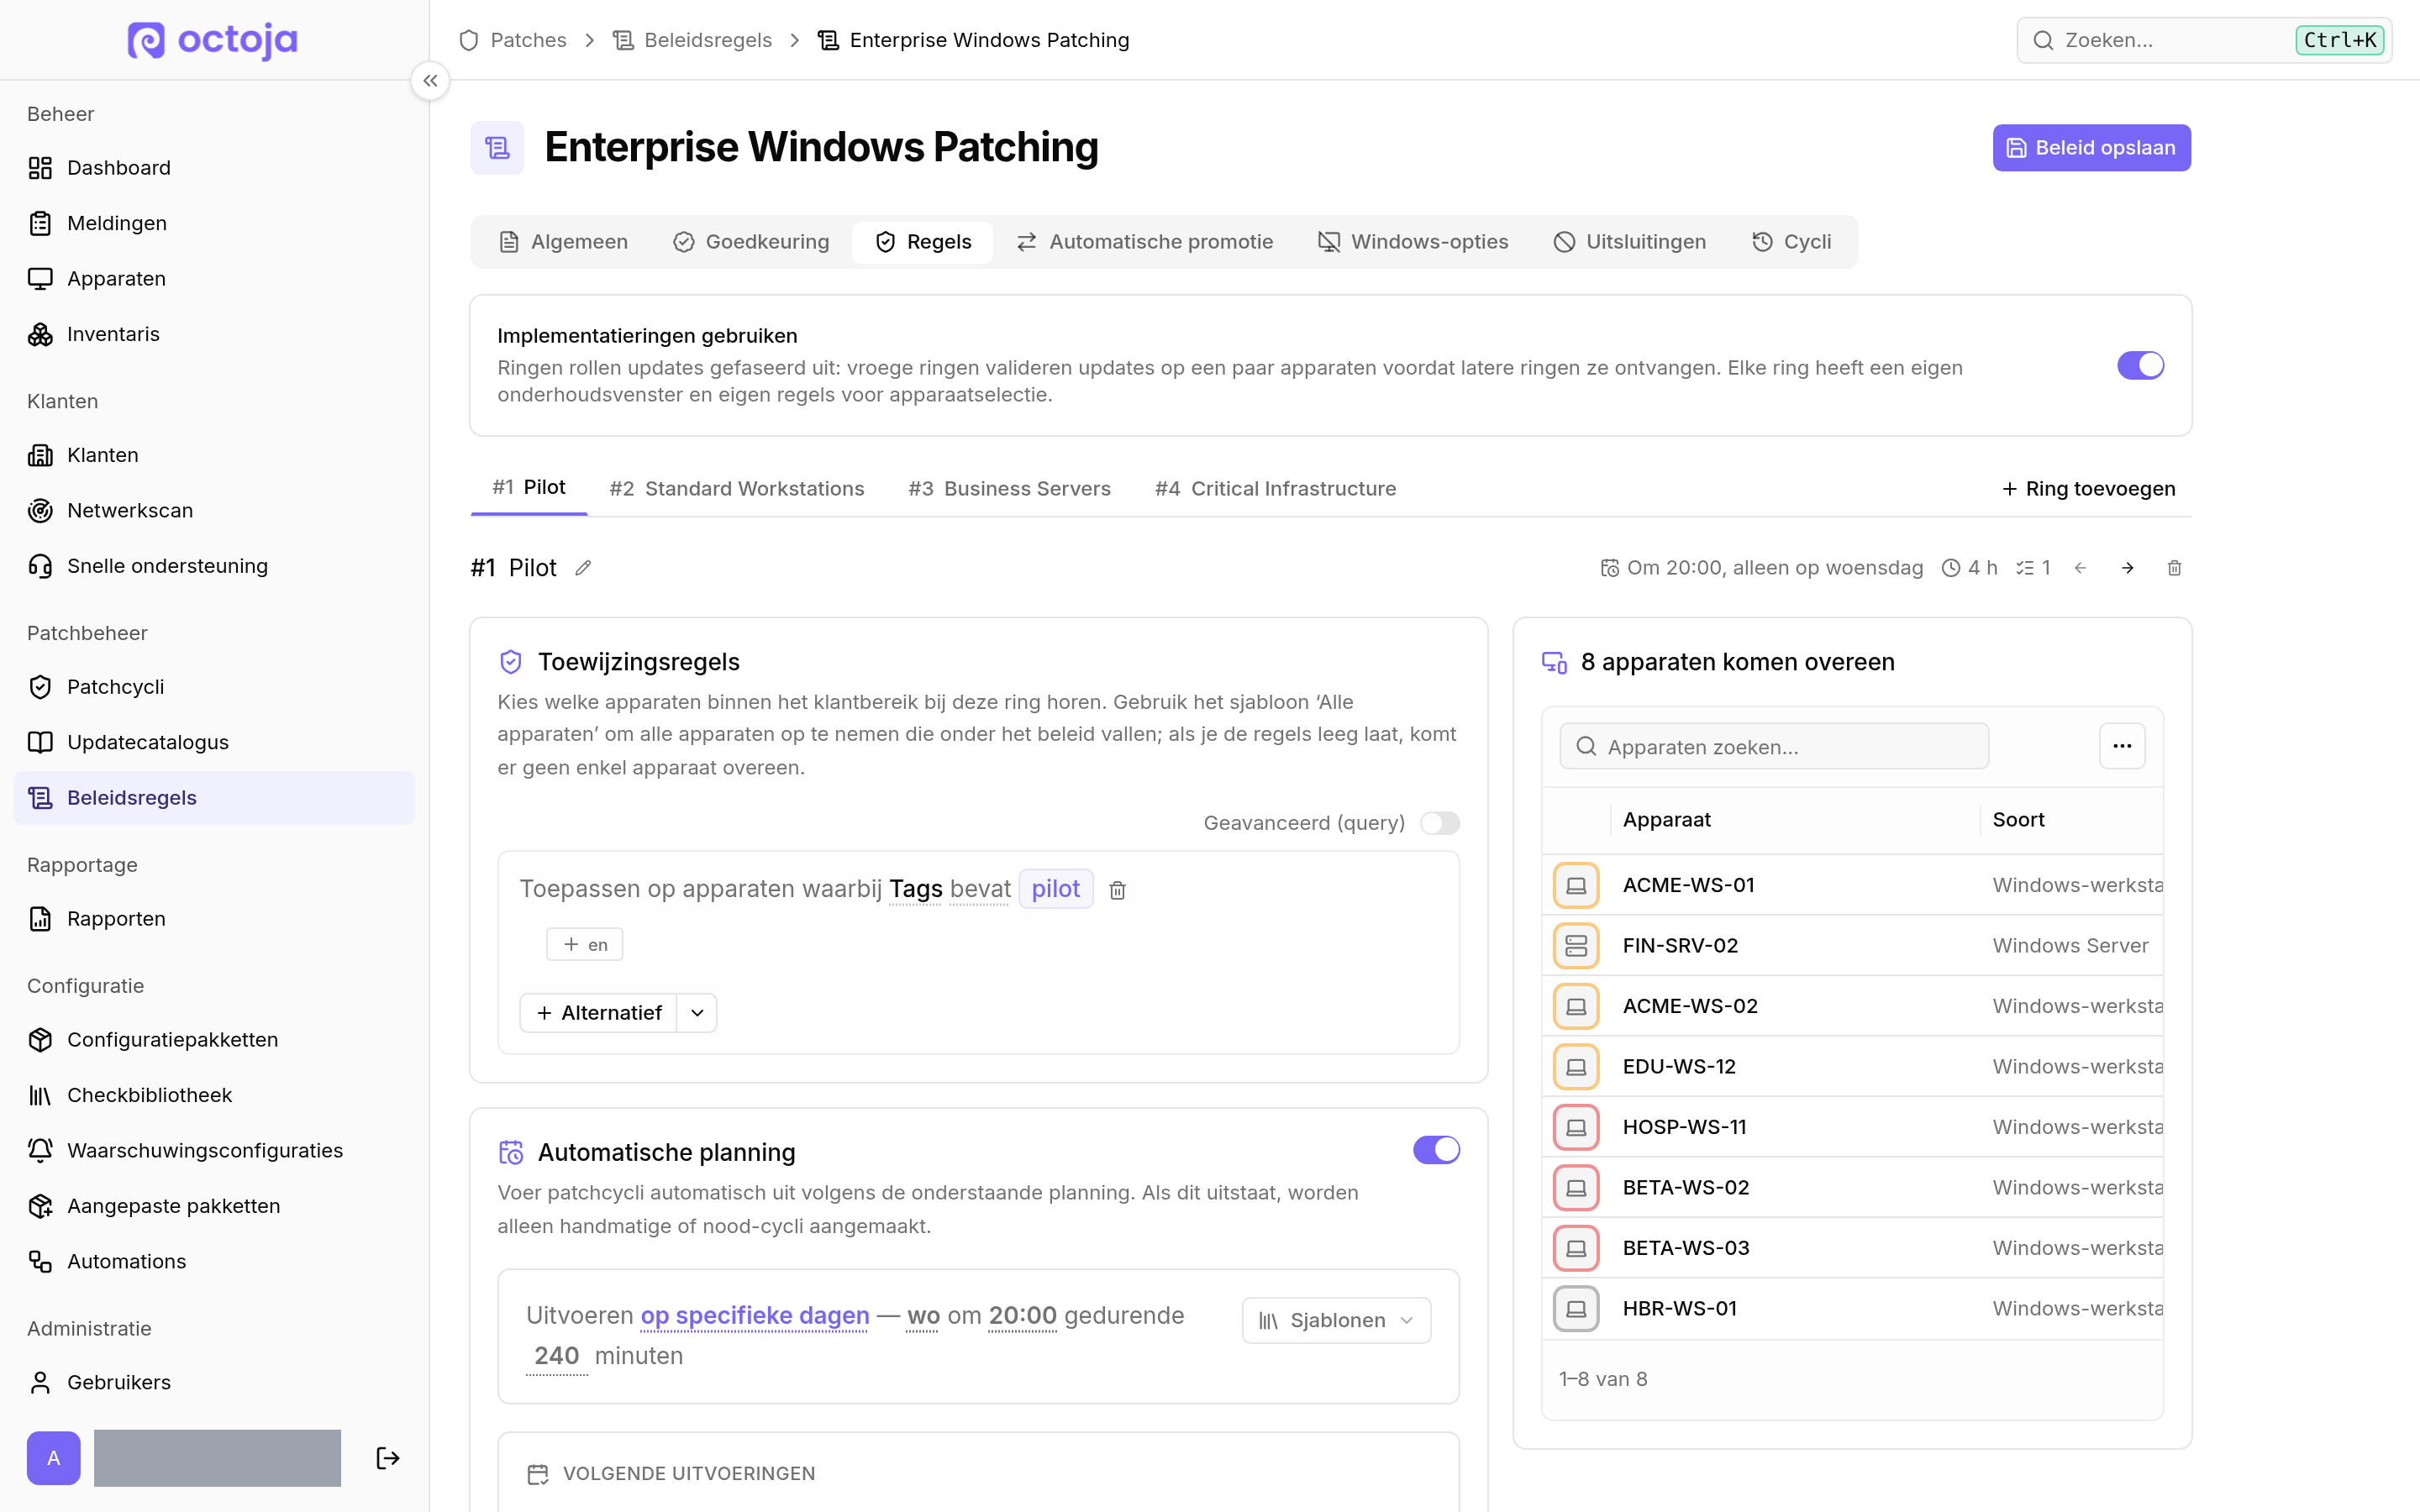
Editor voor patchbeleid — Elke ring heeft een eigen tabblad waarop de overeenkomende apparaten naast de regels staan, ringen kun je naar voren of naar achteren verplaatsen, uitsluitingsregels staan in één raster met een label bij elk veld, en de instellingen onder „Herstartgedrag” beschrijven precies wat de gebruiker op het apparaat te zien krijgt.
Mildere herstarts — Elke ring heeft voor het herstartverzoek de instelling „Tijd om te reageren (minuten)”, en de optie „Wachten op Nu opnieuw opstarten” voorkomt dat het apparaat uit zichzelf opnieuw opstart zodra uitstellen niet meer kan. Zolang uitstellen nog kan, telt het verzoek af tot het volgende uitstel, en de laatste waarschuwing zegt duidelijk dat het apparaat opnieuw opstart en herinnert de gebruiker eraan zijn werk op te slaan.
Uitvoering annuleren — Een lopende patchcyclus kun je stoppen met „Uitvoering annuleren”, en apparaten die nog niet met installeren zijn begonnen, worden overgeslagen. Bij nooduitrollen kies je nu of er direct of later wordt uitgerold.
Redenen voor niet-afgeronde patchuitvoeringen — De cyclusresultaten, de updategeschiedenis van een apparaat en het activiteitenlogboek leggen uit waarom het patchen is gestopt, bijvoorbeeld omdat het venster afliep, een herstart niet was toegestaan of een onderhoudsvenster patches tegenhield.
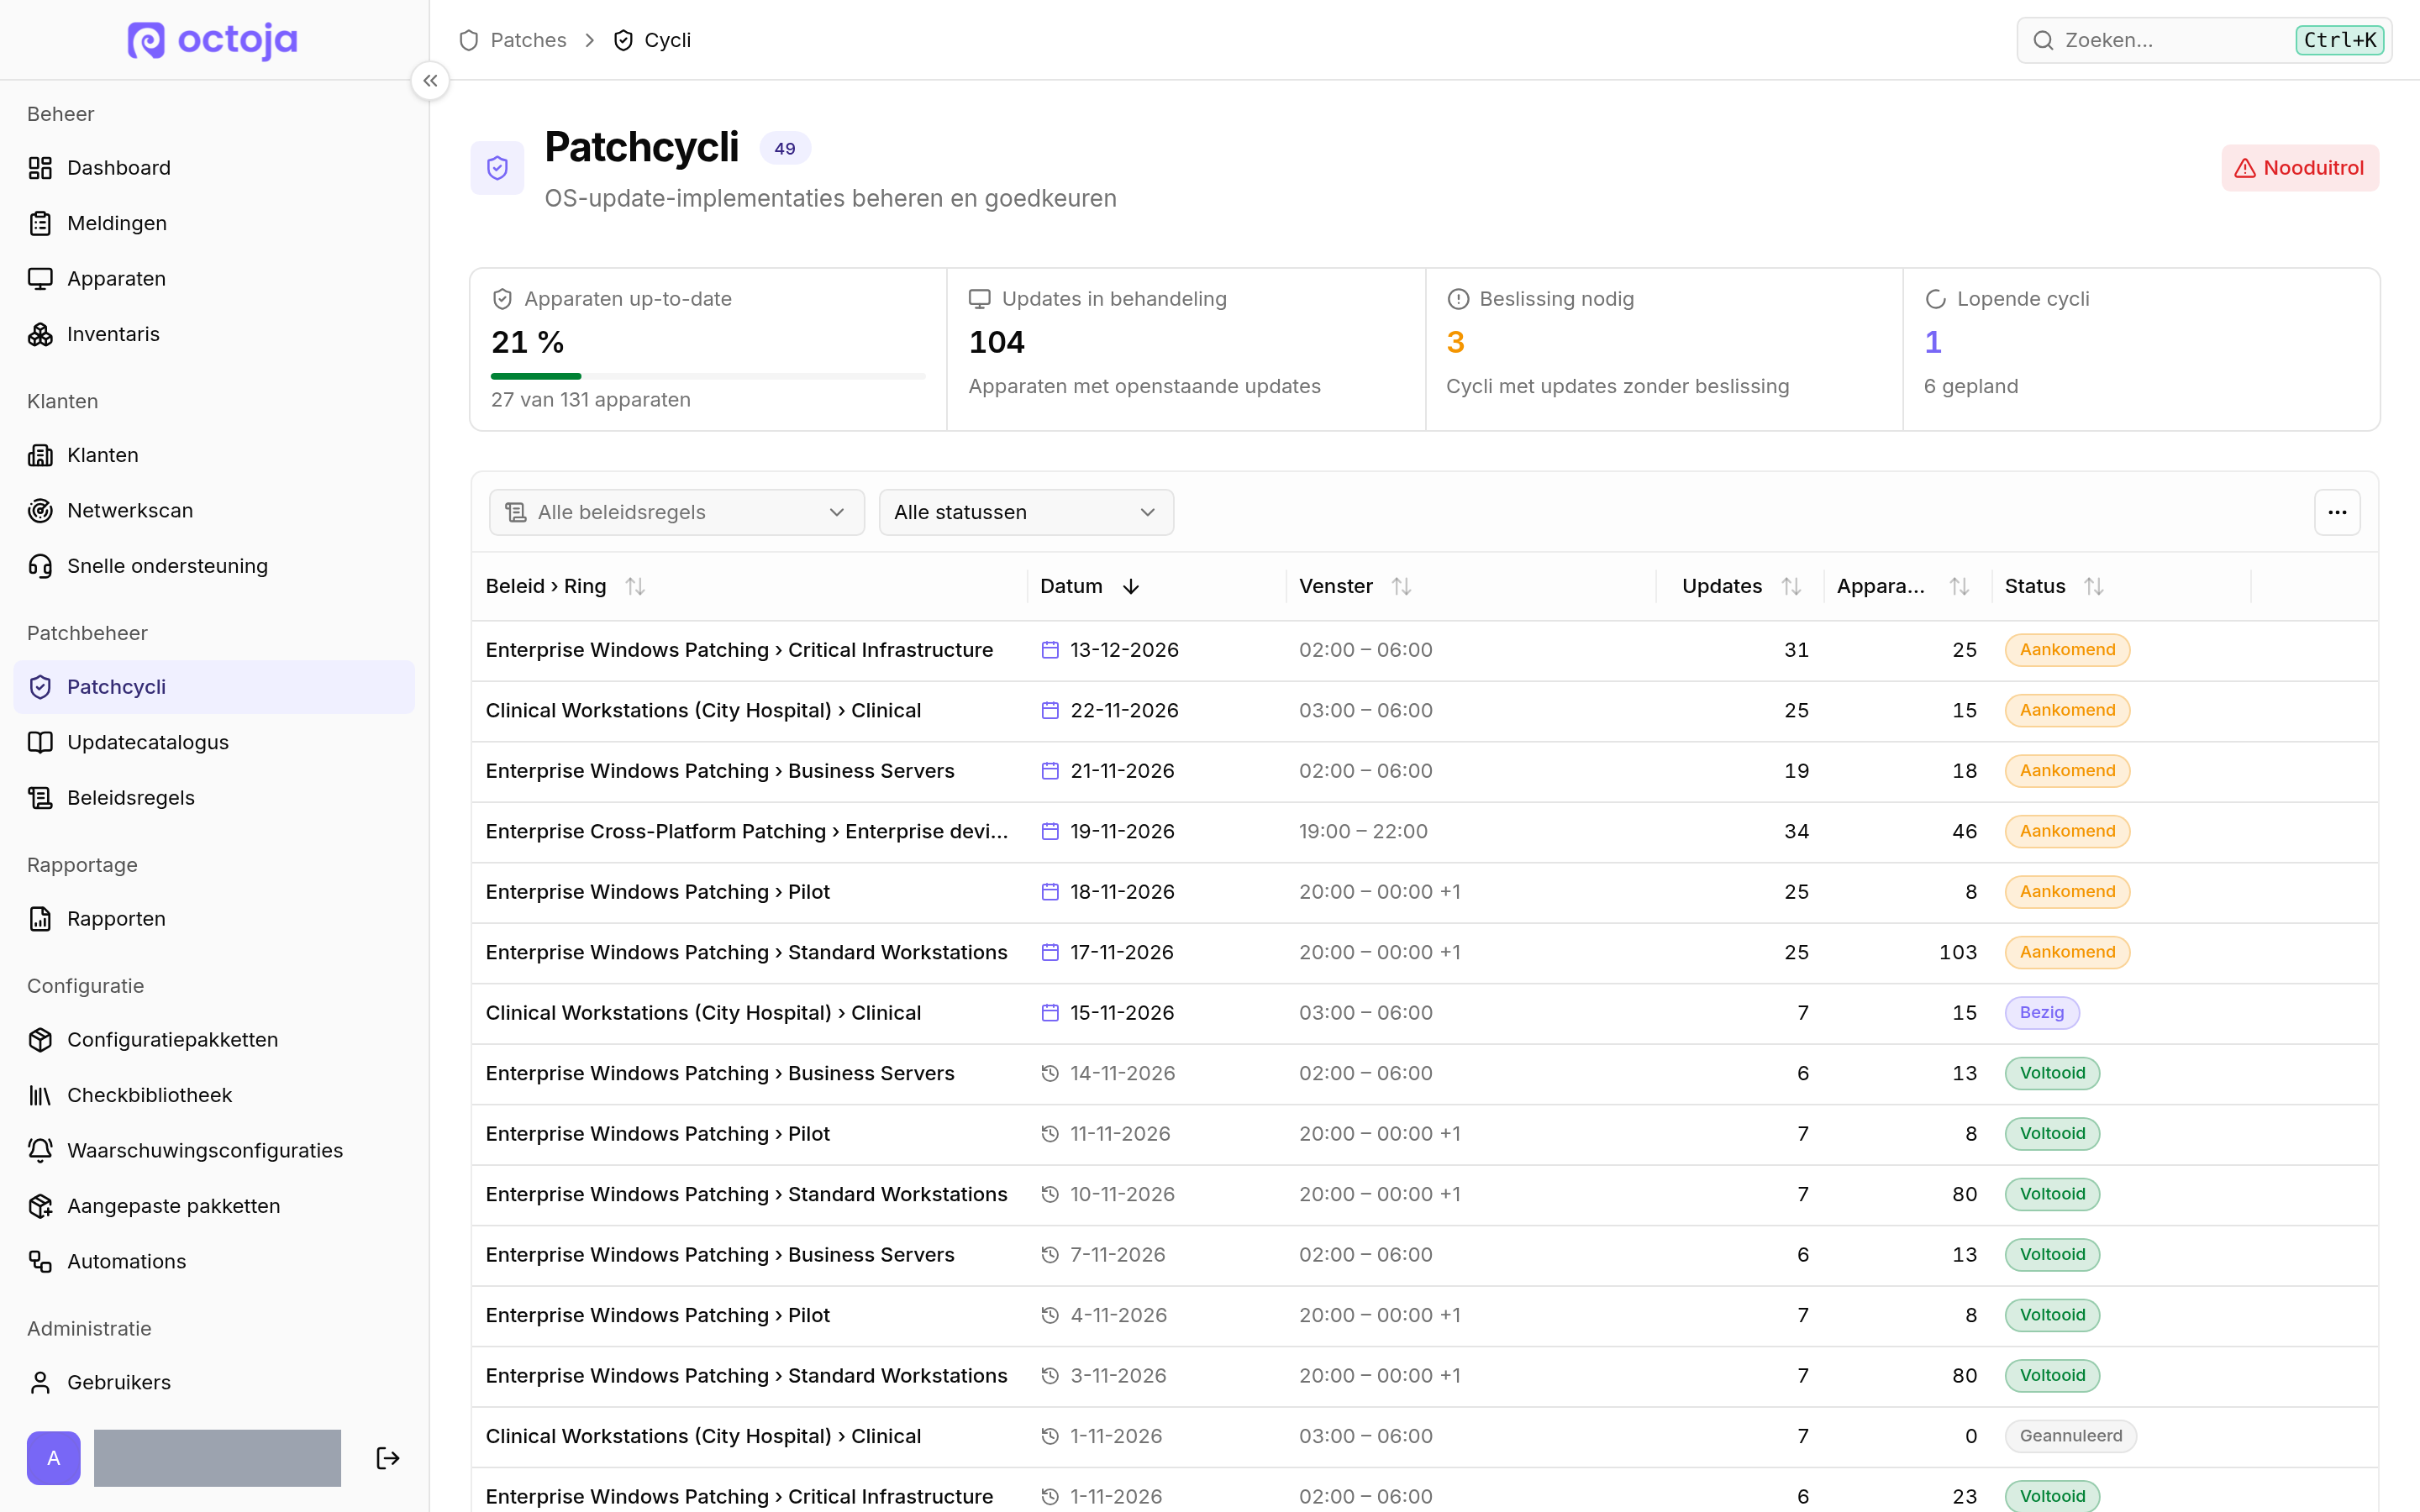
Overzichtelijkere pagina's voor patchcycli — De cycluslijst begint met een samenvatting, het filter „Beslissing nodig” en het aantal apparaten waarop elke cyclus is gericht. Een cyclus toont beslissingen en resultaten per update in één tabel en neemt nieuw gevonden updates over zodra een apparaat ze meldt. Is een cyclus vergrendeld, dan blijven de apparaten en instellingen ervan ongewijzigd, en de geschiedenis blijft leesbaar nadat het beleid is verwijderd.
Tabblad „Updates” op het apparaat — Openstaande updates tonen waarom ze wachten, bij uitgestelde updates ook de regel of beslissing die ze tegenhoudt, welk beleid en welke ring ze gaat installeren en hoe de poging onder „Laatste poging” is verlopen. De nieuwe kaart „Geïnstalleerde updates” toont elke geregistreerde installatie, en apparaten buiten elk beleid zijn in de apparatenlijst, op het dashboard en op het tabblad gemarkeerd met „Geen patchbeleid”.
Updatecatalogus — Elke update toont in de catalogus, in cycli en in rapporten dezelfde titel en alle bijbehorende KB-artikelnummers, en je kunt op elk daarvan zoeken. De catalogus telt de apparaten waarop een update openstaat, geïnstalleerd of mislukt is, is te beperken tot een geselecteerde klant en blokkeert een update via een zoekkiezer in plaats van een ingetypte update-ID.
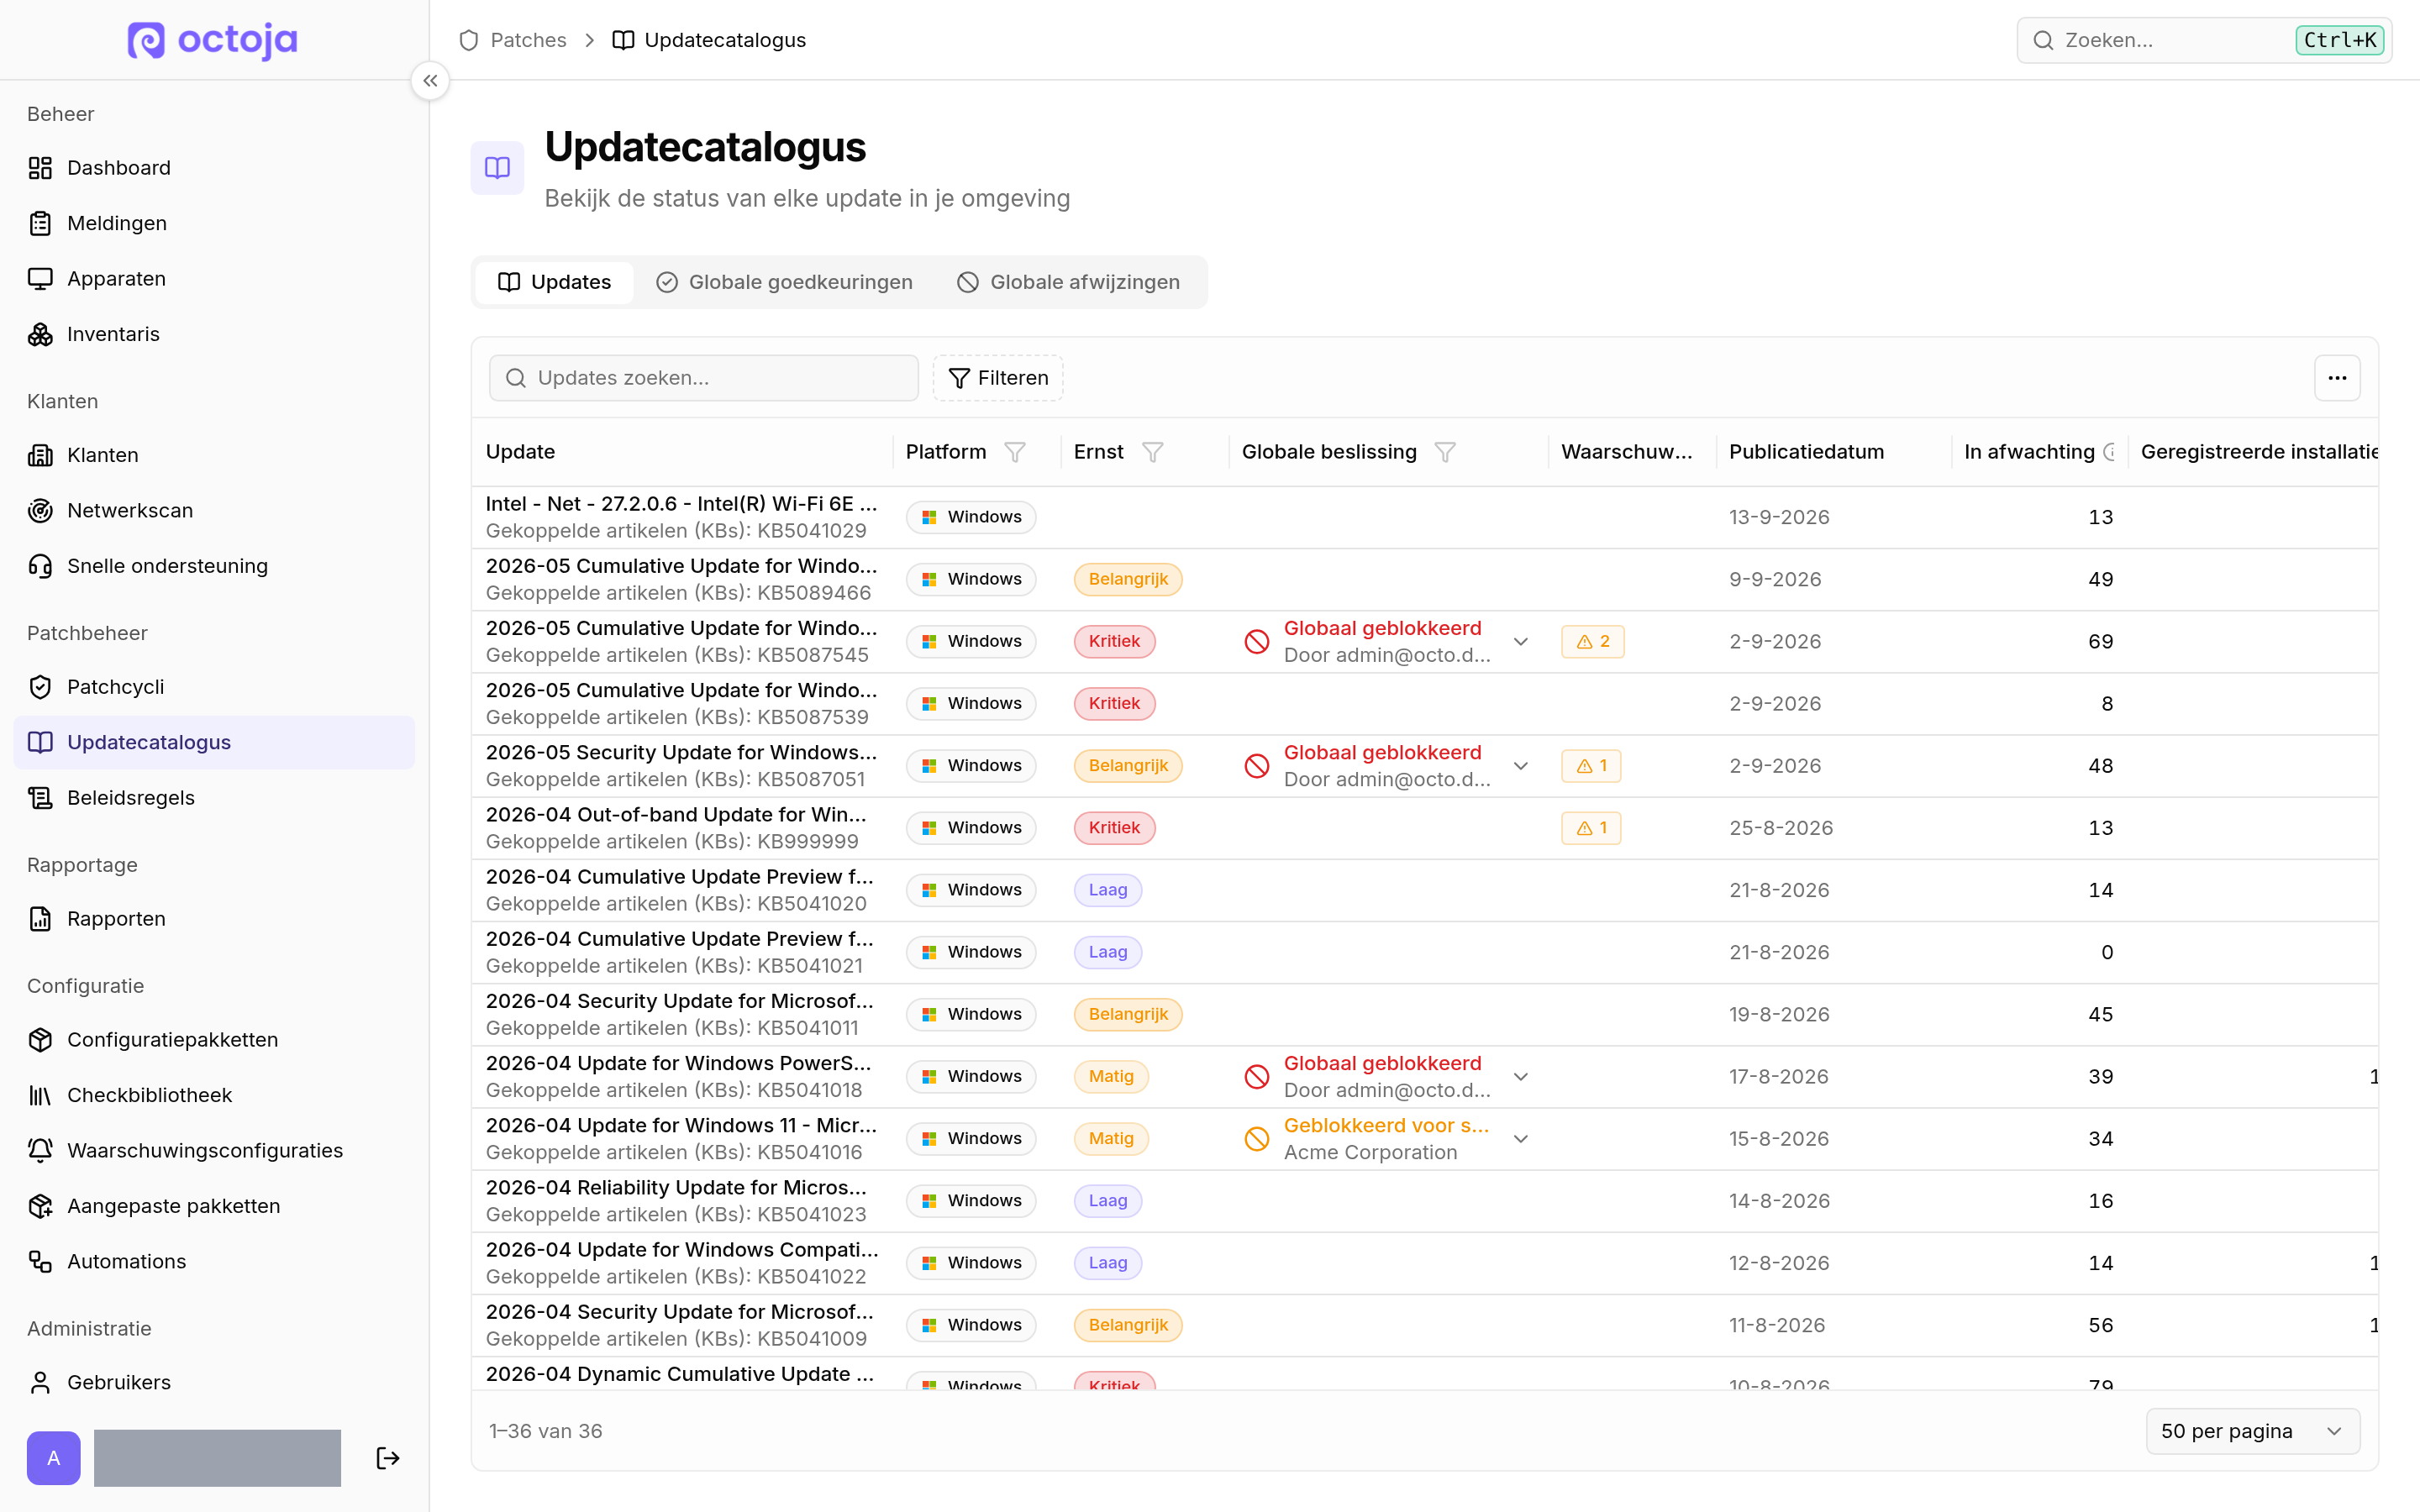
Bekende problemen permanent omzeilen — Op de pagina van een update in de „Updatecatalogus” bevestig je met „Bekende problemen omzeilen” de bekende problemen ervan één keer voor alle reguliere cycli van elk beleid en elke ring; de update heeft nog steeds een goedkeuring nodig, en globale blokkeringen en uitsluitingen in het beleid blijven gelden. Veranderen de bekende problemen, dan houdt octoja de update opnieuw tegen tot je ze bevestigt met „Controleren en opnieuw bevestigen”. Alle uitzonderingen staan op het nieuwe tabblad „Vaste uitzonderingen”; instellen en intrekken kun je ze met het recht „Patchbeveiligingsmaatregelen omzeilen” en toegang tot alle klanten. Meer lezen
Tegenhoudtermijn bij bekende problemen begrenzen — Onder „Updates met bekende problemen uitsluiten” stel je in een patchbeleid een „Maximale tegenhoudtermijn” van 1 tot 365 dagen na publicatie in, desgewenst met „Alleen voor categorie (optioneel)”, bijvoorbeeld voor beveiligingsupdates. Is die termijn verstreken, dan installeert octoja de goedgekeurde update ondanks bekende problemen en markeert die problemen met „Maximale tegenhoudtermijn verlopen”; globale blokkeringen en uitsluitingen blijven gelden. De optie staat standaard uit, en bestaand patchbeleid gedraagt zich ongewijzigd. Meer lezen
Ondersteuning op afstand
Extern bureaublad op meerdere monitoren — „Openen in apart venster” zet elk beeldscherm van een extern apparaat in een eigen venster, en de nieuwe optie „Alle beeldschermen” toont alle monitoren in hun werkelijke opstelling. Voor aparte vensters is de bijgewerkte agent op het apparaat nodig. Wisselen van monitor in een Windows-sessie gaat naadloos, het beeld loopt gewoon door.
Lokale gebruikers afmelden en verwijderen — De gebruikerslijst van een apparaat heeft de nieuwe actie „Gebruiker afmelden”, die de sessies van een lokale gebruiker op Windows, Linux en macOS beëindigt zonder het account aan te raken. „Gebruiker verwijderen” verwijdert een lokaal account en behoudt daarbij de profielbestanden. De lijst toont na elke actie de actuele accountstatus.
PNG/JPEG-codec voor „zwakkere” Windows-machines — Een experimentele codec die alleen de gewijzigde delen van het scherm verstuurt. „Automatisch” kiest deze codec op Windows-apparaten zonder hardware-encoder en met minder dan vier processors, en in de codec-instellingen kun je hem handmatig selecteren.
Windows-onderhoudsbureaublad (Bèta) — Een bètafunctie waarmee onderhoudstools op een apart Windows-bureaublad draaien zonder de aangemelde gebruiker te onderbreken. De functie staat standaard uit en is in te schakelen onder „Bètafuncties”.
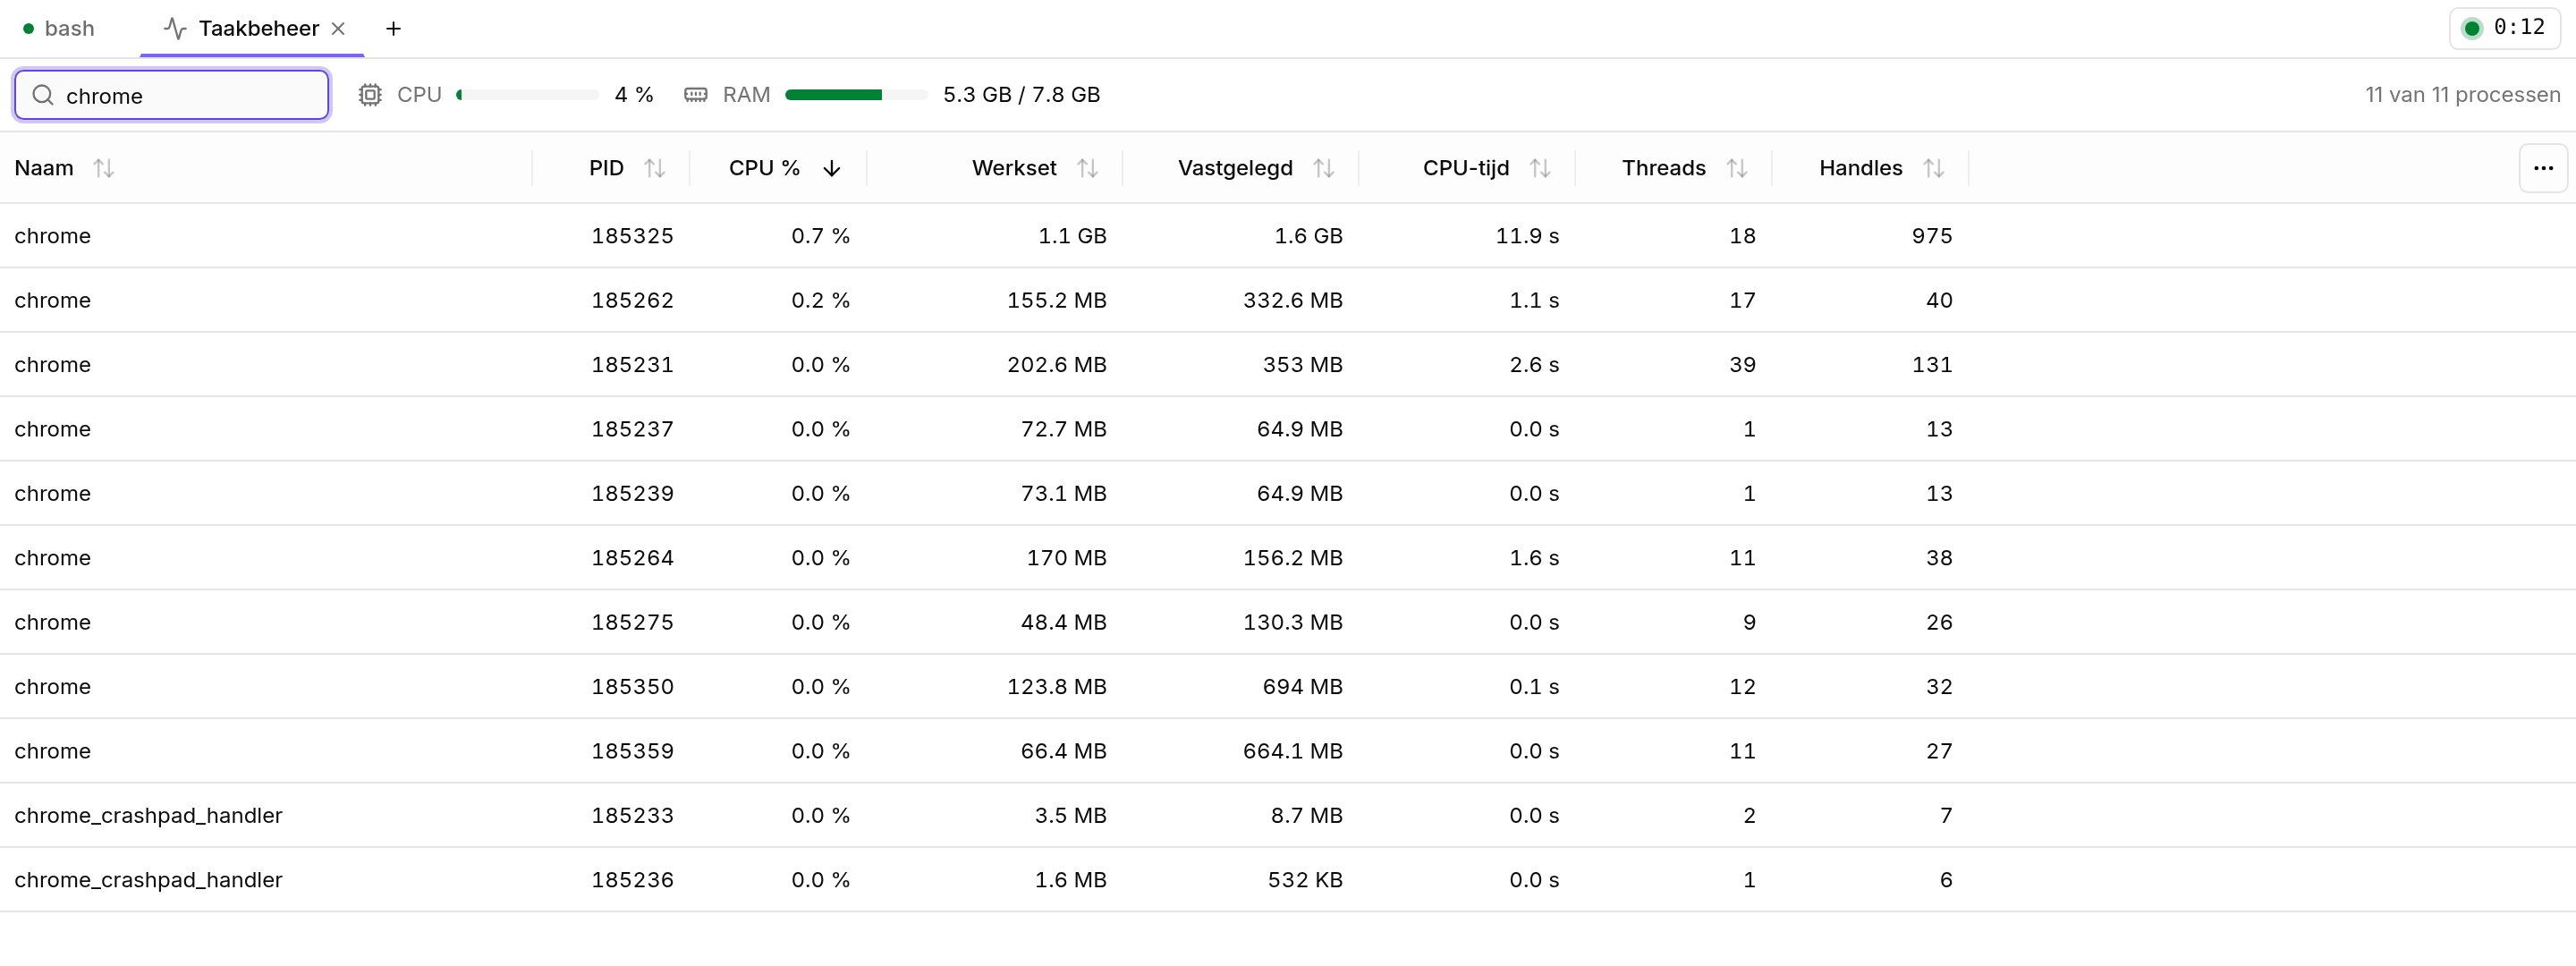
Taakbeheer en services in de toolbox — Het toolboxonderdeel „Taakbeheer” (Ctrl+Shift+P) toont het processor- en geheugengebruik en tot 100 processen, die je doorzoekt, sorteert en na bevestiging beëindigt. Op Windows beheer je in het onderdeel „Services” (Ctrl+Shift+S) alle services: starten, stoppen, opnieuw starten en het starttype instellen. Daarvoor heb je de apparaatactie „Procesbeheer” respectievelijk „Servicebeheer” nodig. Meer lezen
Toolbox vrij indelen — In de toolbox sleep je tabbladen naast elkaar, onder elkaar of in groepen en pas je hun grootte aan; terminalsessies en het externe bureaublad lopen daarbij door. Op het tabblad van het externe bureaublad koppelen „Terminal onder het bureaublad openen” en „Verkenner naast het bureaublad openen” het betreffende hulpmiddel met één klik vast. Meer lezen
Automatiseringen
„Wordt doelapparaat” en „Geen doelapparaat meer” — Twee nieuwe triggers starten een automatisering eenmalig wanneer een tag, een aangepast veld, geïnstalleerde software of een andere wijziging een apparaat aan de doelapparaten toevoegt of eruit verwijdert.
Software verwijderen — Een nieuwe actie verwijdert een Windows-toepassing op basis van de exacte naam en kan over de apparaten van meerdere klanten heen draaien.
Script uitvoeren zonder automatisering — Het dialoogvenster „Actie uitvoeren of plannen” heeft de nieuwe actie „Script uitvoeren”: plak een script en voer het direct of later uit op de geselecteerde apparaten. Uitvoer en geschiedenis worden vastgelegd zoals bij elke andere uitvoering.
Klanttags in scripts en voorwaarden — Scripts lezen de tags van de gekoppelde klant via de variabele „Klanttags” (
${{ trigger.customerTags }}), en voorwaarden controleren ze net als apparaattags, ongeacht hoofdletters en kleine letters. Bepalend zijn de tags bij de start van de uitvoering; hernoem je een tag, dan past octoja zulke voorwaarden mee aan. Meer lezen
Apparaten & dashboard
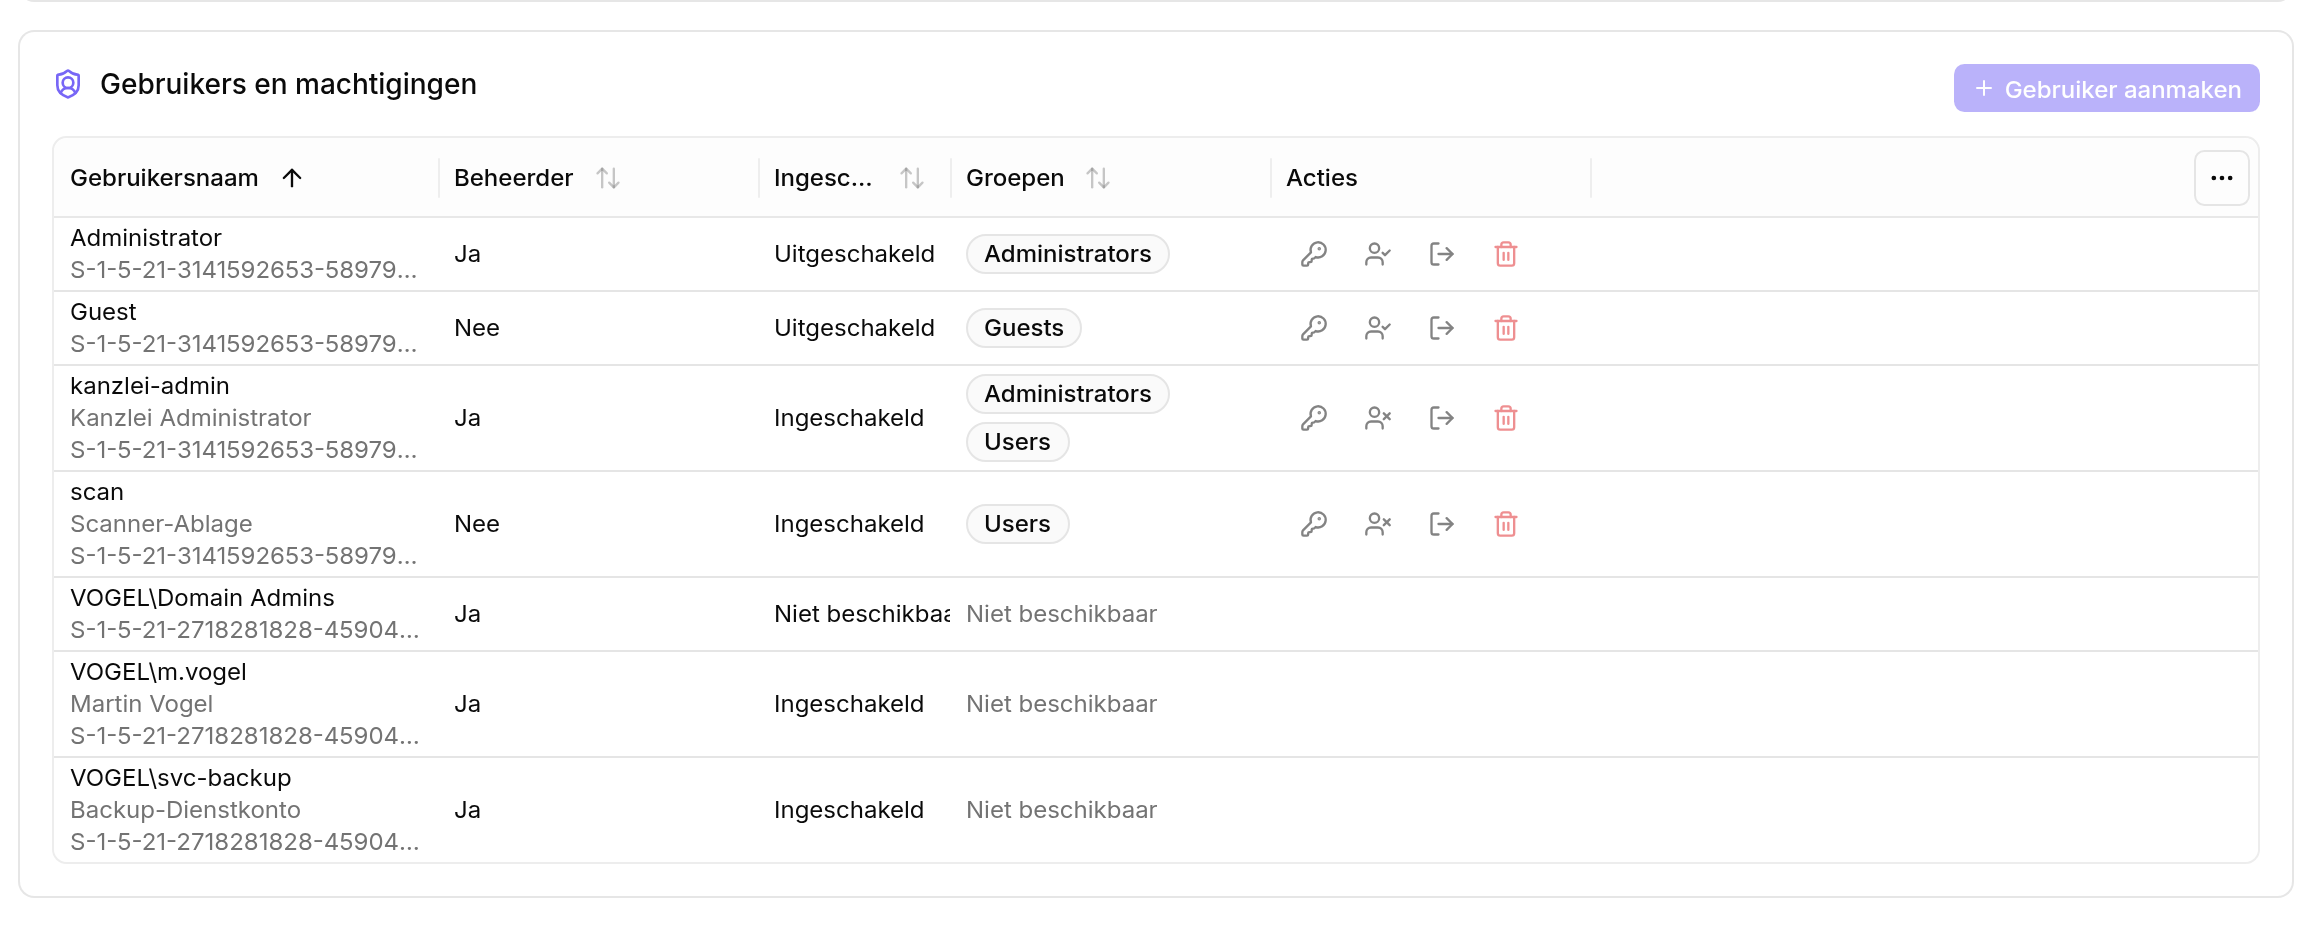
Gebruikers en machtigingen — De apparaatdetails en het rapport „Gebruikersaudit” tonen nu welke lokale accounts en domeinaccounts op Windows-apparaten beheerdersrechten hebben, ook wanneer die rechten via geneste groepen zijn toegekend. Vereist de bijgewerkte agent op het apparaat.
Tag hernoemen — Hernoem een apparaat- of klanttag op de pagina met tagregels. octoja past de tag aan op elk apparaat of elke klant en in alle tagregels, configuratiepakketten, automatiseringen, toegangsgroepen, rapporten en patchbeleidsregels die de tag gebruiken.
Dashboardfilter op waarschuwingsconfiguratie — Kies op het dashboard of in de TV-weergave een of meer „Waarschuwingsconfiguraties” om alleen de checks te zien die ze gebruiken. De selectie wordt met de dashboardweergaven opgeslagen.
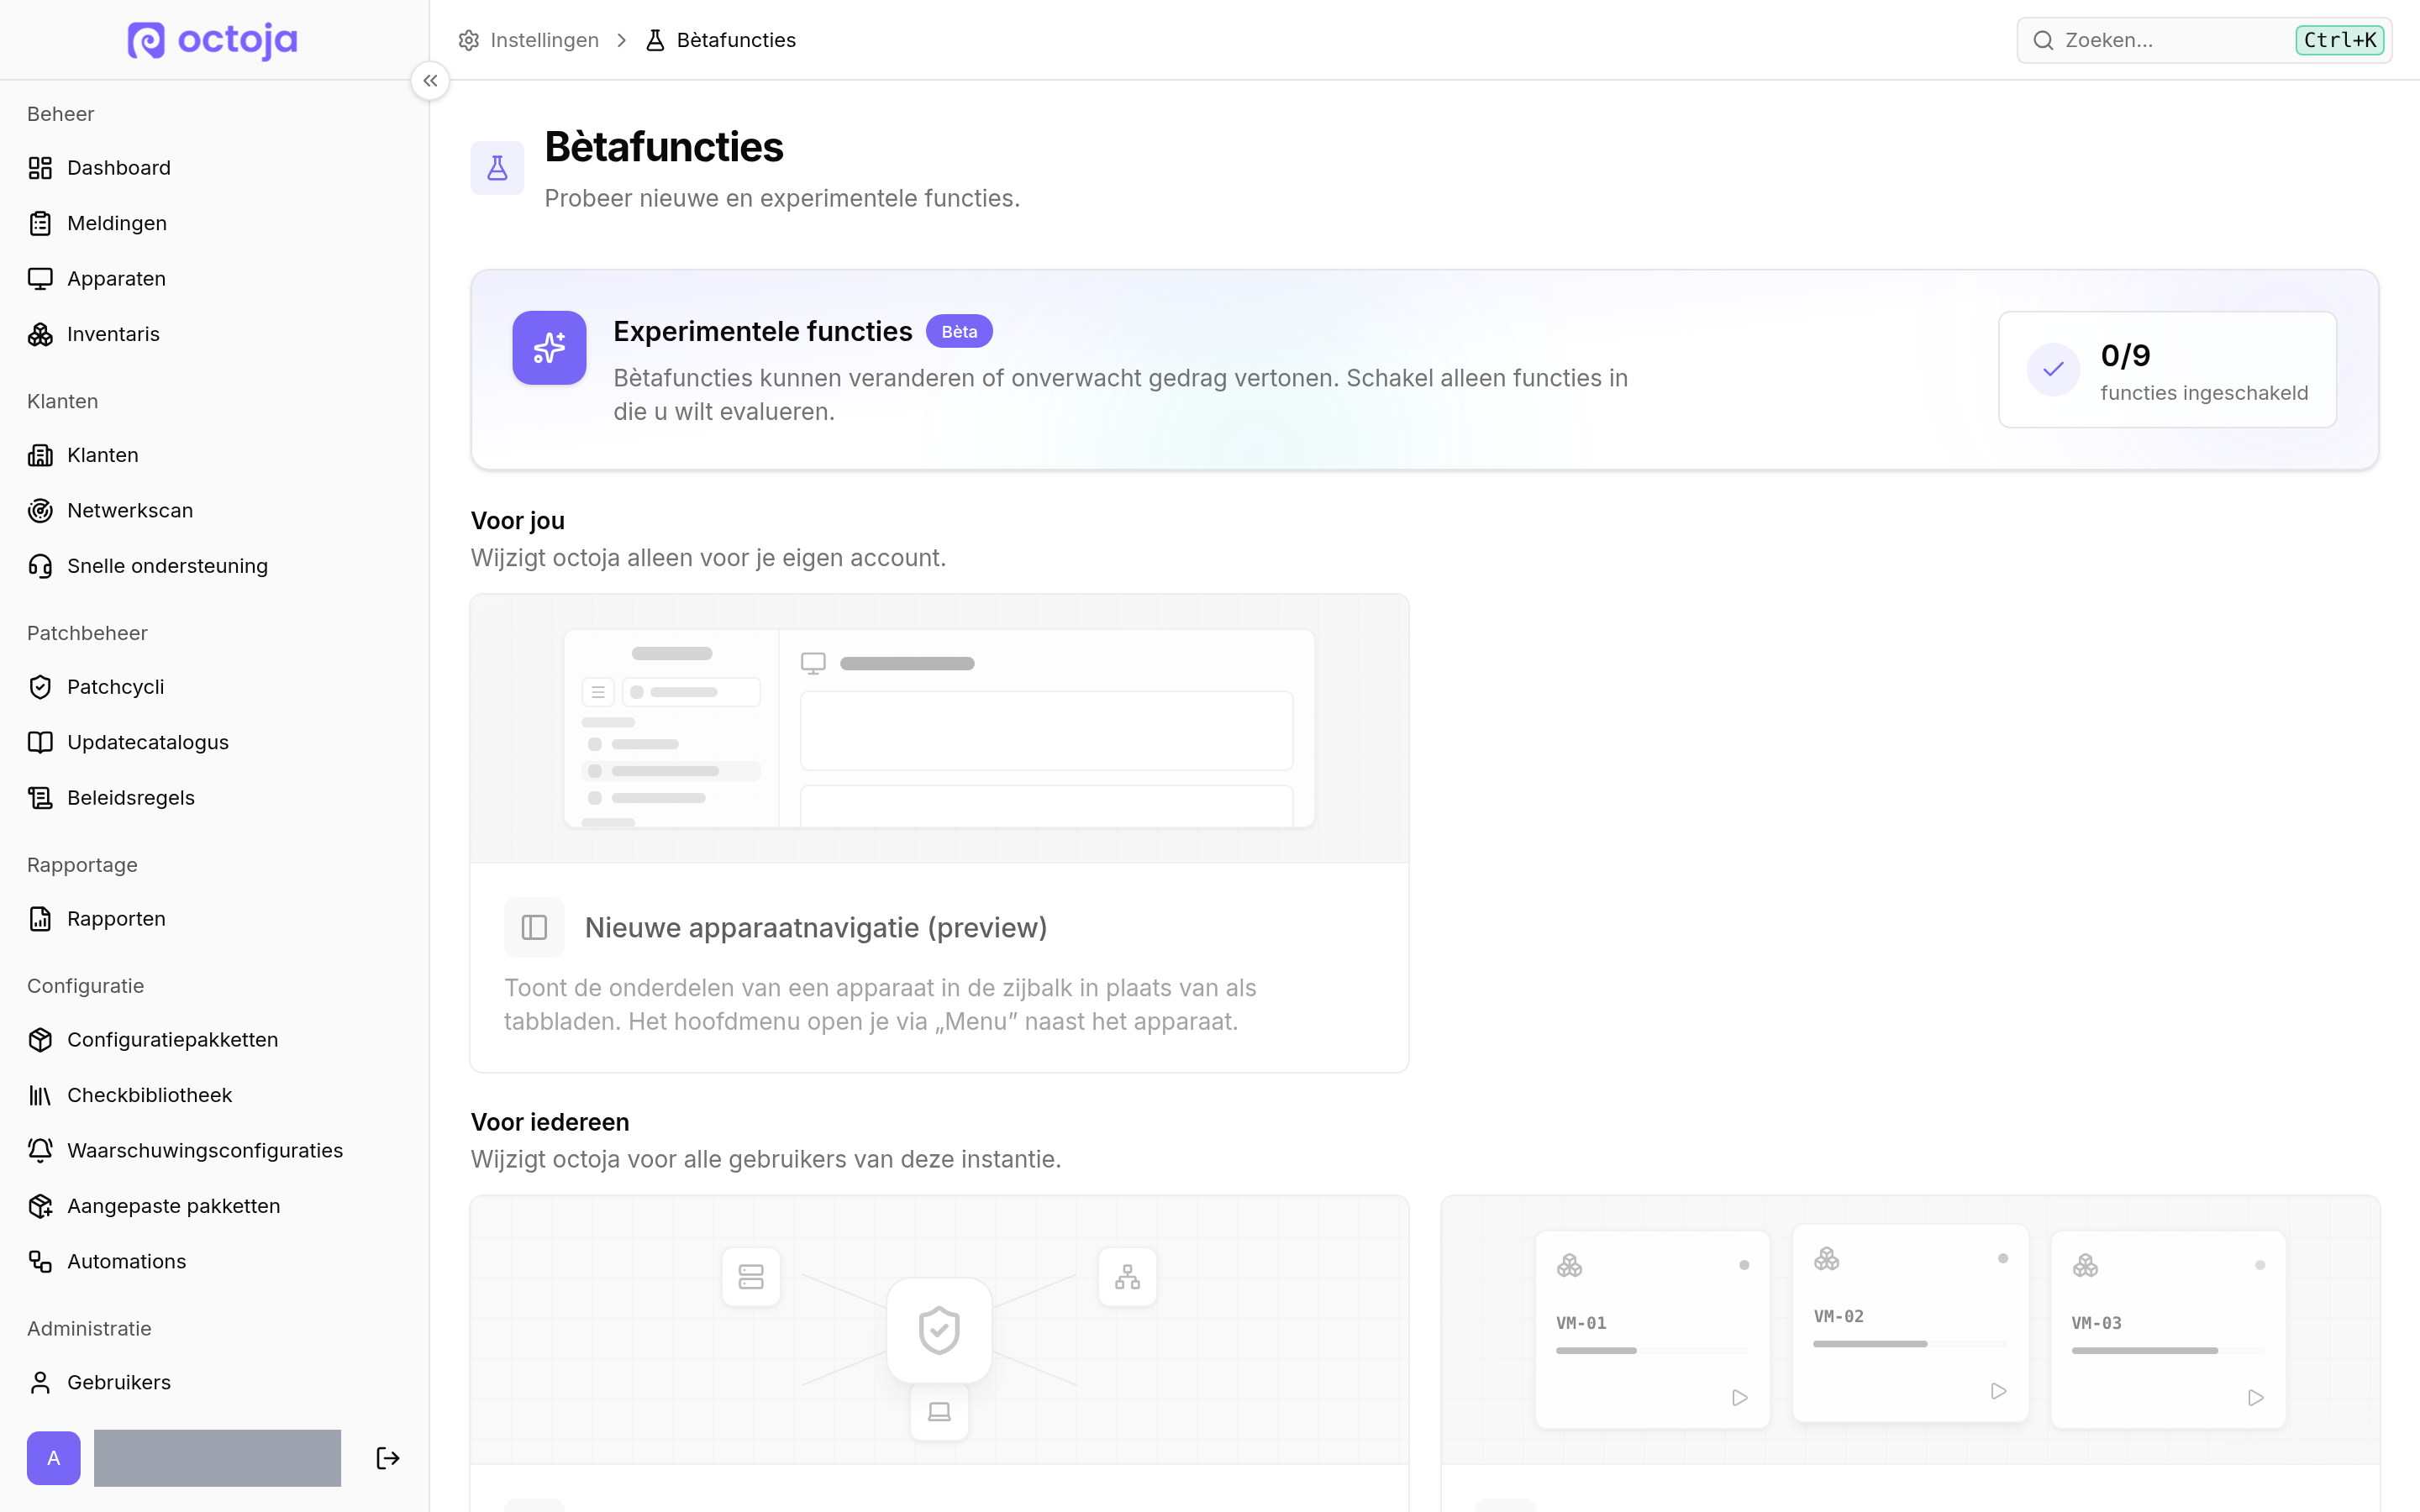
Nieuwe apparaatnavigatie (preview) — Toont de onderdelen van een apparaat gegroepeerd in de zijbalk in plaats van in een rij tabbladen; de zijbalk begint met de regel „Hoofdmenu”, waarmee je het hoofdmenu opent. Elke gebruiker kan de functie voor het eigen account inschakelen onder „Bètafuncties” in de nieuwe sectie „Voor jou”, terwijl „Voor iedereen” voorbehouden blijft aan beheerders.
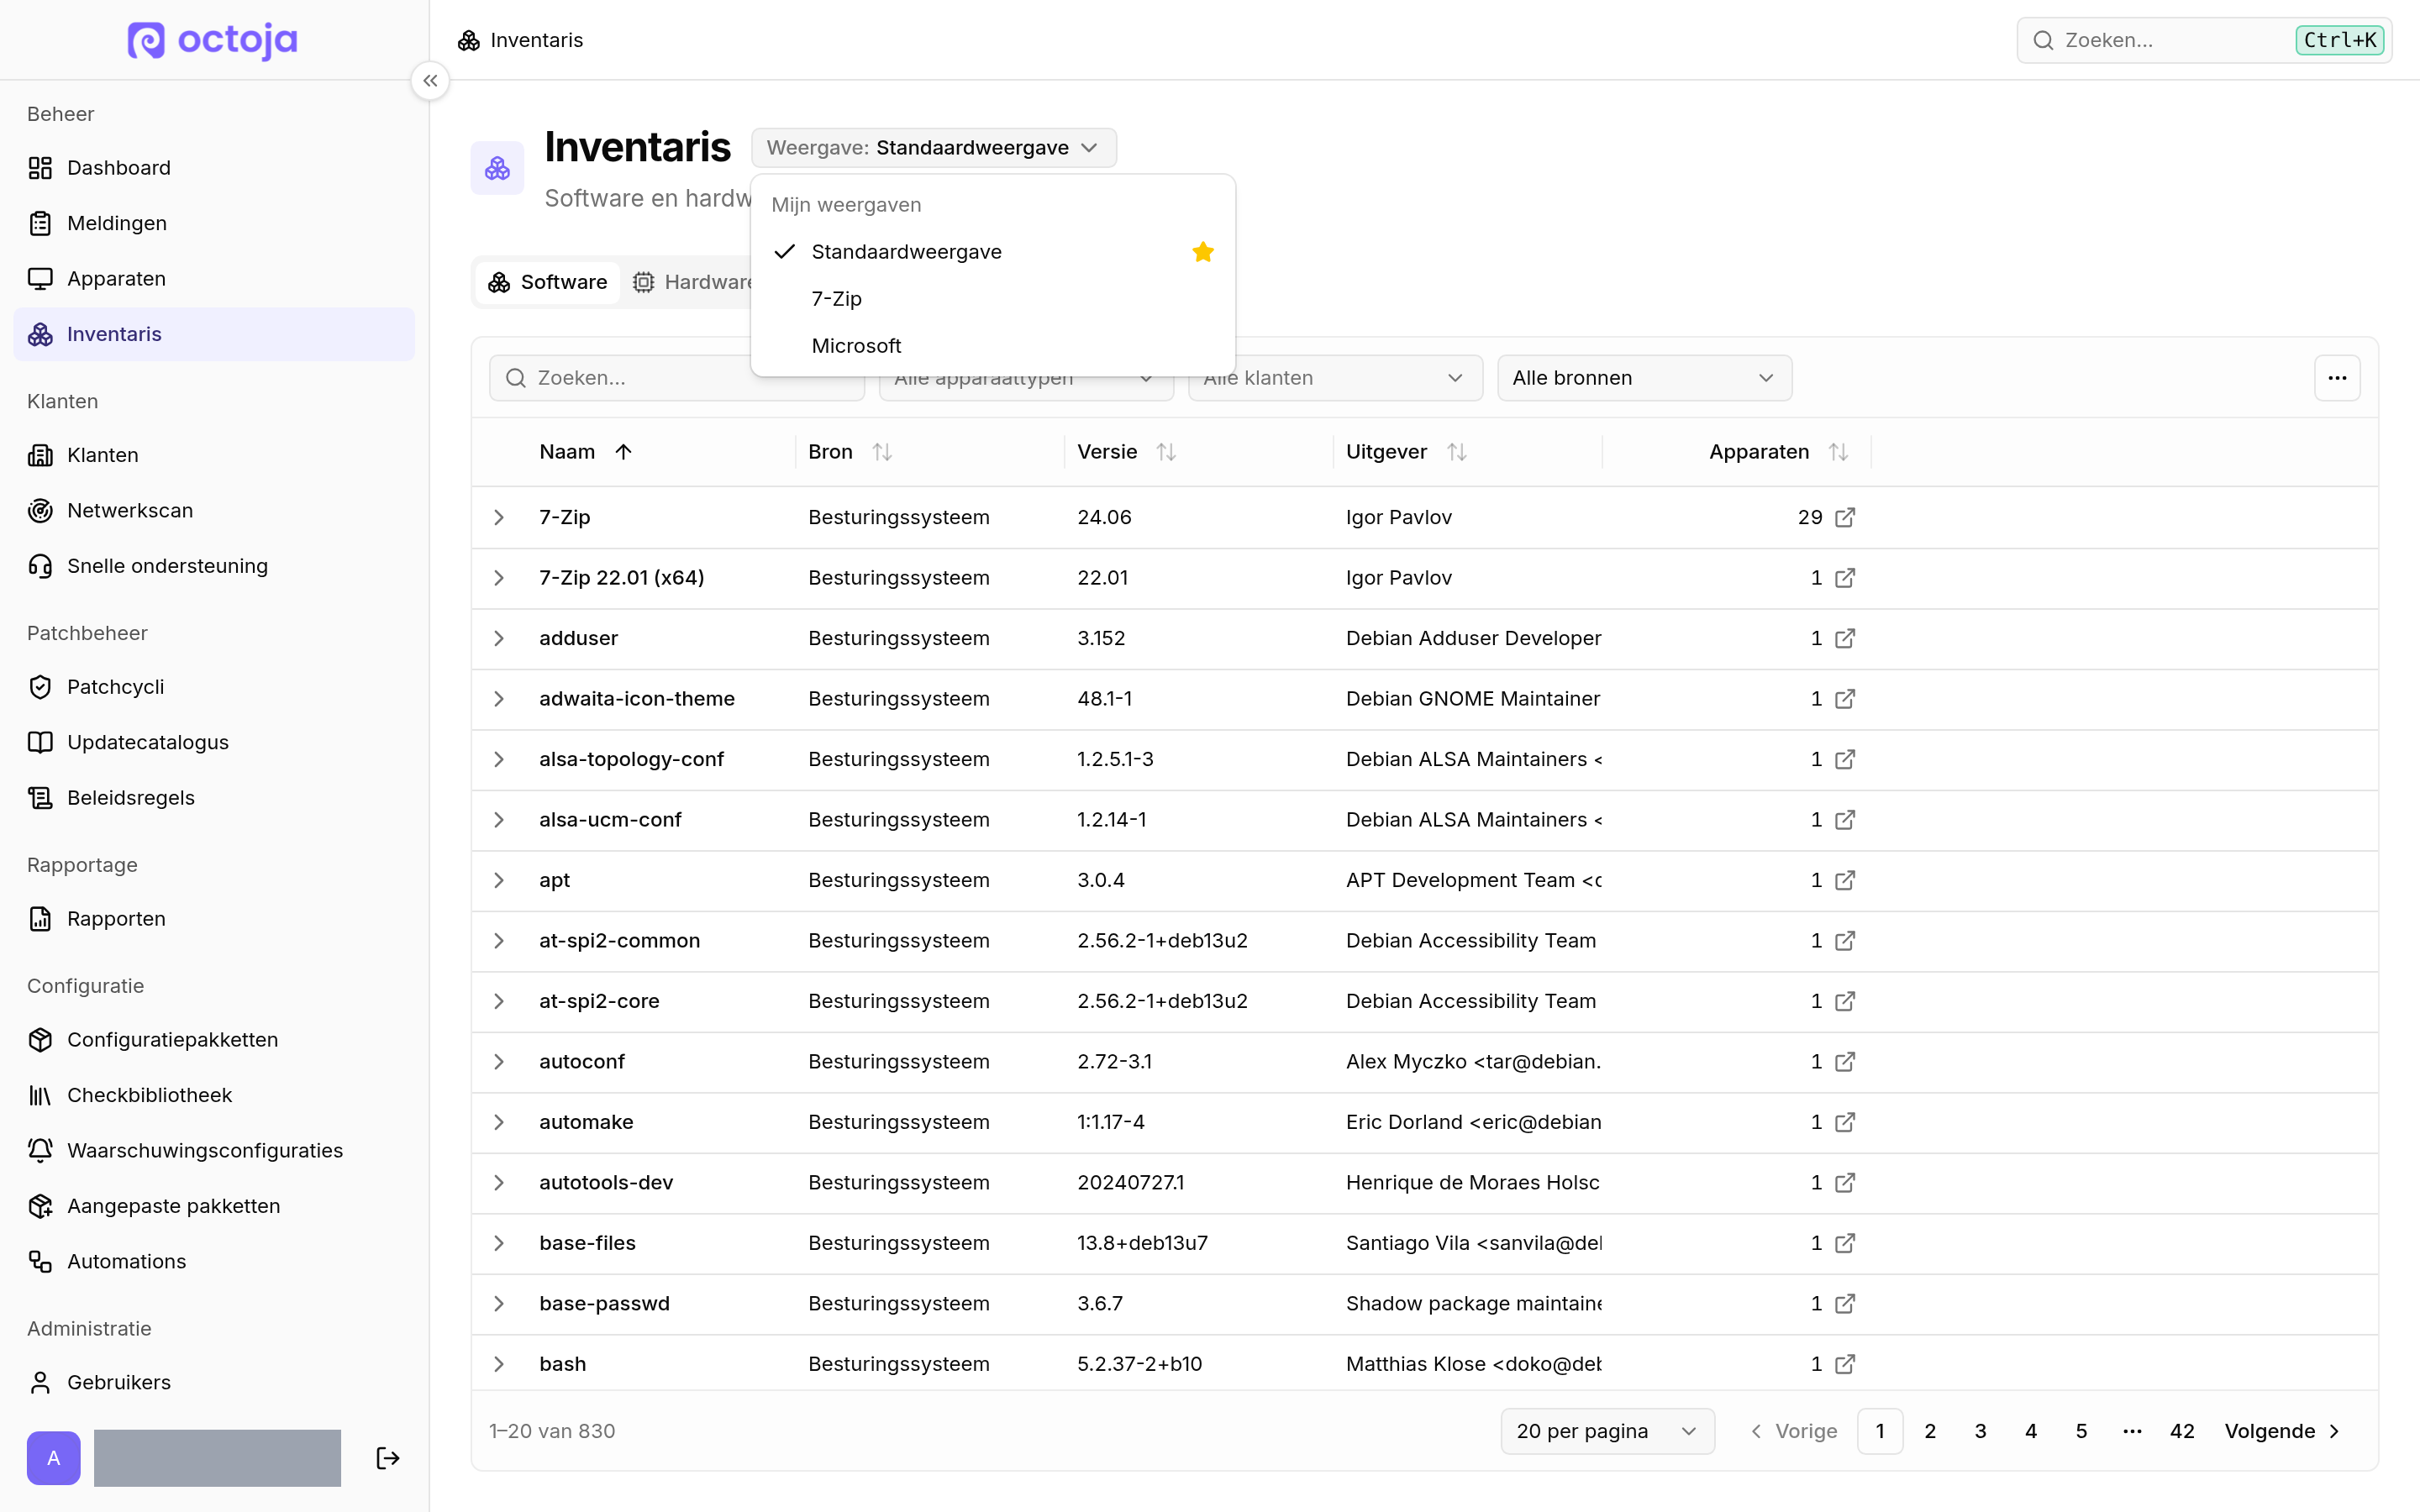
Opgeslagen weergaven in de inventaris — Op de tabbladen „Software”, „Hardware”, „Services” en „Tags” onder „Inventaris” sla je filters, sortering, kolommen en paginagrootte op als benoemde weergave, stel je een standaardweergave in en deel je weergaven via een link. Elk tabblad heeft eigen weergaven, en de keuze staat net als in de apparatenlijst naast de kop. Meer lezen
Meldingen
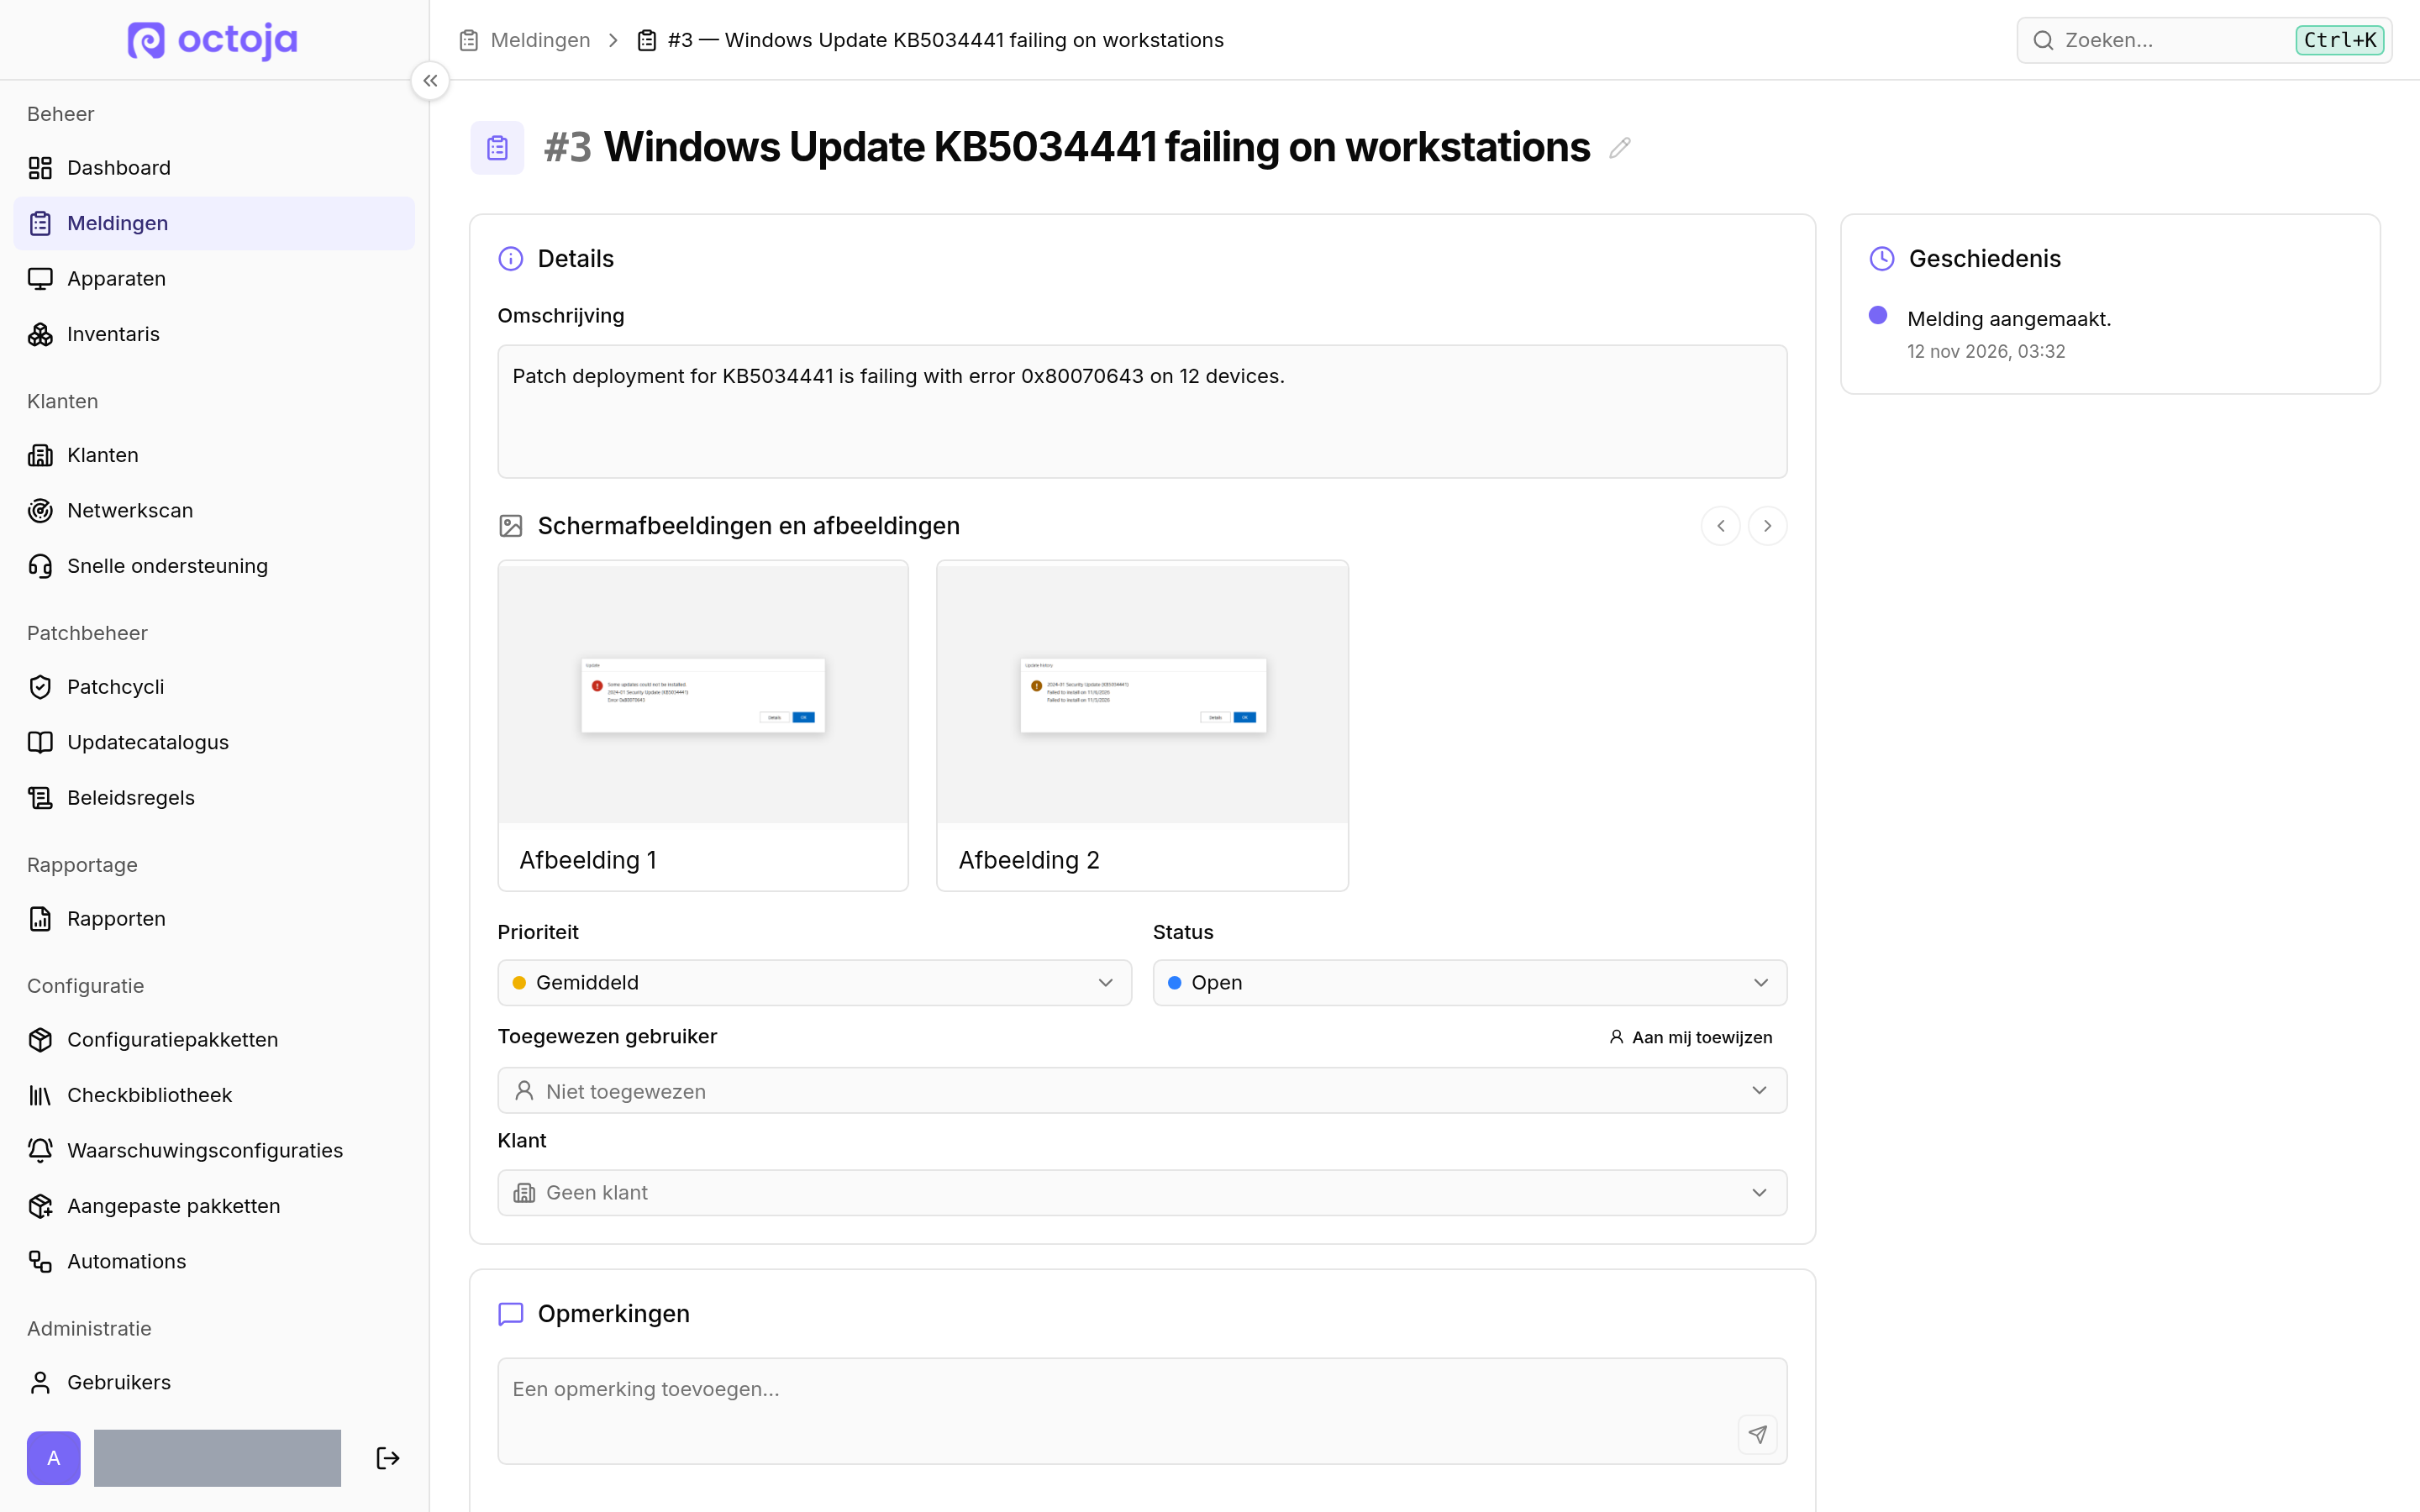
Schermafbeeldingen in meldingen — Eindgebruikers kunnen met „Schermafbeelding maken” een schermgebied of met „Afbeelding uploaden” een afbeelding toevoegen wanneer ze in het agentvenster een melding aanmaken. Technici vinden de bijlagen in de melding onder „Schermafbeeldingen en afbeeldingen”, met een vergrote weergave om doorheen te bladeren.
Instellingen & toegang
Agentbranding per klant — Onder „Brandingbereik” kun je productnaam, kleuren, logo en pictogram van de agent voor één klant overschrijven. Lege velden nemen de „Instantiewaarden” over.
Licentiepagina — De nieuwe pagina „Licentie” in de instellingen toont je licentiestatus, je contactpersoon bij de distributeur en het apparaatgebruik van de lopende maand per klant, vergeleken met de vorige maand. Tijdens een proefperiode staan de resterende dagen in de bovenbalk.
Uitgaand IP-adres — Beheerders vinden het huidige bron-IP van hun instantie onder „Uitgaand IP-adres”, om het toe te staan in firewalls vóór integraties, webhooks of mailservers. Hetzelfde adres is als platte tekst beschikbaar op /api/ip voor automatische import.
Notities bij supportsessies en TANSS-export (Bèta) — Beheerders kunnen „Notities bij supportsessies verplichten” inschakelen. Is de bètafunctie „TANSS-tijdsynchronisatie” ingeschakeld, dan worden afgeronde supportsessies van gekoppelde technici naar TANSS geëxporteerd, ook als de klant niet aan een TANSS-bedrijf is gekoppeld of er geen TANSS-apparaat is gekoppeld, bijvoorbeeld bij snelle ondersteuning.
Claude met één klik verbinden — Onder „Instellingen → MCP-clients → MCP-client toevoegen” opent „Toevoegen aan Claude” Claude met de octoja-server al ingevuld; je controleert de gegevens en bevestigt ze in Claude. Meer lezen
Verbeterd
Juiste resultaten na een herstart — Updates die op een herstart wachten, worden weergegeven als „Wacht op herstart” en krijgen hun werkelijke resultaat zodra het apparaat opnieuw is opgestart. Patchuitvoeringen eindigen met het onderhoudsvenster.
Up-to-date-status voor Windows en macOS — Apparaten zonder openstaande updates verschijnen op het dashboard en in de apparatenlijst als up-to-date. Het aantal openstaande updates verschijnt bij Windows- en macOS-apparaten.
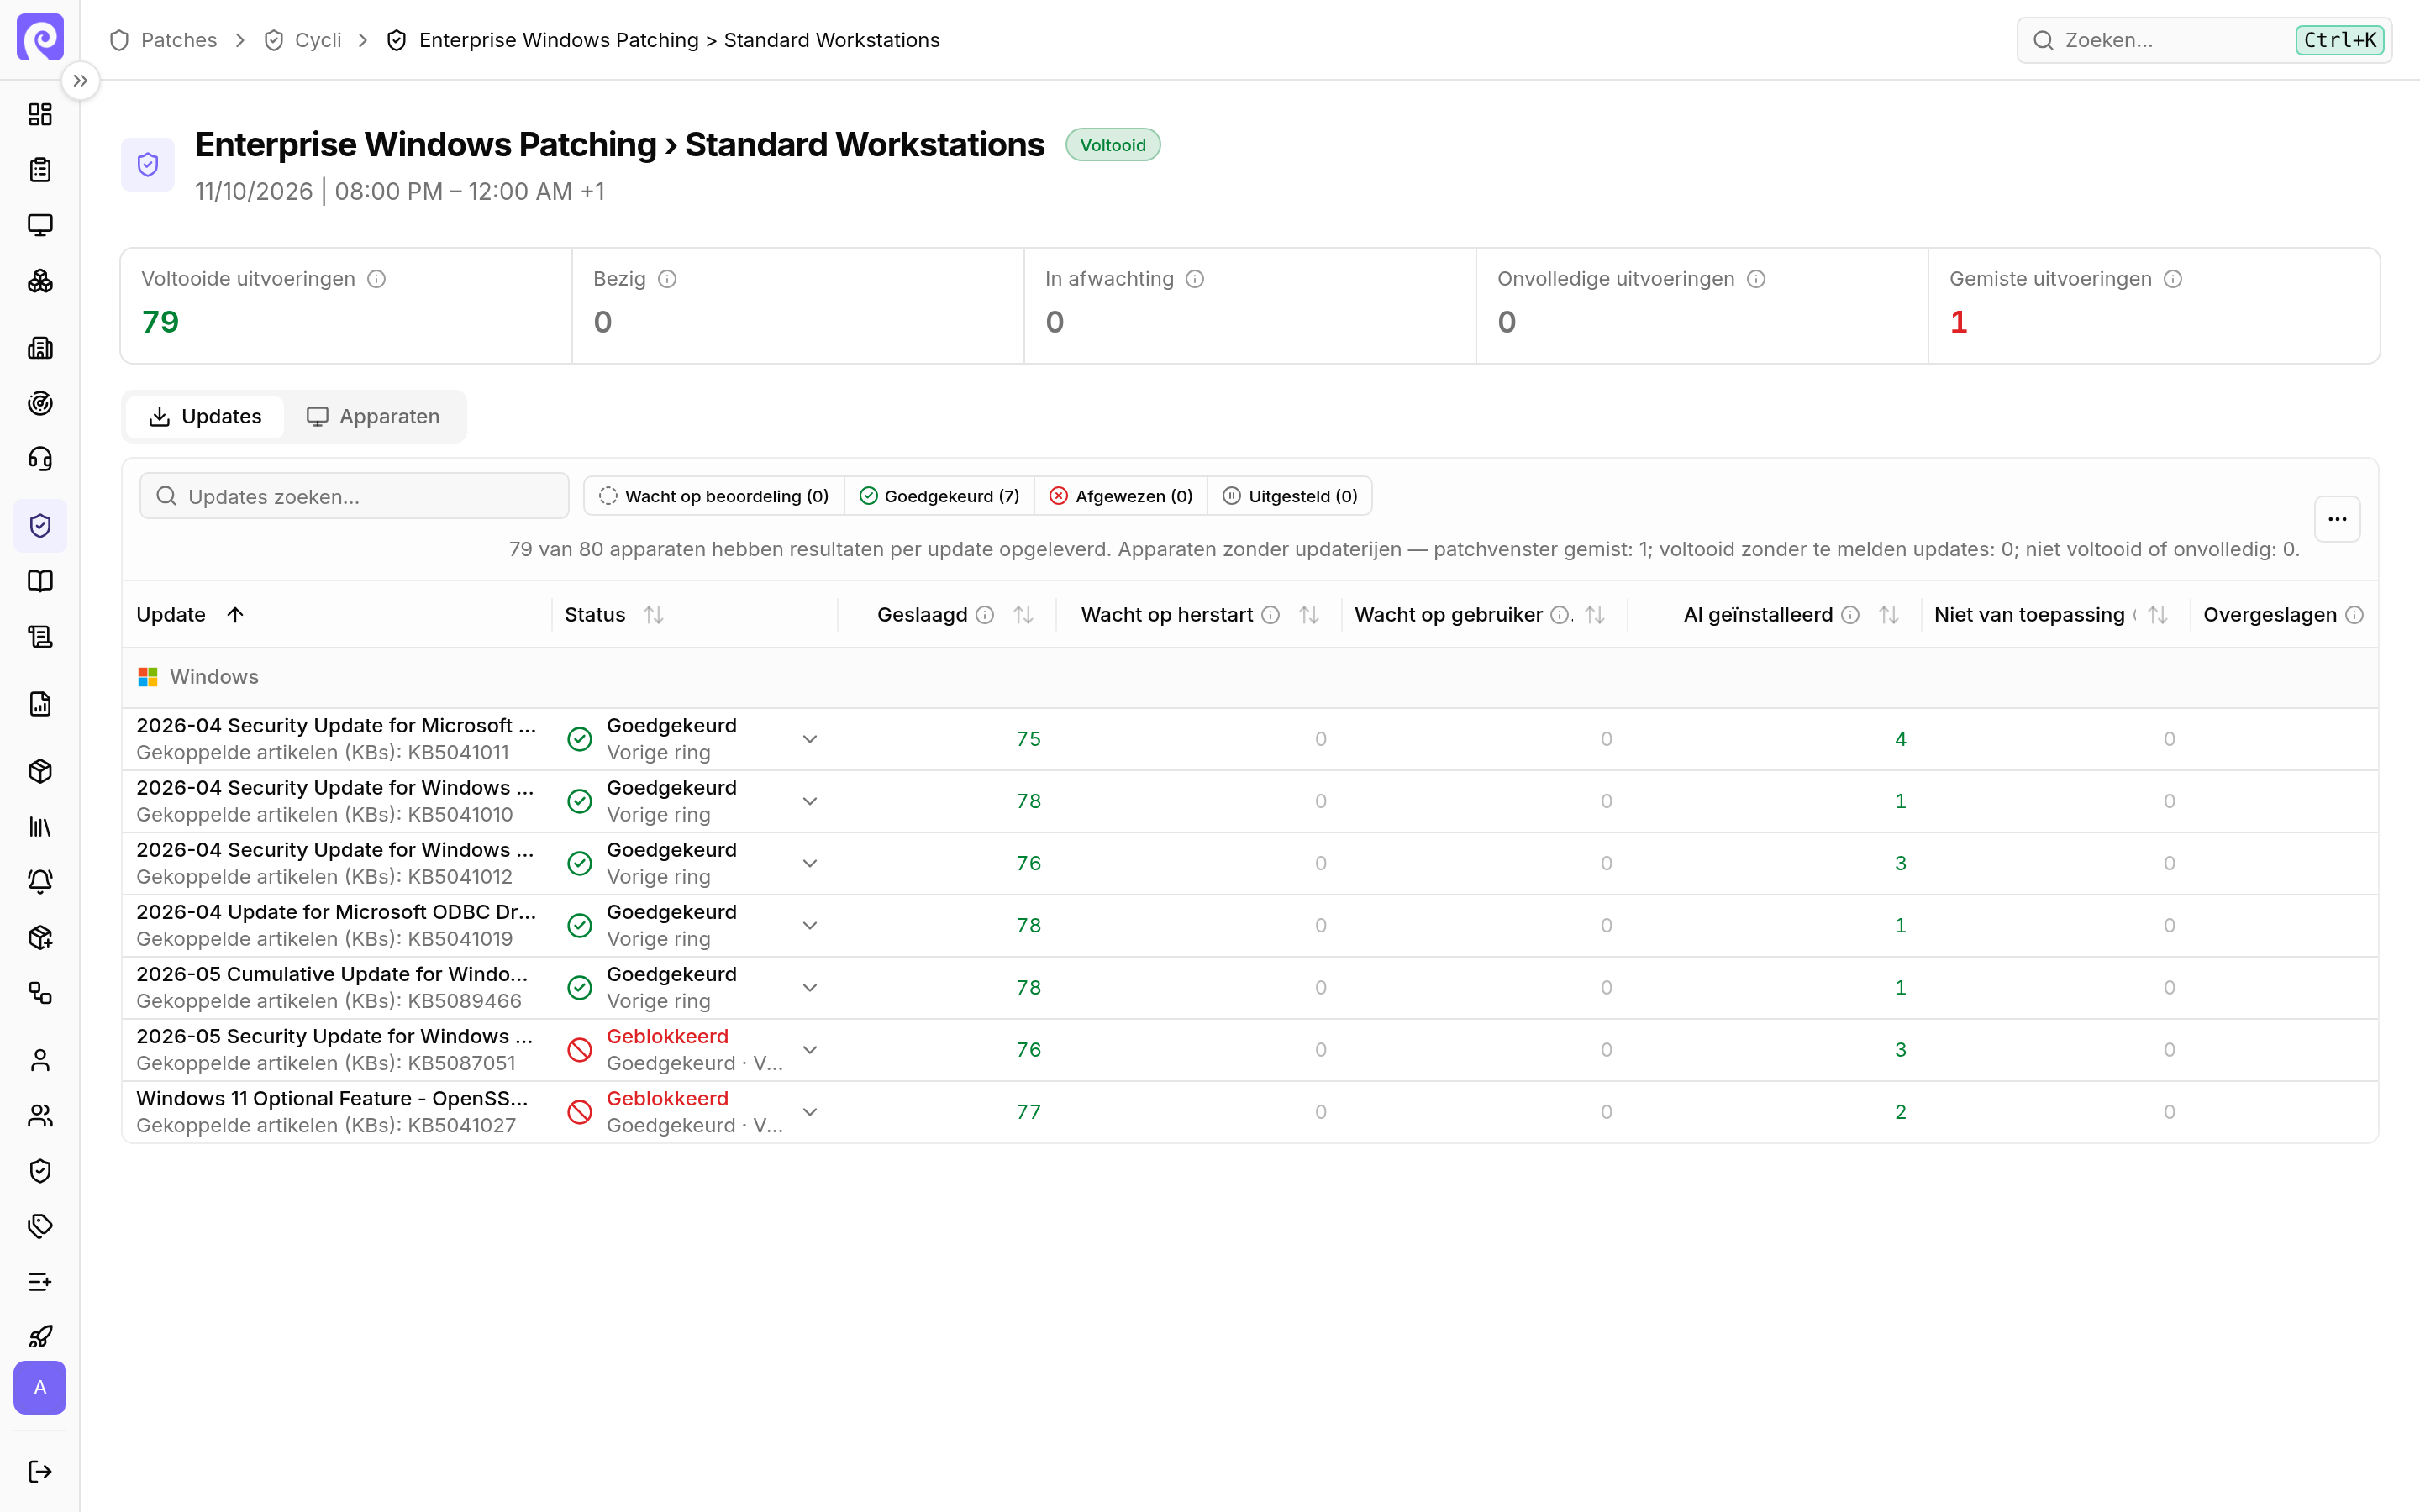
Volledige resultaten en zoeken in de patchcyclus — Het tabblad „Updates” van een patchcyclus telt ook apparaten waarop een goedgekeurde update al was geïnstalleerd of niet van toepassing was, en toont „Overgeslagen”, „Al geïnstalleerd” en „Niet van toepassing” standaard; in een al opgeslagen weergave van de tabel schakel je deze kolommen zelf in. Via „Updates zoeken…” vind je updates op titel, update-ID of KB-nummer, en op het tabblad „Apparaten” toont elk apparaat al zijn updateresultaten.
Defender-updates blijven bij Defender — Het patchbeheer laat de Defender-updates KB2267602 (beveiligingsinformatie) en KB4052623 (antimalwareplatform) over aan Defender, dat ze zelf installeert: ze verschijnen niet in nieuwe patchcycli, in de „Updatecatalogus” of in de check „Systeemupdates” en tellen niet mee voor de naleving. Globale goedkeuringen en beslissingen in conceptcycli voor deze twee updates verwijdert octoja; afgeronde cycli behouden ze als geschiedenis. Alle overige definitie-updates, zoals de update van de app Windows-beveiliging, toont de „Updatecatalogus” altijd.
Opnieuw verbinden en trage verbindingen — Na een korte verbindingsonderbreking toont het externe bureaublad „Opnieuw verbinden” en opent het de sessie vanzelf weer. Op trage lijnen tot ongeveer 256 kbit/s past octoja de framesnelheid aan en houdt de sessie verbonden.
Toelichting bij apparaten zonder monitor — Is op een Windows-apparaat geen monitor aangesloten, dan legt de viewer uit waarom het scherm zwart kan blijven en hoe je dat oplost.
Terminal, bestandsverkenner en venstertitels — De externe terminal heeft een werkbalk waarmee je andere shells start, waaronder „Shell als gebruiker”, en een zoekfunctie met navigatie tussen treffers en markering. Bestandsverkenner: Een nieuwe actie „Bestandspad kopiëren” voor bestanden, mappen en stations, en de knop „Omhoog” in lege mappen. De venstertitels van de ondersteuning op afstand bevatten nu na de klantnaam ook de klantlocatie.
Melding voor extern bureaublad op Macs zonder hardware-encoder — Heeft een Mac geen hardwarematige video-encoder, meestal een VM zonder GPU-versnelling, dan meldt het externe bureaublad met de actuele agent dat het op deze Mac niet wordt ondersteund; ontbreekt het onderdeel voor schermopname, dan zegt de melding dat apart. De melding is in het Engels.
Wachten op offline apparaten — Met de schakelaar „Wachten op offline apparaten” wacht elke uitvoering van een automatisering tot het apparaat online komt in plaats van het over te slaan, en wel gedurende een „Wachttijd in dagen” van 1 tot 100. In het dialoogvenster „Actie uitvoeren of plannen” biedt „Als het apparaat offline is” de keuze „Uitvoeren zodra het online is”.
PowerShell-versie kiezen — Bij aangepaste checks, scriptstappen in automatiseringen en eenmalige scriptuitvoeringen kies je onder „PowerShell-versie” tussen Windows PowerShell 5.1 en PowerShell 7. PowerShell 7 wordt automatisch geïnstalleerd op apparaten waarop het ontbreekt, en bestaande scripts behouden hun huidige gedrag.
Lopende stap annuleren — Als je een automatiseringsuitvoering annuleert, wordt de lopende stap gestopt voor zover het apparaat dat ondersteunt, en weergegeven als „Geannuleerd”. Reeds doorgevoerde wijzigingen worden niet teruggedraaid.
Afbeeldingen en links in gebruikersnotificaties — Notificaties en vragen aan de gebruiker kunnen via „Afbeelding invoegen” afbeeldingen van een webadres tonen en naar telefoonnummers en e-mailadressen linken. Links gedragen zich in aangepaste velden van het type Markdown op dezelfde manier. Vereist de bijgewerkte agent op het apparaat.
BitLocker voor extra stations — De BitLocker-actie kan naast het systeemstation, of in plaats daarvan, geselecteerde gegevensstations versleutelen.
Pakketschema's, regelvoorwaarden en zoeken in acties — Configuratiepakketten tonen het effectieve schema van elke gekoppelde automatisering met de actie „Pakketschema wijzigen”, en de toegewezen automatiseringen van een apparaat vermelden het schema dat werkelijk geldt. De regeleditor heeft de velden „Klantnaam” en „Heeft locatietoewijzing”, en voorwaarden op aangepaste velden bieden invoer die bij het veldtype past, zoals ja of nee, de geconfigureerde opties, datums en getallen. De actielijst in de automatiseringseditor is alfabetisch gesorteerd en heeft een zoekveld, en veldlabels zijn aan hun invoervelden gekoppeld voor gebruik met toetsenbord en schermlezer.
Aangepaste velden in aangepaste pakketten — Pakketparameters en installatieargumenten kunnen aangepaste velden van apparaten en klanten gebruiken, zodat een waarde zoals een licentiesleutel per klant voor elk apparaat wordt ingevuld. In de lijst met configuratiepakketten heet de voormalige kolom „Implementaties” nu „Software-items”.
Nieuwe automatiseringen starten uitgeschakeld — Een nieuw aangemaakte automatisering blijft uitgeschakeld tot je haar inschakelt. Zo richt je haar rustig in voordat ze op apparaten draait.
Uitvoeringsgeschiedenis wordt 30 dagen bewaard — Voltooide uitvoeringen worden na 30 dagen verwijderd, en uitvoeringen waarin elke stap is overgeslagen of het apparaat offline was na 14 dagen. Tijdens de update worden voltooide uitvoeringen die ouder zijn dan 7 dagen eenmalig verwijderd. De details van een automatisering openen direct terwijl de geschiedenis laadt.
Duidelijkere opties voor offline apparaten in automatiseringen — In automatiseringsstappen heet de optie om af te breken onder „Als het apparaat offline is” en „Bij mislukking” overal „De automatisering stoppen”, en het overslaan van een offline apparaat „Deze stap overslaan en doorgaan”. Kies je voor overslaan, dan legt de stappeneditor uit dat latere stappen toch draaien en dat stappen die van het resultaat afhangen een voorwaarde op de uitvoer ervan nodig hebben.
Ingebouwde Windows-acties met Windows PowerShell 5.1 — De automatiseringsacties „BitLocker inschakelen”, „Browserextensies uitrollen”, „Gebruikersaccount aanmaken”, „Bitdefender-agent uitrollen” en „Lywand-agent garanderen” draaien altijd in Windows PowerShell 5.1 en gedragen zich daardoor op elk Windows-apparaat hetzelfde. „BitLocker inschakelen” houdt herstelwachtwoorden buiten de uitvoer van de stap; je vindt ze na de volgende inventarisatie op de apparaatpagina.
Bulkacties op het dashboard — Apparaten kun je op het dashboard selecteren en met dezelfde bulkacties bewerken als in de apparatenlijst, zodat een filter op checkresultaat direct een actie wordt.
Checkdetails op het dashboard — Beweeg de muis over een checkindicator om het resultaat te zien en de check opnieuw uit te voeren, een fout te bevestigen, een bevestiging te beëindigen of de check uit te schakelen, zonder het apparaat te openen. Is precies één check geselecteerd, dan wordt de korte resultaattekst ervan voor elk apparaat getoond en in de CSV-export opgenomen.
Filters — Het dashboard en de apparatenlijst herstellen je laatste filters, sortering en pagina wanneer je terugkomt, bijvoorbeeld na het openen van een apparaat. Apparaten, meldingen en updates gebruiken hetzelfde doorzoekbare filtermenu met verwijderbare chips. De apparatenlijst krijgt het filter „Patchbeleid” en in het locatiefilter de optie „Zonder locatie”.
Sorteren op elke kolom — Alle gegevenskolommen van de apparatenlijst zijn in beide richtingen te sorteren, de lijst is standaard op apparaatnaam gesorteerd, en namen worden gesorteerd ongeacht hoofdletters, kleine letters en umlauten. De apparatentabel op het dashboard heeft een sorteerbare kolom „Toestand”.
Energieacties in het apparaatmenu — „Apparaat opnieuw opstarten”, „Herstart plannen” en „Apparaat afsluiten” zijn beschikbaar in het kopmenu van apparaten die online zijn.
Accuconditie, grafische kaarten, AppX en npm in de inventaris — „Accuconditie” en „Acculading” zijn beschikbaar als optionele kolommen in de apparatenlijst, in de hardware-inventaris en in hardware-inventarisrapporten. Apparaten melden hun grafische kaarten en het toegewezen grafische geheugen onder „Grafische kaarten” in de apparaatdetails en in de hardware-inventaris, inclusief de CSV-export. Apparaten melden naast geïnstalleerde systeemsoftware ook AppX- en MSIX-apps en npm-pakketten, en het nieuwe filter „Bron” scheidt ze van elkaar.
Apparaten vinden op klantnaam — De zoekfunctie met Ctrl+K en de apparaatkiezers leveren ook de apparaten van een klant op wanneer je de naam van de klant intypt.
Klanten — Op de pagina van een klant opent een klik op een locatierij de apparatenlijst, gefilterd op die klant en locatie. De apparatenlijst heeft de optionele kolom „Klantreferentienr.” en de klantenlijst biedt optionele telkolommen per type netwerkapparaat; beide zijn opgenomen in de CSV-exports.
Apparatenlijst, apparaatlogboek en regels — De kolom „IP-adres” wordt bij nieuwe kolomindelingen standaard getoond, lange vermeldingen in het apparaatlogboek zijn uit te klappen, en de waarden voor „Lidmaatschap” in toewijzingsregels die voorheen „Azure AD” en „Hybride” heetten, heten nu net als in de apparatenlijst „Microsoft Entra” en „Microsoft Entra (Hybride)”.
Sneller dashboard bij een groot apparatenpark — De klantenboom en de apparaatzoekfunctie op het dashboard reageren sneller bij duizenden apparaten.
Weergavenamen in de apparatenlijst — De apparatenlijst toont in de kolom „Laatste gebruiker”, in de kaartweergave en in de CSV-export naast de gebruikersnaam van de laatst aangemelde gebruiker ook diens weergavenaam, als het apparaat die meldt.
TPM-versie in de inventaris — Op Windows toont de tegel „Moederbord” de TPM-versie van het apparaat, bijvoorbeeld „TPM: 2.0”; ook het detailvenster en de „Inventory History” vermelden die. De waarde verschijnt na de volgende inventarisatie met de actuele agent.
Volledige CSV-export van virtuele machines — De CSV-export van de VM's van een ESXi-host op het tabblad „Apparaatinfo” bevat alle details van de gasten: configuratie, status, uptime, schijven en netwerk, het aantal vCPU's los van het processorgebruik en het geconfigureerde naast het actuele geheugen, ongeacht of rijen zijn uitgeklapt. Hetzelfde geldt voor Hyper-V- en Proxmox-gasten met de bètafuncties „Hyper-V-beheer” en „Proxmox VE-hostbeheer”.
SNMP v1 — SNMP-checks, netwerkapparaten en op SNMP gebaseerde aangepaste checks bieden onder „SNMP-versie” naast v2c en v3 ook v1, voor apparaten die alleen op SNMP v1 antwoorden.
Checkbibliotheek en editor voor aangepaste checks — „Check voor mij verbergen” verwijdert een check uit je eigen checkbibliotheek en uit de dialoogvensters „Check toevoegen”, en „Verborgen checks tonen” haalt ze weer in beeld. De kaarten van de bibliotheek gedragen zich met muis en toetsenbord hetzelfde, en de kop van de editor toont alleen de gegevens die je nodig hebt om te bewerken.
Checks vinden op beschrijving en bron — Bij het toevoegen van een check aan een apparaat of configuratiepakket vindt de zoekfunctie checks ook op hun beschrijving. Onder „Filters” beperk je de lijst op „Bron”, bijvoorbeeld „Alleen aangepaste checks”, en op „Platforms”.
Herstelmeldingen — Meldingsgroepen voor sms en WhatsApp hebben de nieuwe optie „Herstelmelding versturen”, die standaard uit staat en een bericht stuurt wanneer een alarm eindigt. E-mails, Teams-berichten, pushmeldingen en webhooks melden nu „Alarm opgelost” in plaats van „Check hersteld” of „Hersteld”, en ticketopmerkingen vermelden dat niet meer wordt voldaan aan de geconfigureerde alarmvoorwaarde, omdat een check een alarmregel kan verlaten terwijl hij nog de status „Waarschuwing” heeft.
Offline-alarmen bij massale verbindingsonderbrekingen — Verbreken veel agents vanaf minstens drie verschillende internetaansluitingen binnen 15 seconden de verbinding, bijvoorbeeld bij een netwerkstoring, dan houdt octoja de offlinemeldingen van deze apparaten vijf minuten tegen; apparaten die daarna nog offline zijn, alarmeren zoals gewoonlijk. Valt slechts één locatie uit, dan alarmeren de apparaten daar na de normale wachttijd. Deze wachttijd na een verbindingsonderbreking is 60 seconden (voorheen 30 seconden), zodat een agent eerst opnieuw verbinding kan maken.
Beter verstaanbare alarmoproepen — Telefoonoproepen voor alarmen lezen het alarm voor in korte zinnen met pauzes, noemen klant, locatie, apparaat en check en herhalen het bericht één keer. Stem en taal volgen de taal in het octoja-profiel van de ontvanger; is daar geen taal opgeslagen, dan is de oproep in het Engels.
Rapportplanningen — Elke ontvangersgroep van een rapportplanning heeft een eigen periode: „Afgelopen 30 dagen”, „Huidige maand”, „Vorige maand” of „Volledige periode”. Voorbeeldweergaven en nieuwe groepen starten met „Afgelopen 30 dagen”. „Klanten toevoegen” voegt in één stap een willekeurig aantal klanten aan een rapportplanning toe, elk met het bijbehorende contact-e-mailadres, en de ontvangers beheer je in een doorzoekbare tabel.
Beschikbaarheidsrapport — Het ingebouwde SLA-rapport heet nu „Beschikbaarheidsrapport” en is uitsluitend gebaseerd op de online- en offlinegeschiedenis van de apparaten. Net als andere rapporten met SLA-incidenten laadt het ook bij grote apparatenparken en lange periodes sneller.
Software, checkresultaten en patchstatus in rapporten — De softwarewidget biedt de „Toepassingsselectie” met „Top 50” of „Alle”, ingebouwde rapporten zijn met het apparaatfilter te beperken, en de widget „Check-resultaten (tabel)” toont bij elk apparaat de klant. Het rapport over de huidige patchstatus vermeldt „Geïnstalleerd, wacht op herstart” en „Voorbereid, wacht op installatie door de gebruiker” als aparte groepen, zodat je ziet waar alleen nog een herstart of de gebruiker nodig is.
Volledig patchprestatiebewijs — Rapporten met patchactiviteiten, zoals het „Patchprestatiebewijs”, bevatten standaard alle overeenkomende items, ook in de pdf en voorbij 1.000 rijen; een rijlimiet geldt alleen als je „Alle overeenkomende items opnemen (zonder rijlimiet)” uitschakelt. Met het filter „Installatieresultaat” beperk je een rapport bijvoorbeeld tot geslaagde of mislukte installaties. Het meegeleverde „Patchprestatiebewijs” toont geslaagde installaties; eigen sjablonen behouden hun filters.
TANSS — De nieuwe „TANSS-apparaatklassekoppeling” bepaalt of een octoja-apparaattype als server, pc of randapparaat wordt aangemaakt, en NAS-, ESXi- en vCenter-apparaten zijn nu standaard server. Het importeren van klanten uit TANSS vult bovendien de referentie en het adres in.
woasi — Locaties worden naar woasi verzonden, ook nieuwe en hernoemde, en tickets bevatten de resultaattekst van de check. De webhookgegevens bij alarmen bevatten daarnaast de ID en naam van de klantlocatie.
Bitdefender, NovaStor en DocBee — Bitdefender: De bedrijfskiezer toont ook GravityZone-bedrijven die in bedrijfsmappen zijn georganiseerd. NovaStor: Back-ups uit NovaStor DataCenter worden aan apparaten gekoppeld via de unieke ID van de client, zodat ook hernoemde clients gekoppeld blijven. DocBee: Het dialoogvenster toont altijd dat de basis-URL op /restApi moet eindigen, leveringen van herstelmeldingen tonen het DocBee-ticketnummer, en een ontbrekend recht voor externe berichten wordt uitgelegd.
Integraties blijven actief bij leveringsfouten — Ticketsystemen, e-mail, Microsoft Teams, woasi en webhooks blijven actief, ook als leveringen herhaaldelijk mislukken: bij tijdelijke fouten probeert octoja elk alarm tot zeven keer te leveren, en naar woasi en webhooks stuurt het bij de volgende uurlijkse uitvoering alle inventariswijzigingen sinds de laatste geslaagde overdracht. Een integratie die al is uitgeschakeld, blijft uitgeschakeld tot je haar weer inschakelt; alarmen die in die tijd zijn overgeslagen, levert octoja niet na. Meer lezen
Uitrol via Group Policy met opstartscript — De pagina voor agent-uitrol raadt „Group Policy (script, voorkeur)” aan met een kant-en-klaar script en „Script downloaden (.ps1)”. De MSI-methode blijft beschikbaar als „Group Policy (MSI, verouderd)”.
Snelle installatie op Windows — Het script van de snelle installatie controleert het aanmeldtoken vooraf en meldt een ongeldig, verlopen of ingetrokken token voordat het iets installeert. Met -Force vervangt het een bestaande agentinstallatie in één stap, waarbij het apparaat zijn identiteit behoudt.
Agent herstelt zichzelf en ruimt op — De agent detecteert bij zijn regelmatige updatecontrole ontbrekende of gewijzigde programmabestanden, ook die van zijn opstartcomponent, en herstelt ze; elke reparatie verschijnt als waarschuwing op het tabblad „Logs” van het apparaat. De agent verwijdert zijn eigen logbestanden na 14 dagen, updates van zijn opstartcomponent worden nu in het apparaatlogboek vastgelegd, en agentlogs tot 500 MB (voorheen 50 MB) kun je vanuit octoja naar support sturen.
Recht voor Lywand-gegevens — Het nieuwe recht „Lywand-informatie bekijken” bepaalt wie Lywand-scores en kwetsbaarheden bij apparaten, klanten en in rapporten ziet. Beheerdersgroepen krijgen het automatisch, ken het dus toe aan elke andere groep die de toegang moet behouden.
Bètafuncties tot groepen beperken — Het nieuwe recht „Bètafuncties gebruiken” bepaalt wie ingeschakelde bètafuncties ziet. Bestaande groepen behouden het.
Duidelijk afgebakende toegangsrechten — De pagina met waarschuwingsconfiguraties is gekoppeld aan de machtiging om waarschuwingsconfiguraties te beheren. Gebruikers die tot bepaalde klanten zijn beperkt, koppelen elk aanmeldtoken en elke link voor snelle ondersteuning bij het aanmaken aan een van hun klanten. Voor apparaten waarvoor meldingen zijn uitgeschakeld, neemt octoja geen nieuwe meldingen aan.
Nauwkeurigere MCP-tools — Heeft een toolargument de verkeerde vorm, dan noemt de fout het veld en het verwachte type, en updatetools controleren elk veld voordat ze iets opslaan. De tool die een bestandsarchief van een apparaat voorbereidt, is gemarkeerd als schrijvende actie, zodat MCP-clients die behandelen zoals elke andere schrijvende actie.
Netwerkscan (Bèta) — Scanner, scaninterval en automatisch toevoegen worden alleen nog beheerd op de pagina „Netwerkscan”
Opgelost
Goedkeuring op basis van leeftijd en macOS-updates — Updates zonder gemelde releasedatum, waaronder alle macOS-updates, beginnen hun wachttijd zodra octoja ze voor het eerst ziet. macOS-updates die een herstart nodig hebben, worden voorbereid en aan de gebruiker overgedragen om ze in Software-update af te ronden. Tot de gebruiker ze afrondt, toont octoja ze als „Wacht op gebruiker”.
Windows Update-pagina op apparaten met patchbeheer — Op Windows-apparaten onder een patchbeleid opent de pagina „Windows Update” in de Windows-instellingen; octoja houdt updates uitsluitend via het Windows-beleid tegen. Zoeken naar updates en het onderbreken van updates zijn daar altijd geblokkeerd, ook als „Windows Update-interface uitschakelen” uit staat; deze optie verbergt daarnaast de pagina en de meldingen. Dit geldt met de actuele agent.
Beslissingen in de patchcyclus intrekken — Trek je in een patchcyclus een eigen goedkeuring of afwijzing in met „Handmatige goedkeuring intrekken” of „Handmatige afwijzing intrekken”, dan geldt de beslissing die het laatst in een eerdere cyclus van dezelfde ring is genomen; is die er niet, dan geldt het patchbeleid. De beslissingsbron vermeldt dan wie de handmatige beslissing wanneer heeft ingetrokken.
Sessies van extern bureaublad op Windows — Sessies van extern bureaublad op Windows zijn robuuster bij bureaubladwisselingen, bijvoorbeeld door UAC-prompts, en bij wijzigingen aan de monitoren. Verdwijnt de monitor die je bekijkt, dan gaat de sessie verder op het primaire beeldscherm, en de monitorselectie blijft actueel.
Extern bureaublad op Windows: beeld, invoer en achtergrond — Het beeld doorstaat korte netwerkhaperingen, „Klembord typen” wacht tot een even bezette doeltoepassing weer invoer accepteert, en geschaalde beeldschermen verschijnen in de beeldschermindeling op hun logische grootte. Het herstellen van de bureaubladachtergrond na een sessie is robuuster. Print Screen (verzonden met „Print Screen verzenden” of de fysieke toets) en Pause komen aan op het externe apparaat, zodat je toepassingen kunt gebruiken die op Print Screen reageren.
Plakken in RDP op volledig scherm en uploads na het aanmelden — „Plakken” in het externe bureaublad plakt de tekst ook in een RDP-sessie op volledig scherm die je op het externe Windows-apparaat hebt geopend. Upload je na het aanmelden op het Windows-aanmeldscherm bestanden met slepen en neerzetten, dan komen ze in de map Downloads van de aangemelde gebruiker terecht. Beide gelden met de actuele agent.
Agentinstallatie via Group Policy en op Windows Server 2016 — Start de agentservice bij het opstarten ongewoon traag, bijvoorbeeld op domeincontrollers, dan blijft een via Group Policy uitgerolde installatie behouden, en de uitrolinstructies dekken ook domeincontrollers af. De agent-MSI installeert ook op servers die alleen .NET Framework 4.6.2 hebben. De snelle installatie is robuuster op apparaten met PostgreSQL.
macOS-agent — Het agentvenster start robuuster en laat de toetsenbordfocus bij jou. Privacyverzoeken verschijnen in „Privacy en beveiliging” onder één vermelding octoja Agent, die ook na agentupdates behouden blijft.
Herstartdetectie — Automatiseringen bij het opstarten en implementaties die één keer per opstart draaien, reageren uitsluitend op echte herstarts van het apparaat. Tijdcorrecties en herstarts van de agent activeren ze niet.
Serviceacties en herstartstappen — Heeft een service enkele minuten nodig om te starten, te stoppen of opnieuw te starten, dan wacht octoja tot vijf minuten, ook in automatiseringen. Staat er op een Windows-apparaat al een geplande herstart, dan vervangt een herstartstap die en start het apparaat opnieuw op; is een apparaat niet opnieuw opgestart, dan meldt de stap precies dat.
„BitLocker inschakelen” en „Browserextensies uitrollen” — „BitLocker inschakelen” schakelt de beveiliging zonder herstart ook in op systeemstations die Windows al zonder beveiligingsmechanismen heeft versleuteld, bijvoorbeeld via de apparaatversleuteling van Windows 11. Extra stations worden bij het starten van Windows automatisch ontgrendeld, waarvoor het systeemstation versleuteld moet zijn, en op virtuele schijven met thin provisioning versleutelt de stap alleen de gebruikte ruimte. „Browserextensies uitrollen” zet ook meerdere extensies afzonderlijk in het beleid van Chrome, Edge en Firefox. Meer lezen
Regelgebaseerde pakketten en aangepaste velden met meervoudige selectie in regels — Een nieuw geïnstalleerd apparaat krijgt zijn regelgebaseerde configuratiepakketten zodra de eerste inventaris is binnengekomen, en software-implementaties worden snel ingetrokken wanneer een apparaat niet meer aan de regel voldoet. Regelvoorwaarden op een aangepast veld met meervoudige selectie vergelijken elke geselecteerde waarde, en bestaande regelresultaten worden opnieuw berekend. Ingebouwde regelsjablonen waarbij een van meerdere waarden moet overeenkomen, worden als één enkele voorwaarde ingevoegd.
TOPdesk, IT Glue en Hudu — TOPdesk: De apparaatsynchronisatie vindt assets die al in TOPdesk bestaan, werkt ze bij en koppelt ze aan de juiste vestiging. IT Glue: Elk apparaat behoudt zijn eigen configuratie, ook bij placeholder-serienummers van de firmware. Hudu: De synchronisatie werkt assets bij in hun bestaande indeling, ook als die afwijkt van de indeling voor hun apparaattype.
Odoo 19 en woasi — Odoo 19: Een fout waardoor Odoo 19 het filter en de paginagrootte van klantopvragingen negeerde, is opgelost. woasi: De integratiepagina beschrijft dat octoja wijzigingen elk uur verstuurt vanaf het moment van verbinden.
Checkresultaten en tags — Waarden in checkresultaten behouden hun regeleinden, en bestaande tags kun je ook zonder het recht om tags aan te maken toewijzen.
„Inventarisatie starten” en rechten — Op de apparaatpagina is „Inventarisatie starten” alleen actief als je voor het apparaat de actie „Onderhoud uitvoeren” hebt; zonder die actie blijft de knop zichtbaar, maar uitgeschakeld.
CSV-exports en vertalingen — CSV-exports: Waarden die met formuletekens beginnen, komen als platte tekst in het bestand, zodat spreadsheetprogramma's ze niet als formule uitvoeren, en klantnamen met regeleinden blijven op één rij. Vertalingen: Terminologie gecorrigeerd en ontbrekende vertalingen in het Frans, Spaans en Italiaans aangevuld.
Snelle ondersteuning en netwerkscan (Bèta) — Het toestemmingsverzoek in de snelle ondersteuning noemt de technicus wanneer een sessie van extern bureaublad wordt geopend, en gebruikt via de nieuwe instelling „QuickSupport-pictogram” je merkpictogram. Netwerkscans gebruiken eerst de eigen SNMP-referenties van een bekend apparaat.
Checks
Check-updates worden onafhankelijk van de octoja-release uitgerold.
TP-Link-switch, TP-Link EAP en TP-Link-gateway — Drie nieuwe SNMP-checks voor TP-Link-apparaten uit de series JetStream en Omada: processor, geheugen en PoE-budget van switches, verbonden clients van access points en de interfaces van gateways.
Fujitsu iRMC-status — Nieuwe check voor de hardwarestatus van Fujitsu PRIMERGY-servers via iRMC: processors, geheugen, temperaturen, ventilatoren, voedingen, opslag en het systeemgebeurtenislogboek.
Windows-failovercluster — Nieuwe, alleen-lezen check voor clusterhosts die knooppunten, rollen, resources, de witness en het gebruik van de Cluster Shared Volumes bewaakt.
Huawei OceanStor Dorado V6 — Nieuwe SNMP-check voor hardwarestatus, opslagcapaciteit, processor- en geheugengebruik, temperaturen, geselecteerde poorten en LUN-latentie.
Adaptec RAID (SNMP) — Nieuwe check voor Adaptec-controllers, arrays, logische schijven, SMART en batterijen. RAID-status kan via de nieuwe instelling „Pad naar het StorCLI-programma” de status van Broadcom- en MegaRAID-controllers uitlezen.
PHP-kwetsbaarheden en Node.js-kwetsbaarheden — Twee nieuwe checks die PHP-installaties en Node.js-runtimes op Windows, Linux en macOS opsporen en versies melden die door bepaalde recente kwetsbaarheden zijn getroffen (twee PHP-CVE's en Node2Shell).
Apple Time Machine — Nieuwe check voor Macs die de leeftijd van de nieuwste voltooide Time Machine-back-up bewaakt; standaard waarschuwt hij na 24 uur en meldt hij na 48 uur kritiek. Lokale snapshots tellen niet mee, en een back-upschijf die even niet is aangesloten, veroorzaakt op zichzelf geen alarm. Meer lezen
HPE MSA — Nieuwe check voor HPE MSA-opslagsystemen via hun HTTPS-API: controllers, behuizingen, voedingen, ventilatoren, schijven, RAID-groepen inclusief rebuilds, pools, sensoren en controllerredundantie. Hij draait op een agent onder Windows, Linux of macOS en heeft alleen een MSA-gebruiker met leesrechten nodig; een zelfondertekend certificaat koppel je via de „SHA-256-certificaatvingerafdruk”. Meer lezen
Systeemupdates — De check gebruikt dezelfde Windows Update-zoekopdracht als de inventaris en de patchscan, zodat de aantallen openstaande updates overeenkomen, en slaat updateservices zoals de Microsoft Store over die geen Windows-updates aanbieden. Alle updatebronnen delen de termijn van de nieuwe instelling „Time-out voor Windows Update-zoekopdracht (seconden)”, standaard 900 seconden; bronnen die daarna nog openstaan, meldt de check als niet doorzocht. Checks waarin 300 seconden is opgeslagen, behouden die waarde; verhoog die indien nodig.
Servicestatus — De nieuwe instelling „Gestopte services starten” probeert elke gestopte bewaakte service één keer per uitvoering te starten. Een herstelde service wordt als waarschuwing gemeld, een mislukte start blijft kritiek.
Secure Boot-certificaten — De check meldt apparaten zonder geregistreerde Secure Boot-sleutels als „Secure Boot uitgeschakeld”, en de nieuwe optie „Ontbrekende certificaten alleen als waarschuwing bij uitgeschakelde Secure Boot” voorkomt dat apparaten met bewust uitgeschakelde Secure Boot kritiek blijven.
HP iLO — De geheugenresultaten vermelden elke module met slot, capaciteit en status, en query- of verbindingsproblemen worden apart van hardwarefouten gemeld. De resultaatdetails zijn vertaald in het Frans, Nederlands, Spaans en Italiaans.
MailStore (Server & SPE) — De check toont het licentiegebruik en waarschuwt met „Supporteinde en licentieverloop bewaken” voordat bij MailStore Server de support of een tijdelijke licentie afloopt. Hij wacht op query's die MailStore nog verwerkt en kan overweg met zeer grote aantallen archiveringsuitvoeringen.
Printer (SNMP) — De nieuwe instelling „Genegeerde verbruiksartikelen” sluit afzonderlijke verbruiksartikelen uit, zoals een tonerafvalbak. Alarmen bij een laag tonerniveau volgen je geconfigureerde drempelwaarden en houden er rekening mee of een printer in slaapstand of in de opwarmfase is. Met „Papiervoorraad bewaken” en „Papierstoringen bewaken” schakel je meldingen over weinig of geen papier en over papierstoringen afzonderlijk uit; beide staan standaard aan.
Synology Backup — Hyper Backup-taken blijven in orde terwijl hun USB-doel is uitgeworpen, en de optie „Hyper Backup-taken zonder ingeschakeld schema uitsluiten” voorkomt dat handmatige taken alarmen veroorzaken.
Microsoft Hyper-V-host — „Te negeren VM’s” accepteert jokertekenpatronen, en waarschuwingen over standaardopslagpaden gelden alleen voor paden die in gebruik zijn.
Antivirusstatus — Bij Bitdefender-producten voor consumenten herkent de check de actieve realtimebeveiliging, en WatchGuard Endpoint Security 360 wordt herkend op Windows Server.
Firewallstatus — De check leest de firewallstatus correct uit op macOS 15 en nieuwer, en beoordeelt het privéprofiel correct wanneer een groepsbeleid het instelt.
VSS-writer-status — Writers worden herkend op een Duitstalige Windows, en writers die tijdens een lopende back-up alleen maar wachten, gelden als normale toestand.
Veeam Backup & Replication en Veeam Backup Agent — Directe backup-copy-jobs zonder schema melden hun werkelijke sessieresultaat. „Veeam Backup & Replication” onderscheidt of de Veeam-PowerShell-module ontbreekt of door versie- of afhankelijkheidsproblemen niet kan worden geladen. „Veeam Backup Agent” toont bij waarschuwingen en fouten van een job de reden uit de Veeam-gebeurtenis in de details, in de geschiedenis en in de alarmtekst.
Voedingsstatus — De samenvatting noemt de reden voor een accuwaarschuwing en toont accuconditie, laadniveau en stroombron afzonderlijk.
QNAP NAS — De check wacht standaard 20 seconden op SNMP-antwoorden, zodat ook traag reagerende NAS-systemen hun waarden leveren. Met de nieuwe instelling „Time-out (ms)” pas je de limiet aan.
Garantiechecks — HP-garantie leest einddatums ook bij gelokaliseerde datumnotaties correct uit en houdt rekening met langer lopende Care Packs. Wortmann-garantie heeft de optionele instelling „Serienummer”.
Acronis Back-up en Acronis Cyber Protect Cloud — „Acronis Back-up” beoordeelt alleen voltooide back-ups, zodat een lopende back-up de leeftijd van de laatste back-up niet terugzet en de foutentelling niet beïnvloedt. „Acronis Cyber Protect Cloud” houdt ook rekening met Hyper-V-VM's die zonder agent worden geback-upt, zonder dat een host de beschermingsstatus van zijn VM's overneemt.
Synology NAS — Onder „Uitzonderingen voor volumebezettingsalarmen” sluit je afzonderlijke volumes, zoals een bewust vol iSCSI-volume, uit van bezettingsalarmen. De bezetting blijft zichtbaar, en de RAID-, hardware- en DSM-bewaking blijft actief.
VMware (ESXi / vCenter) — Onder „Drempels per datastore” stel je voor afzonderlijke datastores eigen grenzen in; de overige gebruiken de globale drempels (standaard 80/90 %). Met „Host-CPU en RAM bewaken” controleert de check ook de belasting van de hosts (standaard 80/95 %). Het overzicht vermeldt alle VM's met snapshots, ook onder de grenzen, zonder daarvoor te alarmeren.
ESET Security — Met „Melding 'Herstart aanbevolen' negeren” (standaard aan), „Melding 'Besturingssysteemupdates beschikbaar' negeren” en „Andere te negeren meldingen” bepaal je welke ESET-meldingen geen waarschuwing veroorzaken; een openstaande herstart alleen geeft daardoor ook in bestaande checks geen waarschuwing. Met de actuele agent draait de check altijd vanuit
C:\Program Files\octoja GmbH\data\checks\eset\1.0.951\Octo.Checks.Eset.exe, zodat dit pad, in ESET ingevoerd onder „Toegestane RMM-toepassingspaden”, ook na checkupdates geldt. Meer lezenSecurepoint Antivirus Pro en Sophos Antivirus — „Securepoint Antivirus Pro” verwerkt ook de melding van Securepoint dat een dreiging is opgeheven, zodat een oudere detectie daarna als afgehandeld geldt. „Sophos Antivirus” herkent bij recente Sophos-installaties die de File Scanner niet als Windows-service registreren, de File Scanner aan zijn proces.
Crashdetectie — De check herkent op Windows ook blauwe schermen die alleen Windows Foutrapportage meldt, en gebruikt daarbij het werkelijke tijdstip van de crash.
Bestandssysteemintegriteit — De check vraagt de status van elk volume rechtstreeks op bij Windows, ook op een niet-Engelstalige Windows, en meldt een volume dat niet kan worden opgevraagd met de Windows-foutcode, apart van schone en als defect gemarkeerde volumes. Met „Ontoegankelijke schijven overslaan” sla je schijven met geweigerde toegang over; ze blijven zichtbaar, en zijn alle schijven overgeslagen, dan meldt de check een waarschuwing.
Gebeurtenislogboek — Kan een geconfigureerd logboek niet worden opgevraagd, dan meldt de check een fout, ook als andere logboeken resultaten opleveren, want een onvolledig gecontroleerd logboek geldt niet als in orde.
Schijfaanwezigheid — Staat „Verwisselbare schijven meenemen” uit, zoals standaard, dan veroorzaakt een eerder bewaakte USB- of SD-schijf die ontbreekt geen alarm; ontbrekende interne schijven meldt de check zoals gewoonlijk. Is bij een eerder geregistreerde schijf het aansluittype niet bekend, dan blijft die bewaakt; sluit hem indien nodig uit onder „Goedgekeurde ontbrekende schijven”.
HTTP-inhoudscontrole — Onder „Aangepaste headers” voer je willekeurig veel headers in als sleutel en waarde, bijvoorbeeld
User-Agent, en inhoudsheaders zoalsContent-Typestuurt de check mee met het verzoek. Een opgeslagen waarde in een ongeldige indeling toont het formulier alleen-lezen, tot je die verwijdert en de headers opnieuw invoert.Meer checkcorrecties — Netwerkfirewall (appliance) meldt de processorbelasting van Sophos-firewalls, TERRA Server (Wortmann) vindt meetwaarden onder een secundaire behuizing, Arcserve UDP vermeldt naamloze knooppunten afzonderlijk, DFSR-achterstand behoudt zijn tellingen wanneer de uitvoer waarschuwingen bevat, Schijfaanwezigheid ondersteunt op Linux de uitvoer van nieuwere lsblk-versies, een vals alarm van WatchGuard EPDR onder Windows PowerShell 5.1 is opgelost, en CyberPower UPS/ATS/PDU is vertaald in het Spaans en Italiaans.