octoja v1.1.1013 — Codes QR, aperçu des correctifs et nouveaux moniteurs de sauvegarde
Points forts
- Codes QR des appareils — Un nouveau rapport crée pour chaque appareil une étiquette avec un code QR qui ouvre l'appareil dans octoja.
- Escalade dans le même ticket — Lorsqu'une alerte passe d'Avertissement à Critique, octoja met à jour le ticket déjà ouvert.
- Mises à jour bloquées en un coup d'œil — Les cycles de correctifs indiquent quels appareils n'ont que des mises à jour bloquées, et la liste des mises à jour d'un appareil masque par défaut les mises à jour bloquées.
- Maintenance à distance pour les anciens serveurs Windows — Le bureau à distance et le terminal fonctionnent aussi sous Windows Server 2012 R2.
- Six nouveaux moniteurs — Kopia Backup, Proxmox Backup Server, WithSecure Elements, Comparaison de dossiers, Mot-clé de journal et Modification de contenu web.
Nouveautés
- Escalade des alertes dans le même ticket — Lorsqu'une alerte sur la même cible de ticket passe d'Avertissement à Critique, octoja met à jour le ticket déjà ouvert. Un ticket ouvert dans octoja reçoit la priorité Critique et une entrée d'historique ; son titre, son statut et sa description restent tels qu'ils ont été modifiés en dernier. Les tickets PSA reçoivent une note d'escalade, et dans presque tous les systèmes de tickets leur priorité augmente aussi.
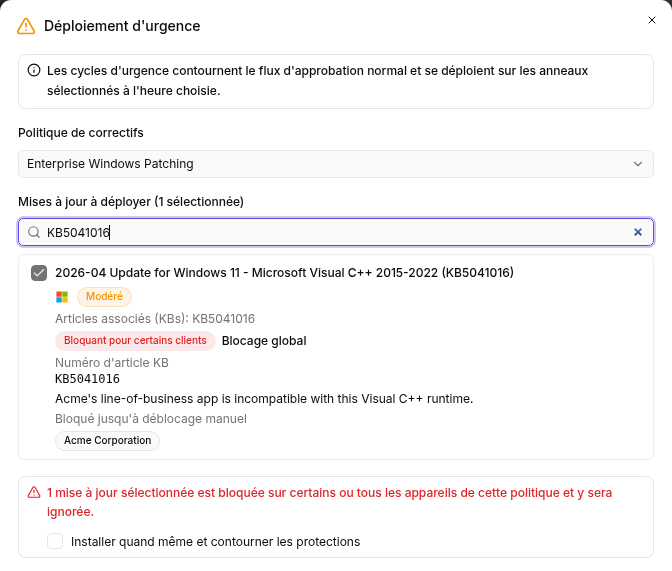
- Déploiement d'urgence malgré les protections — Un « Déploiement d'urgence » indique les mises à jour sélectionnées qu'une protection bloque et les installe avec « Installer quand même et contourner les protections ». Un blocage qui ne concerne que certains clients d'une politique apparaît comme « Partiellement bloqué », et sans contournement seuls les appareils de ces clients ignorent la mise à jour. Le contournement dans le cycle de correctifs ainsi que les installations individuelles et groupées sur les appareils peuvent passer outre ces blocages.
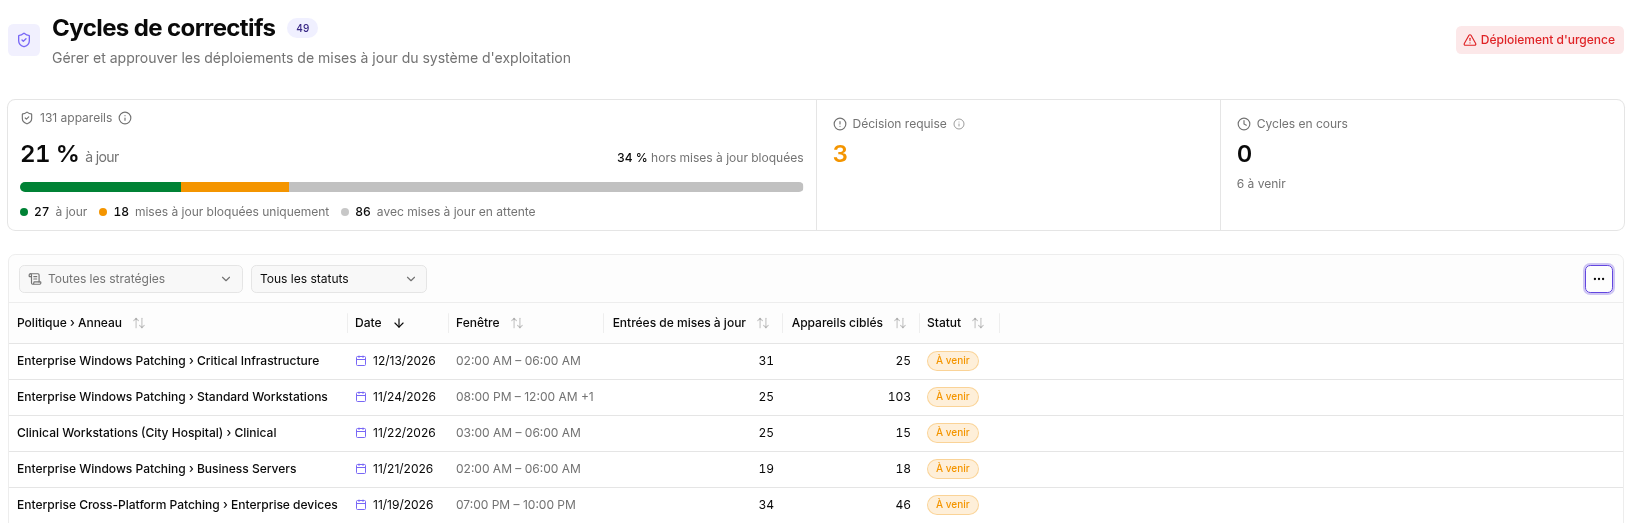
- Vue des appareils dans le cycle de correctifs — La vue d'ensemble d'un cycle de correctifs montre dans une barre combien d'appareils sont à jour, n'ont que des mises à jour bloquées ou attendent d'autres mises à jour. À côté de la part des appareils à jour figure la part « hors mises à jour bloquées ». Les colonnes du tableau des cycles s'appellent « Entrées de mises à jour » et « Appareils ciblés ».
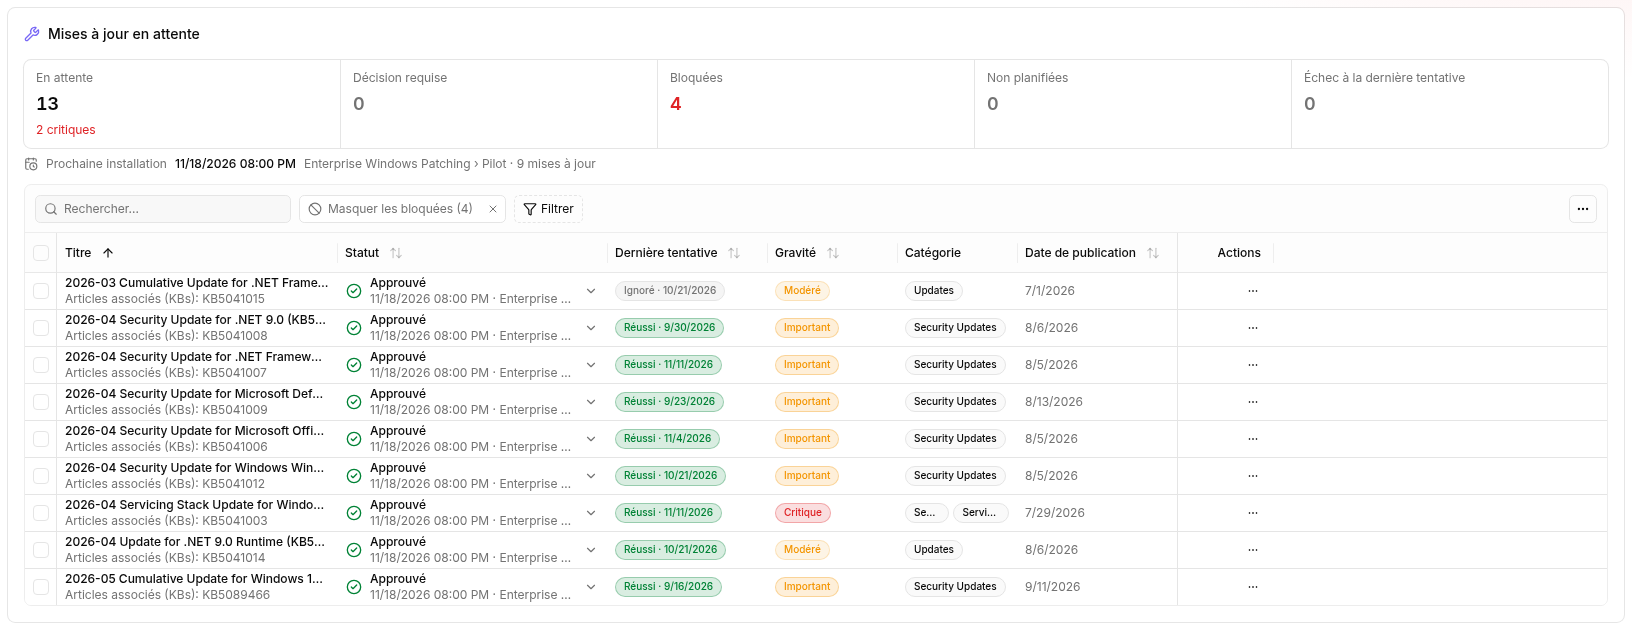
- Masquer et filtrer les mises à jour bloquées — Les mises à jour en attente d'un appareil masquent par défaut les mises à jour bloquées avec le filtre « Masquer les bloquées » ; retire-le pour les afficher. De nouveaux filtres « Gravité » et « Catégorie » affinent davantage la liste.
- Déconnecter les utilisateurs du domaine — Dans le tableau « Utilisateurs connectés / sessions » d'un appareil Windows, « Déconnecter l'utilisateur » déconnecte aussi les utilisateurs du domaine, par exemple sur les serveurs RDS et aussi pour les sessions déconnectées.
- Comptes utilisateurs, sessions et droits d'administration séparés — « Comptes utilisateurs locaux », « Utilisateurs connectés / sessions » et « Droits d’administration sur cet appareil » figurent dans des tableaux distincts, et les droits indiquent leur origine. Les actions de mot de passe, d'activation et de suppression ne s'appliquent qu'aux comptes locaux. Sur les contrôleurs de domaine, octoja n'affiche aucun compte local et renvoie vers Active Directory.
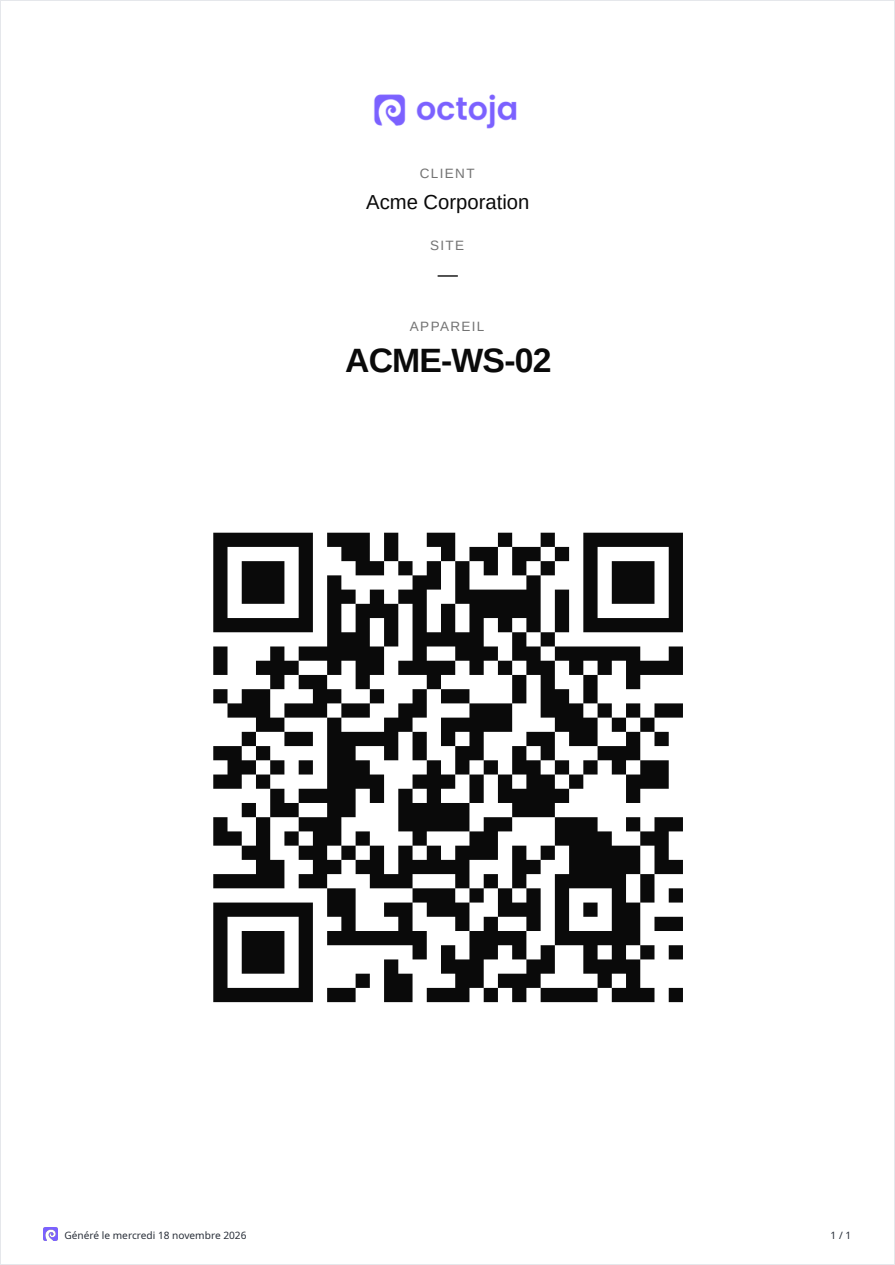
- Rapport « Codes QR des appareils » — Le nouveau rapport crée par appareil une page A4 avec un code QR qui ouvre l'appareil dans octoja, et le logo de ton image de marque. Tu le crées dans la liste des appareils avec « Télécharger les codes QR », sur un appareil avec « Télécharger le code QR » ou sous « Rapports » avec des filtres par client, site et appareil. Un rapport couvre jusqu'à 500 appareils, et les rapports planifiés nécessitent un domaine renseigné sous « Paramètres → Domaine personnalisé ».
- Ajuster les colonnes au contenu — Un double-clic sur le bord d'une colonne ajuste sa largeur au contenu de la page actuelle, et « Ajuster les colonnes au contenu » dans le menu des colonnes le fait pour toutes les colonnes. Les largeurs par défaut des tableaux sont adaptées à leur contenu ; les largeurs enregistrées restent jusqu'à ce que tu choisisses « Réinitialiser les colonnes ».
Améliorations
- Gestion des correctifs : désactivée sur l'agent — Si la gestion des correctifs est désactivée sur l'agent, octoja termine immédiatement l'exécution pour cet appareil et consigne « La gestion des correctifs est désactivée sur l'agent. » dans l'exécution et dans le journal de l'appareil. Cela nécessite l'agent à partir de la version 1.1.1013.
- Maintenance à distance sous les anciennes versions de Windows — Le bureau à distance fonctionne aussi sous Windows Server 2012 R2 et Windows 8.1, et sans H.264 matériel octoja choisit automatiquement un autre format vidéo. Le terminal, y compris avec « Shell en tant qu’utilisateur » et dans le « Support rapide », fonctionne sous les versions de Windows antérieures à Windows 10 1809 comme Server 2012 R2 et Server 2016 (x64).
- Maintenance à distance : presse-papiers après la fin de la session — Lorsqu'une session de maintenance à distance se termine, octoja vide le presse-papiers de l'appareil s'il contient encore du texte que tu as collé ; ce que l'utilisateur a copié depuis est conservé.
- Bureau de maintenance Windows (bêta) et indications de consentement — Le bureau de maintenance affiche les menus, les libellés et les polices de console en taille normale, aussi sur les écrans mis à l'échelle. Les techniciens disposant des autorisations « Bureau à distance » et « Terminal » sur l'appareil l'ouvrent sans demande de consentement, ce qui est consigné dans le journal de l'appareil. Dans la sélection de session, « Demande le consentement » signale chaque session pour laquelle l'utilisateur doit donner son accord, et « Verrouillée » uniquement les sessions utilisateur verrouillées.
- Tableaux : recherche pendant la saisie — La recherche dans les appareils, les tickets, les mises à jour de correctifs, les appareils concernés, les journaux, les saisies de temps et d'autres grands tableaux filtre pendant que tu tapes.
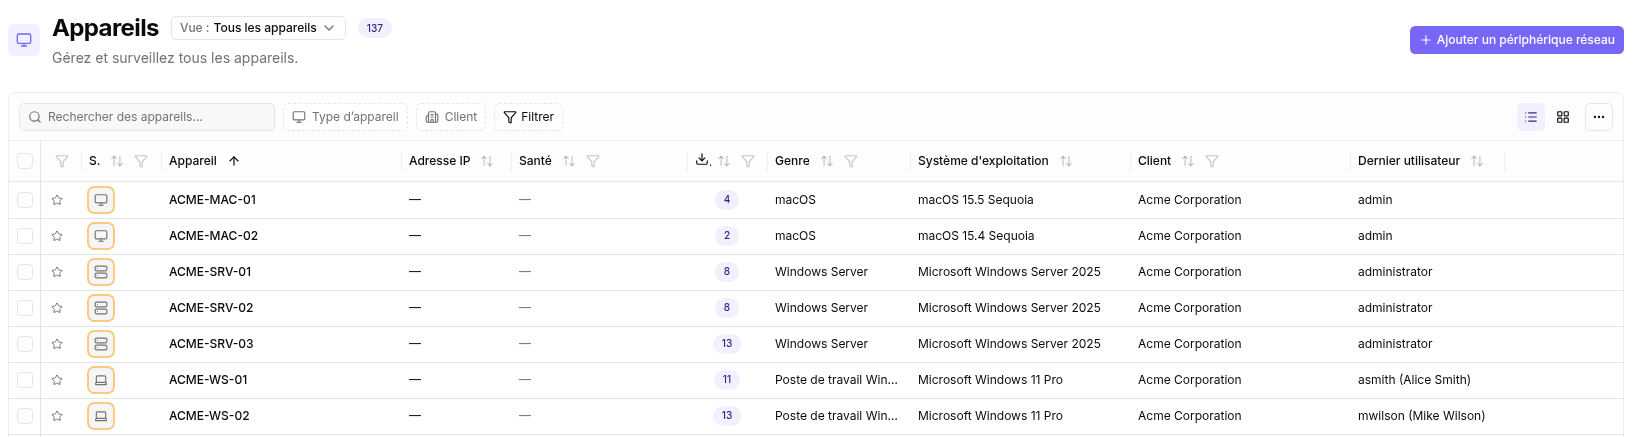
- Liste des appareils : filtres toujours visibles — Les filtres « Type d’appareil » et « Client » restent en permanence dans la barre d'outils de la liste des appareils et ouvrent leur sélection en un clic ; « Site » s'y ajoute dès qu'un client est choisi. « Effacer tous les filtres » apparaît dès qu'un filtre est défini.
- Inventaire : noms de modèles Lenovo lisibles — Les appareils Lenovo affichent dans l'inventaire leur nom de modèle, comme « ThinkPad T14 Gen 5 », à partir de la version 1.1.1013 de l'agent sous Windows et Linux. Les synchronisations comme IT Glue et TANSS reprennent le nouveau nom ; adapte les règles et filtres qui testent le numéro de type précédent, comme « 21RV0017GE ».
- Inventaire : matériel et export des logiciels plus rapides — Sous « Inventaire », l'onglet « Matériel » se charge plus vite, et l'export CSV de l'onglet « Logiciels » est prêt plus vite.
- Installation rapide sous Linux et macOS — Une installation Linux télécharge uniquement le paquet .deb ou .rpm que le système installe, et la page de déploiement propose les deux paquets en téléchargements séparés. Sur les Mac avec puce Apple, l'installation rapide installe le paquet ARM64 natif, même lorsque le terminal s'exécute sous Rosetta.
- Installation rapide Windows avec .NET Framework 4.6.2 — L'installation rapide accepte .NET Framework à partir de la version 4.6.2, si bien qu'un Windows Server 2016 s'installe sans mise à jour .NET ni redémarrage. Sur les systèmes plus anciens, le script installe .NET Framework 4.6.2 ; si tu restreins les destinations de téléchargement, autorise download.visualstudio.microsoft.com pour cela.
Corrections
- Alertes, résultats acceptés et tickets restent cohérents — Les résultats acceptés et les contournements d'appareil sont conservés, même si un nouveau résultat de moniteur arrive au même moment, et une alerte rétablie reste fermée, même si son ticket est créé avec retard. « Résoudre manuellement » sur plusieurs alertes les résout toutes ensemble ou aucune, et octoja crée un ticket PSA une seule fois, même avec des systèmes de tickets lents à répondre. Si deux personnes enregistrent en même temps la même configuration d'alerte ou le même package de configuration, octoja refuse la modification la plus tardive avec un message.
- Maintenance à distance : statistiques en l'absence d'activité — Quand rien ne change sur l'écran distant, les « Statistiques » d'une session de bureau à distance affichent des valeurs nulles, de sorte que la session reste reconnaissable comme connectée.
- Automatisations : conditions sur des champs à sélection multiple — Les conditions sur des champs personnalisés à sélection multiple comparent avec « contient » et « ne contient pas » des options entières sans tenir compte des majuscules et minuscules, et l'éditeur propose les options à sélectionner. octoja affiche et évalue les conditions enregistrées avec « égal à » ou « différent de » sur ces champs comme « contient » et « ne contient pas ». Les exécutions qui attendaient déjà une condition avant la mise à jour l'évaluent encore selon l'ancienne logique ; annule-les et relance-les.
- Automatisations : statut des étapes de script — Une étape de script terminée par une erreur PowerShell bloquante est considérée comme échouée, par exemple après un téléchargement échoué avec ErrorActionPreference « Stop » ou une exception .NET même sans « Stop », et ses sorties déclarées sont tout de même collectées. Cela s'applique à tes propres scripts et aux étapes intégrées qui, par exemple, installent des agents ou créent des utilisateurs par script. La page d'une exécution affiche son statut sous forme de badge bien lisible.
- Automatisations : « Réveiller l'appareil » pour de nombreux appareils — Même lorsque de nombreux appareils sont réveillés en même temps avec « Réveiller l'appareil », par une automatisation ou directement sur l'appareil, l'instance reste réactive et les exécutions d'automatisation se terminent. octoja surmonte les courtes interruptions de la base de données par des tentatives automatiques répétées.
- Appareils : attributions des appareils qui reviennent — Lorsqu'un appareil supprimé revient, par exemple un appareil UniFi dans le contrôleur ou un agent nouvellement enregistré, il récupère ses moniteurs, logiciels, paramètres d'agent et maintenances directement attribués. Les appareils déjà revenus récupèrent automatiquement leurs attributions avec la mise à jour.
- Inventaire : stockage macOS et actualisation de l'inventaire — Sous macOS, l'inventaire, les données de disque en direct et les moniteurs de disque automatiques comptent le stockage une seule fois, même lorsque le volume de récupération APFS est monté. L'actualisation de l'inventaire fonctionne aussi sur les appareils dont l'inventaire enregistré contient encore des champs d'une ancienne version de l'agent.
- Vulnérabilités sur tous les appareils concernés — La boîte de dialogue « Résoudre la vulnérabilité » liste tous les appareils de ton périmètre d'accès qui présentent la même vulnérabilité.
- Acronis, Bitdefender GravityZone et Woasi — La synchronisation Acronis met à jour l'état de protection, les alertes, les nouveaux appareils et les invités Hyper-V sans agent toutes les 30 minutes. L'étape d'automatisation « Déployer l'agent Bitdefender » s'exécute indépendamment de la récupération des incidents GravityZone, et « Entreprises sans licence EDR » se fonde sur la licence de chaque entreprise. Les tickets Woasi contiennent la description complète de l'alerte avec le moniteur, l'appareil, le statut, la période et le lien, ainsi que le résultat détaillé du moniteur.
- Rapports : Markdown dans le widget « Champs personnalisés (tableau) » — Le widget affiche les champs Markdown mis en forme, avec titres, mises en évidence, listes et liens.
- Packages personnalisés : sélection de version — Dans la sélection de version d'un package personnalisé, le statut d'une version mise en évidence reste bien lisible, en thème clair et sombre et avec une couleur de marque personnalisée.
Moniteurs
Les mises à jour des moniteurs sont déployées indépendamment de la version d'octoja.
- Kopia Backup — Nouveau moniteur pour toutes les sources d'instantanés d'un serveur Kopia, y compris celles des clients distants : âge du dernier instantané, fichiers en échec, instantanés suspendus ou incomplets et connexion au dépôt. Il nécessite un serveur Kopia avec des identifiants fixes.
- Proxmox Backup Server — Nouveau moniteur via l'API en lecture seule de Proxmox Backup Server : occupation des datastores, âge de la dernière sauvegarde par groupe et namespace, tâches de sauvegarde et jobs de synchronisation. Il s'exécute sur tout agent disposant d'un accès réseau au serveur et nécessite un jeton API avec le rôle Audit, ainsi que RemoteAudit sur /remote pour les jobs de synchronisation.
- WithSecure Elements — Nouveau moniteur Windows pour WithSecure Elements Agent (anciennement F-Secure) : services, analyse en temps réel et DeepGuard, âge des définitions de virus, état de protection et objets en quarantaine. Avec le fournisseur WMI activé, il vérifie en outre la connexion à Elements Security Center, la licence et les redémarrages en attente.
- Comparaison de dossiers — Nouveau moniteur qui compare fichier par fichier un dossier de référence avec une copie et signale les fichiers manquants, supplémentaires ou différents, par exemple après une réplication ou une restauration. Il fonctionne sous Windows, Linux et macOS.
- Mot-clé de journal — Nouveau moniteur qui recherche des mots-clés dans les fichiers journaux sous Windows, Linux et macOS et alerte sur les nouvelles lignes correspondantes ; des mots-clés ignorés filtrent les messages connus. La première exécution établit une base de référence sans alerte, et les fichiers journaux ayant subi une rotation sont détectés.
- Modification de contenu web — Nouveau moniteur qui signale quand le contenu d'une page web diffère de la dernière référence acceptée, ou au choix quand il reste inchangé. Tu acceptes une modification voulue avec « Accepter le contenu actuel ».
- Cove Backup — Le moniteur évalue chaque source de données, comme FileSystem ou SystemState, d'après ses sauvegardes terminées, et sous « Sources de données » tu sélectionnes plusieurs sources à la fois. Si une source sélectionnée manque, le moniteur émet un avertissement.
- Espace disque — Avec « Libérer de l'espace automatiquement », le moniteur supprime, lorsqu'un seuil est dépassé, les fichiers temporaires système de ce lecteur plus anciens que l'âge minimal configuré, puis refait la mesure. Le résultat indique l'espace libéré et reste au moins un avertissement pour cette exécution.
- Intégrité du système de fichiers — Le moniteur indique aussi sous Windows Server 2019, pour chaque volume, s'il est propre ou marqué comme défectueux.
- Santé du disque SMART — Sous Windows, chaque disque apparaît une seule fois, même si SMART et la gestion des disques Windows l'identifient différemment, par exemple avec NVMe. Les valeurs SMART détaillées et leurs alertes sont prioritaires.
- État de l'antivirus et Sophos Antivirus — État de l'antivirus ignore les entrées du Centre de sécurité Windows pour les produits désinstallés et les liste dans la sortie. Si la protection en temps réel de Sophos ne peut pas être interrogée sous Windows, Sophos Antivirus la signale comme « impossible à déterminer », tandis qu'une protection dont l'inactivité est confirmée conserve la gravité configurée. La notification courte affiche séparément les services et la protection en temps réel.
- Échecs de connexion — Sous Windows, le moniteur lit dans le journal de sécurité uniquement les échecs de connexion de la période configurée, événement par événement, même avec des journaux très volumineux.
- Veeam Backup & Replication — Avec « Surveiller tous les types de tâches », le moniteur surveille aussi les tâches de sauvegarde des tenants Entra ID. Les tâches terminées avec un avertissement passent elles aussi à Avertissement ou Critique selon les seuils d'âge configurés. En mode « Selon la planification (de la tâche) », le moniteur signale les tâches Entra ID planifiées périodiquement avec une planification inconnue comme avertissement ; avec « Manuel (heures fixes) », les seuils d'âge fixes s'appliquent.
- Sauvegarde Windows — Le moniteur calcule l'âge d'une sauvegarde indépendamment du fuseau horaire du serveur et lit la cible de sauvegarde et les éléments restaurables aussi sur les serveurs en allemand et dans d'autres langues. Si des informations de restauration manquent, il les affiche comme inconnues.
- RAID Adaptec (SNMP) — Le moniteur détecte les contrôleurs avec la disposition SNMP de maxView 3.x et 4.x et lit leur état réel ainsi que l'état de la batterie, du ZMM et de fonctionnement.
- Imprimante (SNMP) — Le moniteur considère comme présents les niveaux de consommables qu'une imprimante signale sans pourcentage. Avec « Surveiller les consommables », tu désactives la vérification des consommables pour les imprimantes sans table de consommables, par exemple les imprimantes d'étiquettes.
- TERRA CLOUD Backup — Le moniteur surveille aussi les agents Linux (x64 et ARM64) et utilise le chemin par défaut de la plateforme lorsqu'aucun « Répertoire de l'agent » n'est indiqué. La protection contre les ransomwares est considérée comme activée lorsque le statut la signale explicitement, et reste inconnue sinon.